
钱包收到陌生代币怎么办?空投钓鱼+粉尘攻击处理(2026)
本文目录

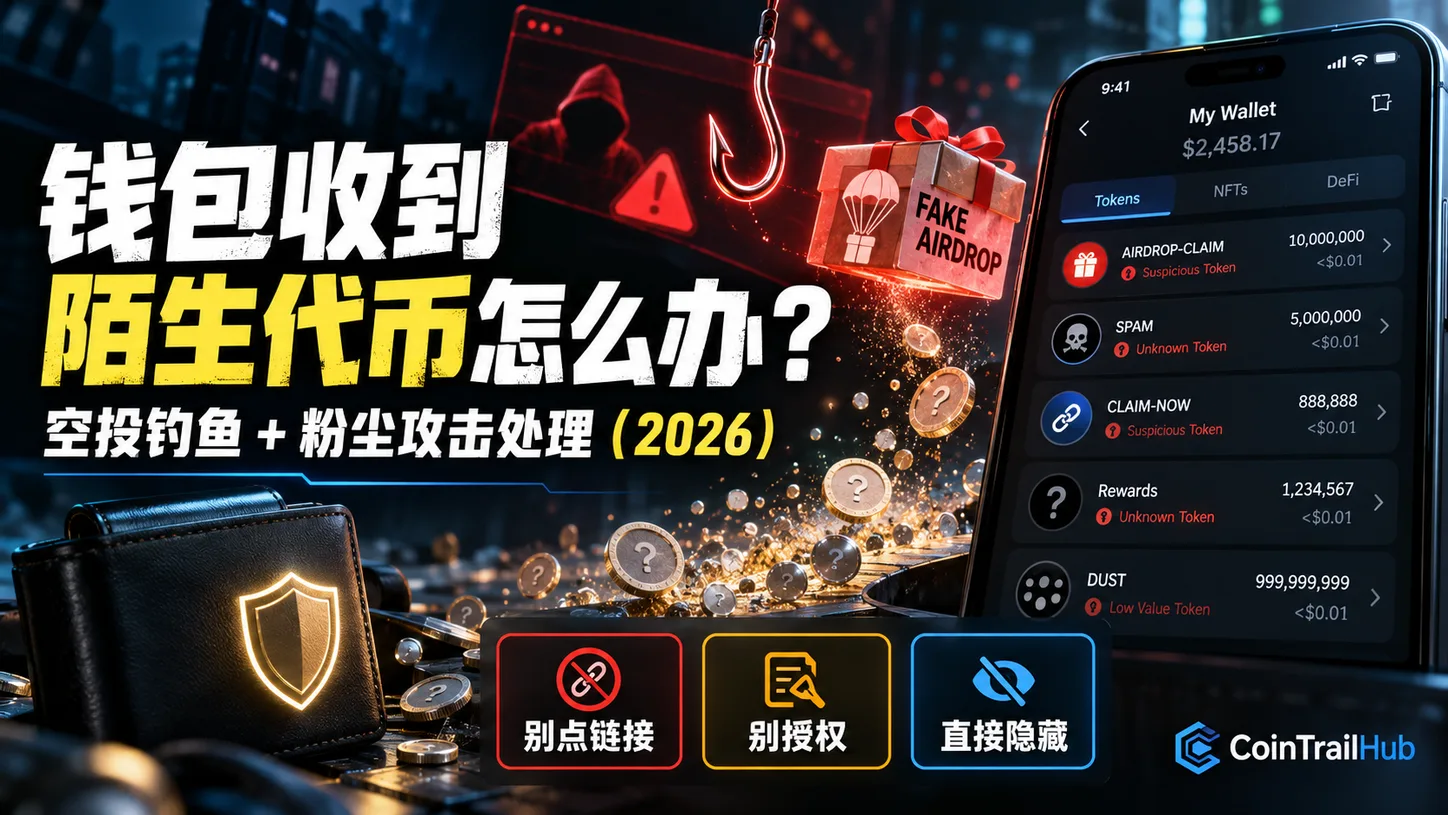
钱包里突然多出几个没见过的代币,先别急着「处理」它——正确做法是不转账、不兑换、不领取、不点代币名里的链接,直接把它隐藏掉。
区块链是公开的,任何人都能往你的地址转代币,所以「收到陌生代币」本身偷不走你的钱。骗子真正要的是诱导你操作:点链接、连钱包、授权(approve)、去「出售/领取」。只要你不动它,你的资产就安全。[1]
收到后 1 分钟就能处理完:核对是不是垃圾代币 → 用钱包的「隐藏」功能藏起来 → 不再碰它。最容易栽的是两处:一是为了「清掉」这些陌生代币去转账、去「销毁」——这反而把你的地址和主资产关联起来,正好中了粉尘攻击的下怀;二是看到某个空投显示「天价」就跑去它官网「出售/升级/领取」——点授权的那一刻,你钱包里的真金白银可能就被授权转走了。
读完约 7 分钟。
| 你收到的情况 | 它是什么 | 怎么办 |
|---|---|---|
| 极小额的币/粉尘 | 粉尘攻击 | 不移动,直接隐藏 |
| 名字仿冒 USDT/UNI 等知名币 | 钓鱼假代币 | 核对合约地址,隐藏 |
| 显示「天价」的高价值空投 | 授权钓鱼诱饵 | 别去官网领取/出售 |
| 代币名里带网址 | 钓鱼链接 | 绝不点击 |
先判断:这是哪一种「陌生代币」
钱包里多出的代币,基本就三类,对号入座:
- 粉尘(Dust)——极小额、几乎不值钱,是攻击者批量撒的「追踪标签」;
- 钓鱼假代币(Scam / Spam Token)——名字故意写成 USDT、UNI、SHIB 这类知名币,甚至带一个网址,诱导你去它官网操作;
- 「高价值」假空投——账户里躺着一个显示价值几千上万美金的「空投」,其实是假代币被注入了少量流动性撑起来的假价格。
三类都指向同一件事:骗你来交互。下面逐个讲清楚。
粉尘攻击:小额代币是为了「追踪」你
粉尘攻击(Dusting Attack)是攻击者往成千上万个地址撒极小额的币,然后通过链上分析,把你钱包里这些「粉尘」和你其他交易关联起来,从而去匿名化、锁定你的真实身份,为后续的钓鱼、敲诈做准备。[1]
关键防范就一条:不要花费、不要移动这些粉尘。你一转账,粉尘就和你的主资产混到一起被追踪了。用支持「隐藏 / Do Not Spend」功能的钱包把它们屏蔽掉即可。[2]
历史上 BNB Chain 还出现过一种变种:粉尘转账的备注(Memo)里嵌着钓鱼网站链接,诱导你点进去。所以代币备注里的网址,一律别点。[1]
钓鱼假代币:名字是假的,链接是陷阱
骗子可以随便铸造一个代币,把它名字和符号(symbol)写成「USDT」「UNI」「1INCH」等知名币,再空投给你。名字一样不等于币一样,核对合约地址才是唯一可靠的判断。
- 假代币往往附带一个「官网」「兑换」「领取」链接,点进去就是个钓鱼站,会诱导你连接钱包、签授权或输入助记词;
- 一旦你在这个假合约上做了 approve(授权),它就能把你的真资产转走。
处理方式:在 Etherscan / BscScan 查这个代币的合约地址,看有没有 spam/phishing 警告;然后在钱包里隐藏它,别转账。[4]
「高价值」假空投:天价是撑出来的
这是最迷惑人的一种。骗子给假代币注入一点流动性,让它在区块浏览器或钱包里显示出一个「天价」,你一看账户里多了几千美金,就想把它「卖掉」或「升级」。[3]
但你一按「出售 / 领取 / 升级」,通常就会触发恶意合约授权(approve),或者要求你先「付 Gas 解锁」——结果要么授权被钓鱼转走资产,要么「解锁费」直接打水漂。
记住:天上不会掉价值几千美金的空投。 没主动参与过的「高价值空投」,100% 是诱饵。
正确处置:隐藏,而不是转移
处理陌生代币,唯一推荐的动作是隐藏,不是转移、不是销毁、不是卖出:
- 核对合约地址,确认是垃圾代币;
- 在钱包里长按这个代币 → 选择「隐藏 / Hide」,或去设置里开「隐藏垃圾代币」;
- 之后别再碰它。
「隐藏」只是把它从你的视图里移除,不触发任何链上交易、不产生手续费、也不暴露你的地址。反过来,为了「清掉」去转账或销毁,反而中了圈套。[2]
已经误操作了怎么办
如果你已经手滑点了「领取」、签了授权、或在钓鱼站连了钱包,立刻做两件事:
- 撤销授权(Revoke):去区块浏览器的 Token Approvals 工具(如 Etherscan 的 Token Approval Checker)撤销你刚给出去的合约授权;
- 转移资产到新钱包:如果助记词已经在钓鱼站泄露,那就没救了,要第一时间新建钱包、把剩余资产转过去,越快越好。
宁可小题大做,也别赌「应该没事」。
最容易踩的坑:别做这几件事
坑一:为了「清掉」陌生代币去转账/销毁
粉尘攻击的目的就是让你去移动它。你一转,地址就被关联、身份被去匿名化。正确做法是隐藏,别动。
坑二:看到「天价空投」去领取/出售
没参与过的空投不会给你送几千美金。去「出售」或「升级」就是去签授权,签完资产被转走。直接隐藏。
坑三:点代币名里附带的网址
任何跟着陌生代币一起出现的网址,都可能是钓鱼站。连接钱包、输助记词、签授权,任何一步都能让你丢币。
常见问题
钱包突然出现陌生代币,钱会被盗吗?
只要你不去交互,就不会。区块链公开,任何人都能往你地址转币,但偷走资产需要你授权或泄露助记词,骗子只能靠诱导你操作。
陌生代币能卖掉吗?
多半不能。它要么是没流动性的假币,要么「出售」就是授权钓鱼的入口。别卖,隐藏即可。
怎么清掉钱包里的陌生代币?
不要转账或销毁。用钱包的「隐藏 / Hide」功能把它从视图里移除即可,不触发链上交易。
已经点了「领取」或签了授权怎么办?
立即去区块浏览器撤销授权(Revoke),如果助记词泄露过就新建钱包、转移剩余资产。
为什么骗子要给我空投?
两种目的:粉尘攻击用来追踪、去匿名化你的地址;钓鱼空投用来诱导你去假官网授权,转走你的资产。
代币名里的网址能点吗?
不能。跟着陌生代币出现的网址基本都是钓鱼链接,点进去就可能中招。
数据核查说明
本文关键事实均于 2026-10-20 核对自币安 Academy、Trust Wallet、imToken 官方资料,逐条如下:
- 粉尘攻击:攻击者向大量地址发送小额币,通过链上分析关联交易以去匿名化;防范是不要花费粉尘、每笔交易用新地址;BNB Chain 曾出现 Memo 内嵌钓鱼链接的变种。来源:币安 Academy — 什么是粉尘攻击?。
- 不要移动粉尘、用隐藏功能:移动粉尘会把地址关联起来(隐私风险),应使用钱包的隐藏功能而非转账处理。来源:Trust Wallet 帮助中心 — 什么是粉尘攻击?。
- 高价值假空投与授权钓鱼:骗子为假代币注入少量流动性制造「天价」,诱导用户去官网「出售/升级」从而骗取授权。来源:imToken 钱包安全月报 — 「高价值」空投代币是惊喜吗?。
- 垃圾代币识别与隐藏:钱包中的垃圾代币应通过核对合约地址识别并隐藏,而非转账处理。来源:币安官方博客 — Web3 安全:Web3 钱包中容不下毫无价值的垃圾代币。
相关推荐
- 钱包有USDT却转不出去怎么办?Gas不足+能量带宽排查(2026)
- 什么是加密货币钱包?钱包地址、助记词与资产安全(2026)
- 什么是助记词?为什么丢了没人能帮你找回资产(2026)
- 加密货币常见骗局识别与避坑
- 收到假USDT怎么办?核对合约地址识别+各链官方地址(2026) — 收到的「USDT」真假,用合约地址一验便知
内容整理日期:2026 年 10 月 20 日。本文依据币安 Academy、Trust Wallet、imToken 官方资料关于粉尘攻击、钓鱼空投和垃圾代币的说明整理。不同钱包的隐藏功能入口略有差异,请以你所用钱包的实际操作为准。
- 币安 Academy — 什么是粉尘攻击?粉尘攻击定义、去匿名化目的、不要花费粉尘、每笔交易用新地址
- Trust Wallet 帮助中心 — 什么是粉尘攻击?不要移动粉尘、钱包隐藏功能、避免地址关联
- imToken 钱包安全月报 — 「高价值」空投代币是惊喜吗?骗子注入流动性让假代币显示天价、诱导授权钓鱼
- 币安官方博客 — Web3 安全:Web3 钱包中容不下毫无价值的垃圾代币垃圾代币(spam token)识别与隐藏处理
- 2026-10-20更新新建:按币安 Academy、Trust Wallet、imToken 官方资料讲清陌生代币的粉尘攻击、钓鱼空投识别与正确处置。
CoinTrailHub 编辑团队,专注加密货币新手教育、交易所安全与 C2C 交易风险研究。本文基于官方资料、公开链上数据与区块浏览器信息整理,内容经人工审核,力求准确但不构成投资建议。
最后更新:2026-10-20 · 内容经人工审核 · 了解更多
© 2026 CoinTrailHub · 本文为原创内容,未经授权禁止转载、采集或改写。