
Como a blockchain registra transações? Blocos, hashes, proof of work (2026)
Índice

Benefícios para novos usuários Binance
20% de reembolso em taxas
Registro oficial da Binance. Complete a verificação de identidade (KYC) para negociar e sacar.
O artigo anterior cobriu a lógica geral da rede descentralizada do Bitcoin, do livro-razão distribuído e do mecanismo de consenso.
Agora vamos desmontar um passo além: o que exatamente é armazenado dentro de um bloco? O que os mineradores estão de fato "calculando"? Por que uma transação é difícil de reverter após 6 confirmações?
Essas três perguntas são a chave para entender como funciona a blockchain do Bitcoin.
Este artigo abre a "estrutura interna" de um bloco do Bitcoin e explica os algoritmos de hash, o Merkle Tree e o proof of work com analogias do dia a dia. Sem derivações matemáticas criptográficas — apenas conceitos e lógica.
Ao terminar você entenderá:
- A estrutura interna de um bloco do Bitcoin — que informação se esconde no cabeçalho do bloco;
- O modelo UTXO — por que o Bitcoin não registra "saldos", mas "saídas não gastas";
- O que é um Merkle Tree e por que é usado para organizar transações;
- Como o hash SHA-256 forma a base de segurança do Bitcoin;
- O que é de fato o "problema matemático" do proof of work (PoW);
- Por que mais confirmações tornam uma transação mais segura.
Este artigo é uma explicação técnica e não constitui aconselhamento de investimento.
Recomenda-se ler primeiro o artigo anterior: Por que o Bitcoin não precisa de bancos? UTXO, nós e PoW.
O que há dentro de um bloco do Bitcoin
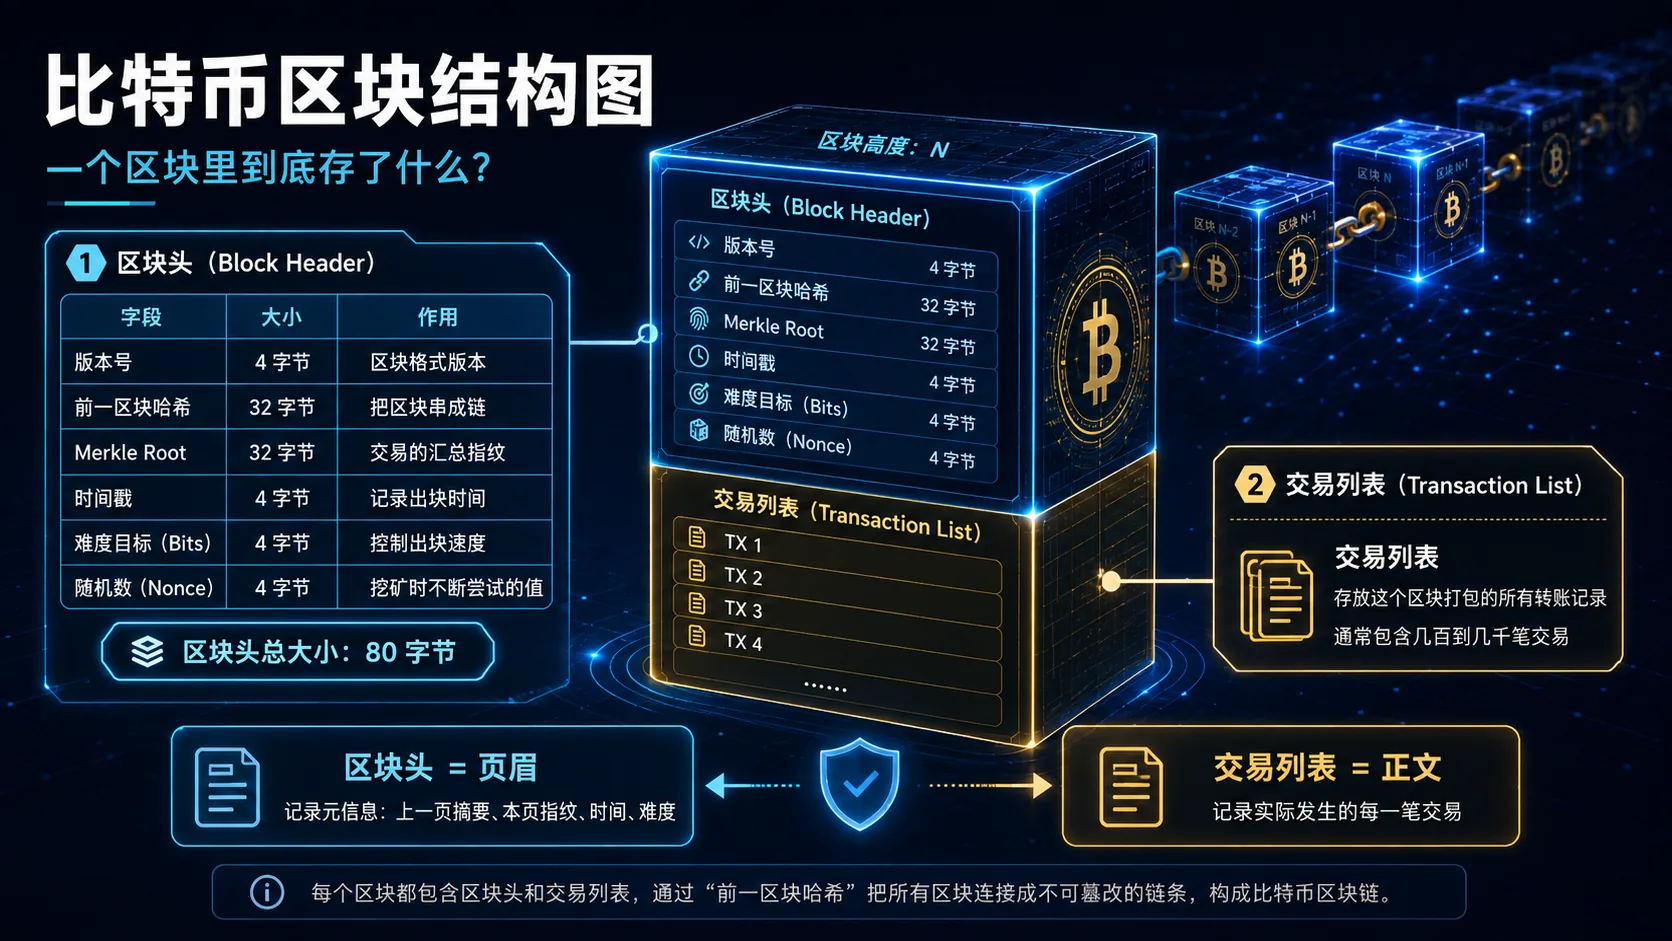
Um bloco do Bitcoin pode ser dividido em duas partes: o cabeçalho do bloco e a lista de transações.
Cabeçalho do bloco (Block Header)
São apenas 80 bytes — minúsculo — mas contém toda a informação central necessária para verificar o bloco inteiro:
| Campo | Tamanho | O que armazena | Propósito |
|---|---|---|---|
| Versão | 4 bytes | A versão do formato do bloco | Marcador de compatibilidade |
| Hash do bloco anterior | 32 bytes | O hash SHA-256 do bloco anterior | A chave que encadeia os blocos |
| Merkle Root | 32 bytes | A "impressão coletiva" de todas as transações | Verificar eficientemente que uma transação existe |
| Carimbo de tempo | 4 bytes | A hora aproximada de criação do bloco | Trabalha com o ajuste de dificuldade |
| Alvo de dificuldade | 4 bytes | O valor de dificuldade que a rede exige atualmente | Controla a taxa de produção de blocos |
| Nonce | 4 bytes | O número que os mineradores mudam sem parar | O núcleo da mineração PoW |
Lista de transações (Transaction List)
Abaixo do cabeçalho está a lista de transações — todos os registros de transferência do Bitcoin empacotados neste bloco.
Um bloco geralmente contém de centenas a milhares de transações.
Forma simples de entender:
Cabeçalho do bloco = o "cabeçalho de página" desta folha do livro-razão (número da página, resumo da página anterior, impressão do conteúdo desta página)
Lista de transações = o "corpo" desta folha do livro-razão (os registros de transferência reais)
Cabeçalho do bloco em detalhe: como 80 bytes sustentam toda a rede
O cabeçalho do bloco tem apenas 80 bytes, mas seu design é muito engenhoso. Esses seis campos fazem cada um o seu trabalho:
Hash do bloco anterior: a alma da estrutura em cadeia
Este campo armazena o resultado de passar o cabeçalho do bloco anterior pelo SHA-256 duas vezes.
O significado: se alguém mudar uma transação de 100 blocos atrás, o hash daquele bloco muda → o "hash do bloco anterior" armazenado no bloco seguinte não bate mais → o seguinte também não bate → os 100 blocos ficam invalidados e precisam ser recalculados.
Esta é a essência da "cadeia": usar ponteiros de hash para travar a história.
Merkle Root: a "impressão coletiva" das transações
O Merkle Root é o resultado de "comprimir" todas as transações do bloco atual em um único hash de 32 bytes.
Seu propósito não é resistência à manipulação — é permitir que qualquer um verifique rapidamente "se certa transação está neste bloco" sem baixar o bloco inteiro.
O mecanismo específico é explicado em detalhe mais adiante.
Alvo de dificuldade: controlar o ritmo de produção de blocos
O alvo de dificuldade (bits) é um número em formato comprimido que determina a faixa abaixo da qual o hash do minerador deve cair.
A dificuldade não é fixa — a rede Bitcoin a ajusta automaticamente a cada 2016 blocos (cerca de duas semanas), com o objetivo de manter o tempo médio de bloco estável em torno de 10 minutos.
Se os últimos 2016 blocos foram minerados em apenas 9 dias (hashrate forte demais), a dificuldade se ajusta para cima. Se levaram 15 dias (hashrate mais fraco), a dificuldade cai.
É um sistema autorregulável totalmente automatizado que não depende do julgamento de ninguém — abra um explorador de blocos como o Mempool.space e você verá a dificuldade atual e o hashrate da rede se movendo em tempo real com a produção de blocos mais recente.
Nonce: a "resposta" na corrida mineradora
O Nonce é um inteiro de 32 bits (de 0 a cerca de 4,2 bilhões). O trabalho do minerador é ir mudando o nonce, passar o cabeçalho do bloco pelo SHA-256 duas vezes e verificar se o resultado está abaixo do alvo de dificuldade.
Como a saída do SHA-256 parece completamente aleatória, os mineradores só podem fazer força bruta — tentar a sorte.
O espaço de nonce de 4 bytes (cerca de 4,29 bilhões de possibilidades) pode ser esgotado instantaneamente pelos mineradores ASIC modernos. Por isso os mineradores não mudam apenas o nonce — eles também modificam o campo extraNonce da transação coinbase, reordenam transações ou afinam o carimbo de tempo. Essas operações mudam o Merkle Root, dando um espaço de busca completamente novo — expandindo efetivamente o "fundo de números de loteria" quase ao infinito.
Conceito prévio fundamental: o Bitcoin não registra "saldos", só UTXOs
Antes de continuar com hashes e Merkle Trees, um conceito-chave precisa ser esclarecido — muitos novatos acham que o Bitcoin mantém um "saldo de conta" para cada endereço como um banco faz:
Entendimento incorreto:
Conta de Alice: 10 BTC → envia 2 BTC → saldo 8 BTC
Conta de Bob:   0 BTC  → recebe 2 BTC → saldo 2 BTC
O Bitcoin não funciona assim. O Bitcoin não tem "saldo de conta", apenas UTXOs (saídas de transação não gastas).
O que é um UTXO
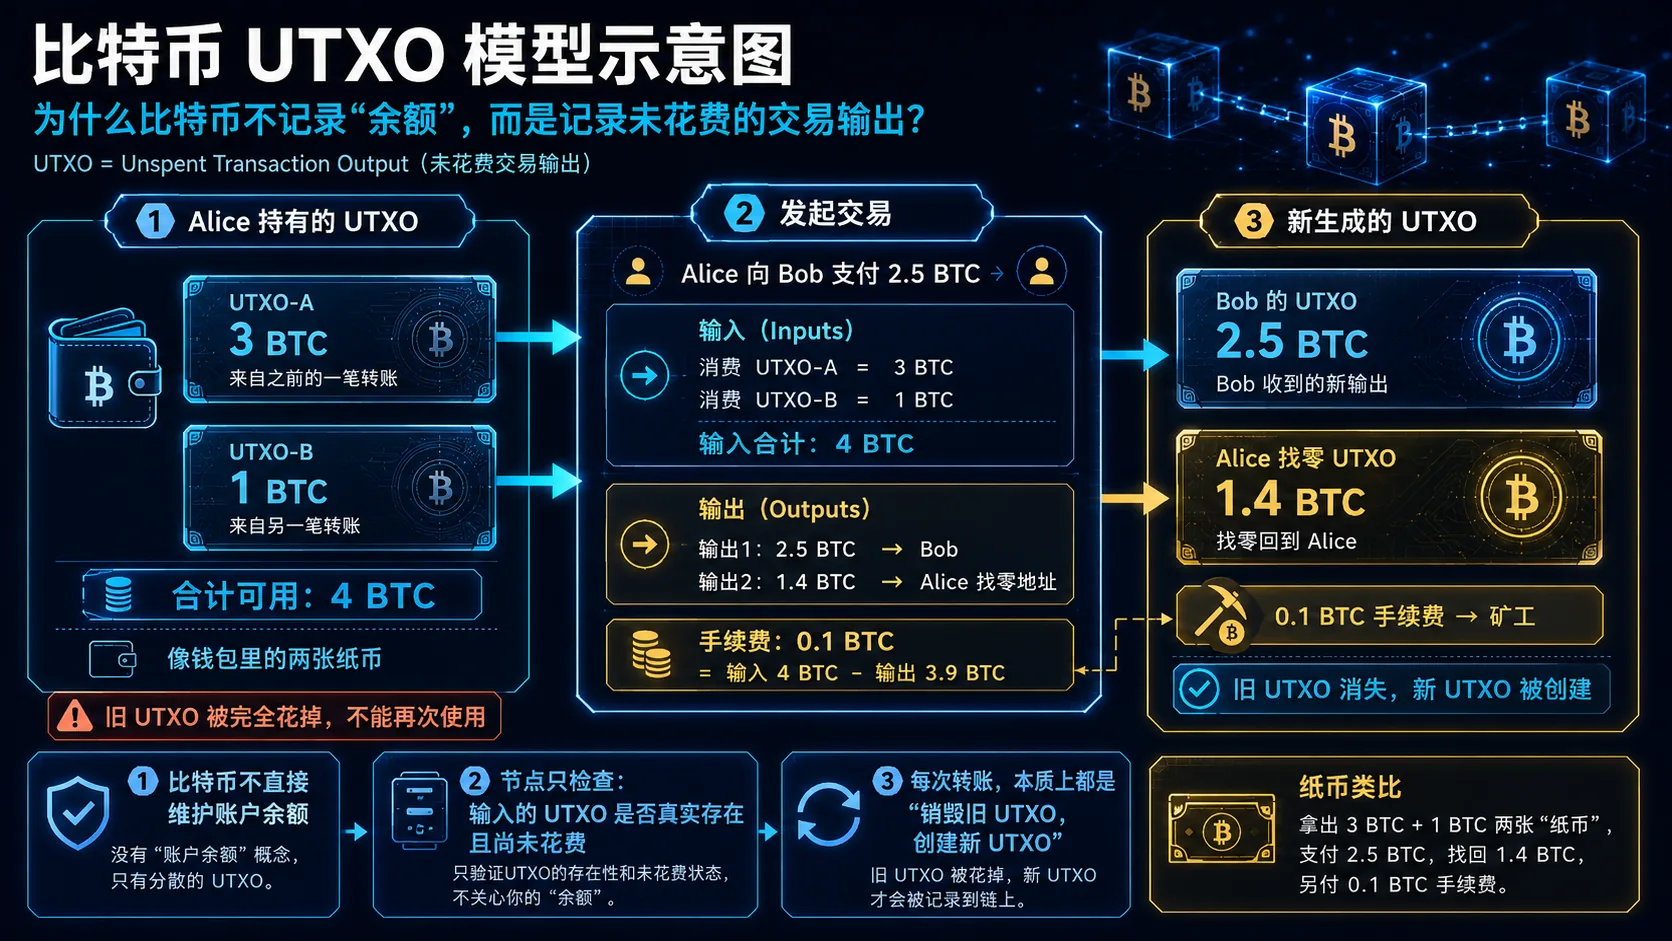
A forma mais intuitiva de entender um UTXO é como uma "cédula":
- Sua carteira não é "um único número de saldo", mas várias cédulas de denominações diferentes
- Cada cédula (UTXO) vem de uma transferência anterior e tem denominação fixa
- Para pagar 2 BTC, você precisa sacar uma ou mais cédulas que somem ≥ 2 BTC
- Se você sacar um UTXO de 5 BTC e pagar 2 BTC, os 3 BTC restantes voltam ao seu endereço como um UTXO de troco
Um exemplo concreto
Alice possui dois UTXOs:
  UTXO-A: 3 BTC (de uma transferência do mês passado)
  UTXO-B: 1 BTC (de uma transferência da semana passada)

Alice quer enviar 2,5 BTC ao Bob:

→ Entradas da transação:
  Gastar UTXO-A (3 BTC)
  Gastar UTXO-B (1 BTC)
  Entrada total: 4 BTC

→ Saídas da transação:
  Saída 1: 2,5 BTC → endereço do Bob (pagamento)
  Saída 2: 1,4 BTC → endereço de troco da Alice (4 - 2,5 - 0,1 de taxa)
  Saída total: 3,9 BTC (0,1 BTC é a taxa do minerador)
UTXO-A e UTXO-B são totalmente gastos (destruídos) nesta transação, enquanto dois novos UTXOs são criados — um para o Bob e outro de troco para a Alice. Os UTXOs antigos não existem mais.
Por que UTXO em vez de um modelo de saldo de conta
| Comparação | Modelo UTXO (Bitcoin) | Modelo de saldo de conta (Ethereum) |
|---|---|---|
| Registro | Registra um conjunto de "cédulas" não gastas | Registra o número de saldo de cada endereço |
| Verificação | Só verifica se o UTXO de entrada não foi gasto | Verifica se o saldo é suficiente |
| Processamento paralelo | Naturalmente suportado — UTXOs distintos não conflitam | Transações do mesmo endereço precisam de fila |
| Privacidade | Maior — pode usar um endereço diferente para o troco | Todas as operações giram em torno do saldo de um endereço |
O modelo UTXO é uma das diferenças de design fundamentais entre Bitcoin e Ethereum. Entender o UTXO é a chave para ver por que a verificação de transações do Bitcoin não precisa "checar um saldo" — só precisa confirmar que o UTXO referenciado ainda não foi gasto.
Isso também explica por que a "lista de transações" de um bloco não é "Alice -10, Bob +10", mas quais UTXOs são referenciados como entradas e quais novos UTXOs são criados como saídas.
O que é um algoritmo de hash e por que o Bitcoin o usa
Primeiro, entenda o que é um hash
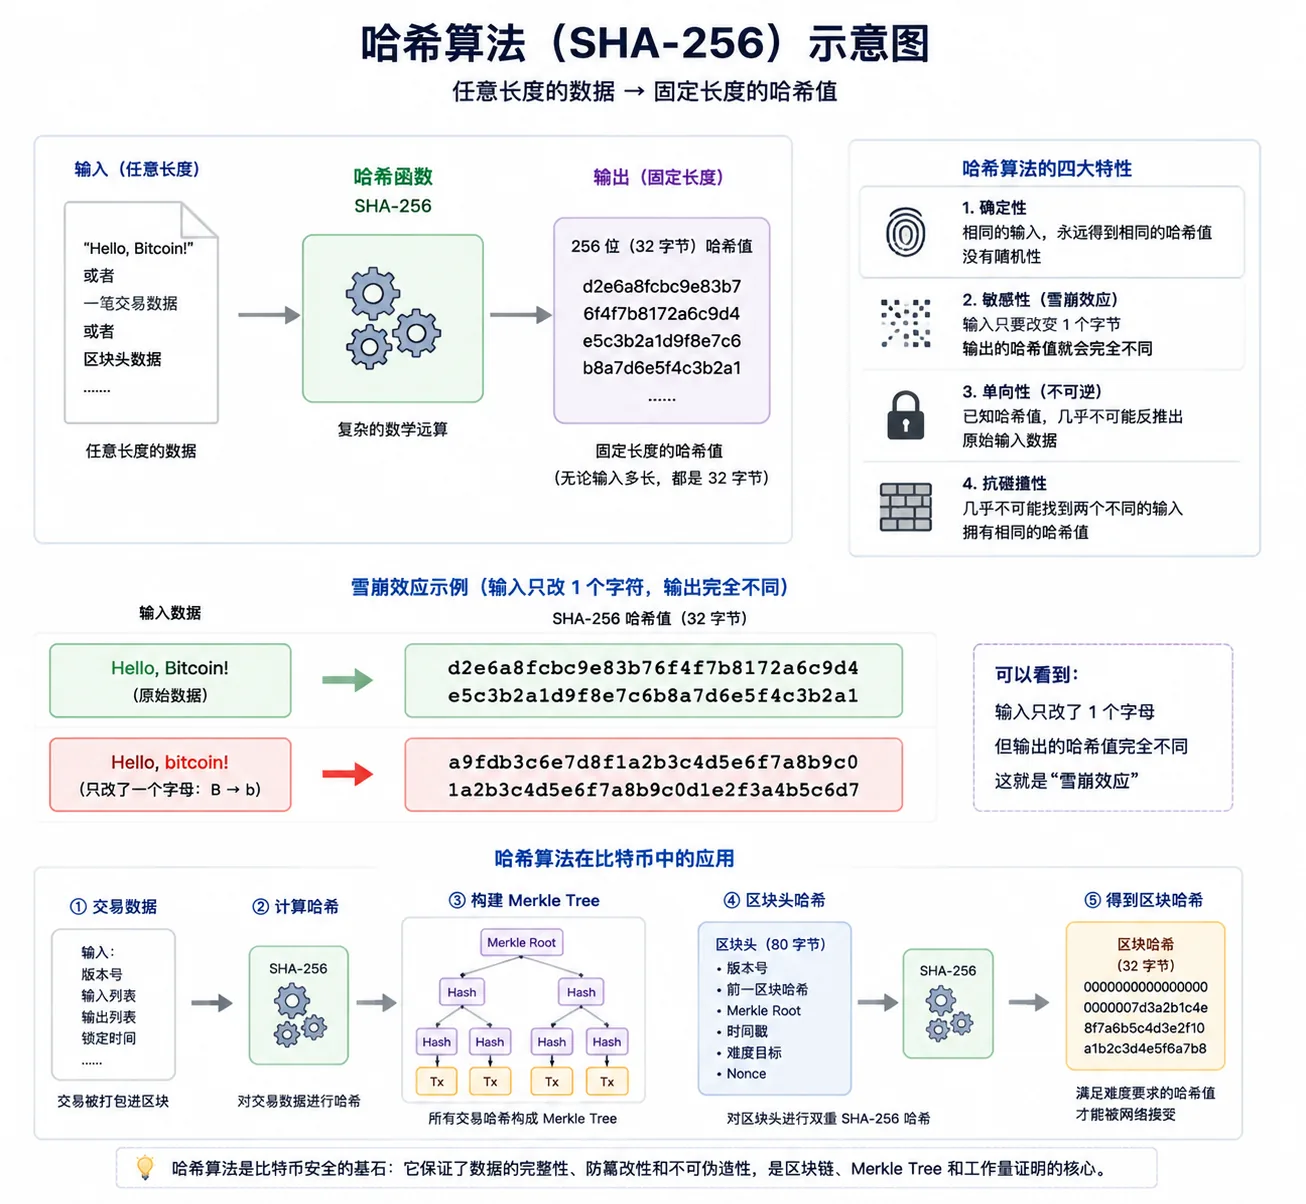
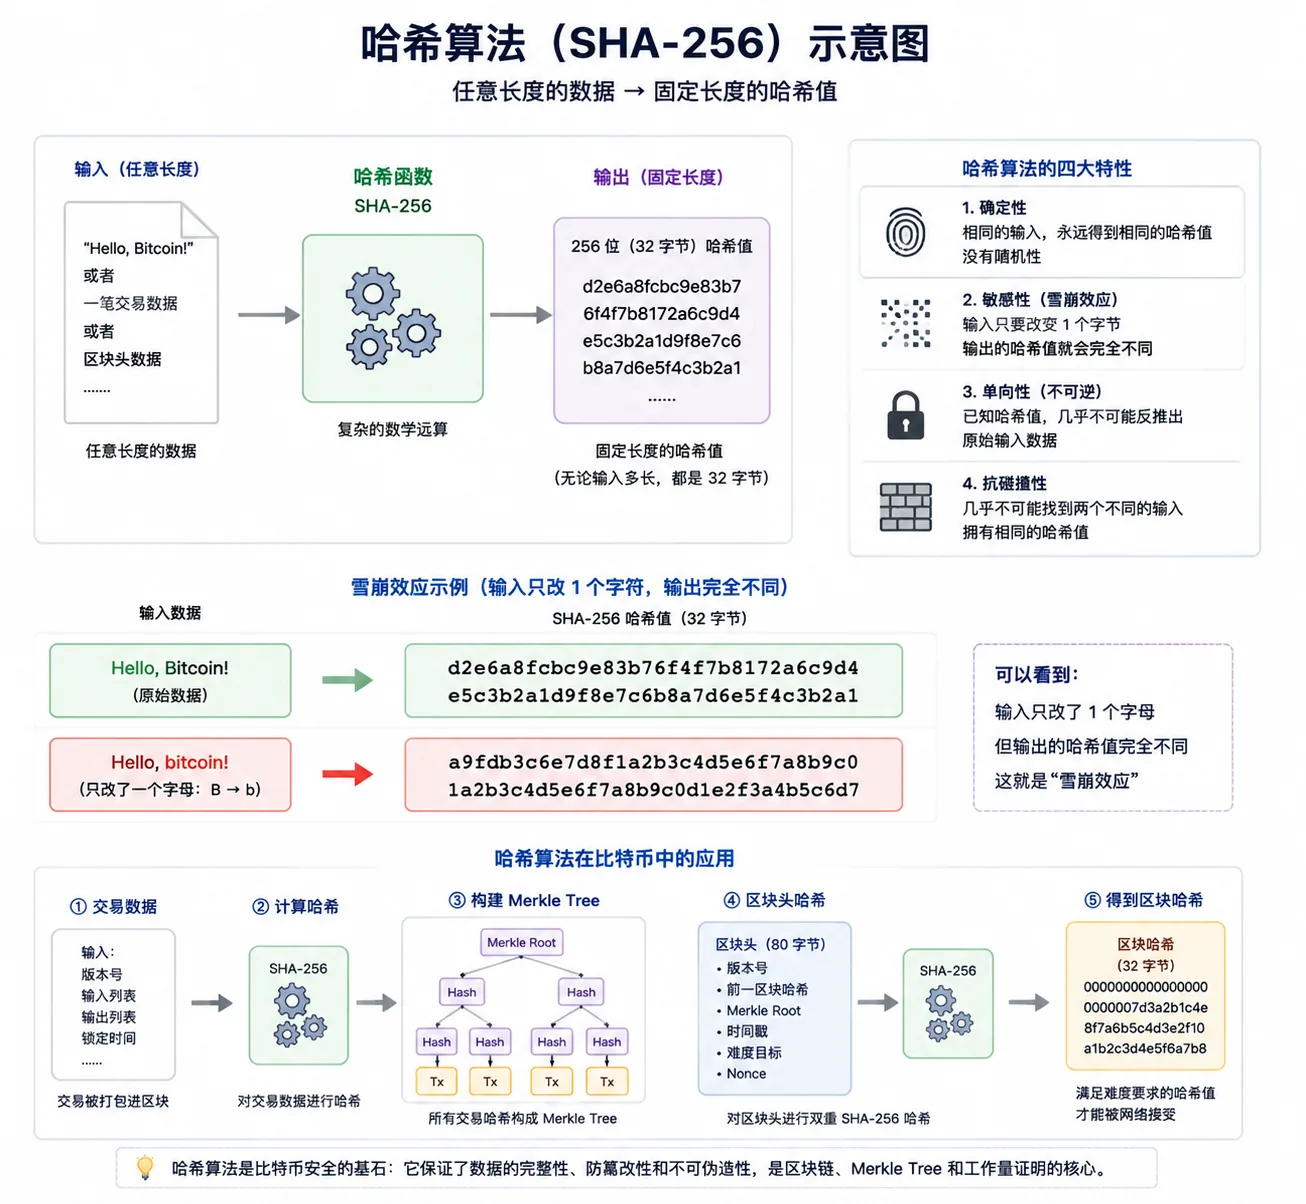
Um algoritmo de hash faz isto: recebe uma entrada de qualquer tamanho e produz uma "impressão" de tamanho fixo.
Por exemplo, jogue "Olá" no SHA-256 e você obtém uma string hexadecimal de 64 caracteres. Jogue o texto completo de um romance longo e também obtém uma string de 64 caracteres.
O SHA-256 tem três propriedades-chave:
| Propriedade | O que significa | O que significa para o Bitcoin |
|---|---|---|
| Unidirecional | Tendo o hash, você não pode reconstruir a entrada original | Ninguém pode reverter o hash de um bloco para derivar o conteúdo ou o nonce |
| Efeito avalanche | Mude a entrada um pouquinho (até uma pontuação) e a saída muda por completo | Manipule uma transação → o Merkle Root muda totalmente → o hash do bloco muda totalmente → a cadeia quebra |
| Resistência a colisão | É extremamente difícil encontrar duas entradas diferentes produzindo a mesma saída | Ninguém pode forjar uma transação falsa "que pareça válida" para substituir uma real |
Por que o Bitcoin faz "SHA-256 duplo"
Os cálculos de hash do Bitcoin são quase todos SHA-256 duplo — passe os dados pelo SHA-256 uma vez e depois passe o resultado pelo SHA-256 uma segunda vez.
Este design é uma camada extra de segurança adicionada pelo Satoshi. O SHA-256 duplo não só adiciona uma camada de isolamento de segurança, como também evita problemas potenciais como ataques de extensão de comprimento que o hash simples pode enfrentar sob a estrutura Merkle-Damgård.
Uma analogia cotidiana para o hash:
O hash é como fazer suco — jogue maçãs, laranjas e melancia no liquidificador e você obtém uma xícara de líquido. Você não consegue reconstruir como era a fruta original a partir desse líquido, mas se tiver uma fatia de maçã suspeita, bata de novo — se o líquido resultante tiver a mesma cor, essa fatia foi "verificada".
Merkle Tree: como verificar uma transação com eficiência
O mundo sem um Merkle Tree
Suponha que um bloco tenha 2000 transações. Você quer verificar se a transação "o endereço A enviou 0,5 BTC para o endereço B" está neste bloco.
O método mais burro: baixar o bloco inteiro e conferir as 2000 transações uma a uma.
Com largura de banda limitada e alguns nós sendo carteiras leves (carteiras de celular), isso não é realista.
Com um Merkle Tree
A ideia do Merkle Tree é hashear camada por camada, par por par:
- Hasheie os dados de cada transação separadamente, obtendo 2000 "hashes de nó folha";
- Concatene dois hashes folha adjacentes e os hasheie, obtendo 1000 "hashes de segunda camada";
- Continue emparelhando e hasheando até restar um único hash — esse é o Merkle Root.
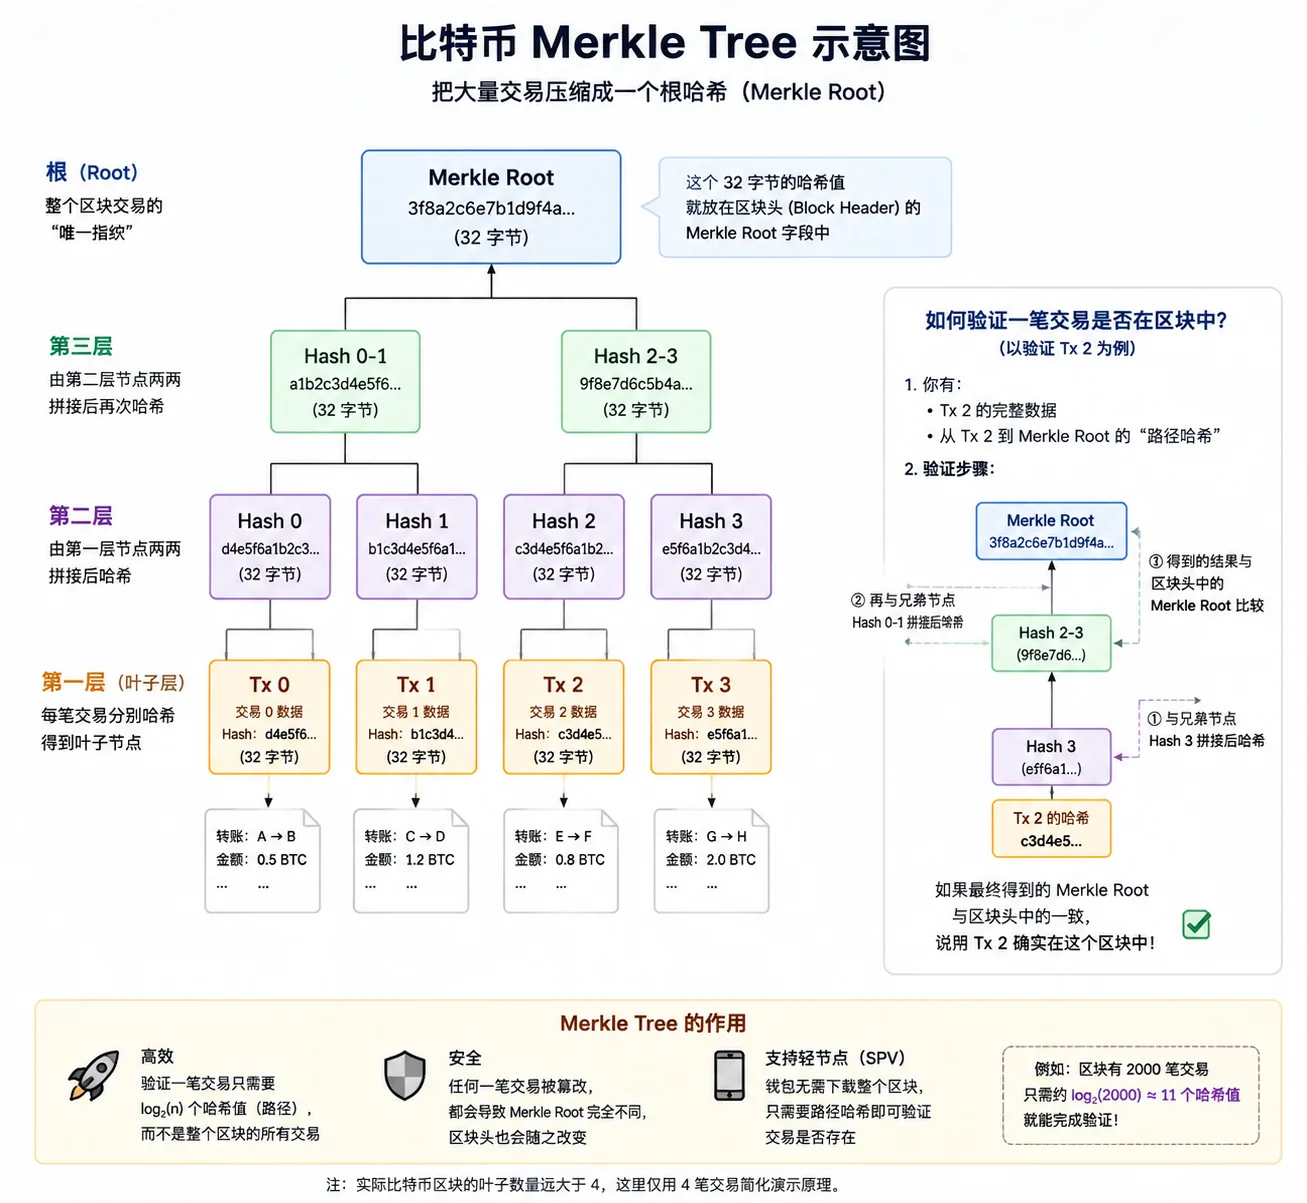
Ao verificar uma transação, você não precisa do bloco inteiro. Só precisa de:
- Os próprios dados da transação;
- Alguns hashes ao longo do "caminho" dela até o Merkle Root (chamado Merkle Proof).
Para um bloco de 2000 transações, você só precisa de cerca de log₂(2000) ≈ 11 hashes para completar a verificação.
Este é o princípio central do SPV (Verificação de Pagamento Simplificada) — uma carteira de celular não precisa baixar a blockchain completa do Bitcoin (centenas de GB) para verificar transações.
Sobre como as carteiras funcionam e seus tipos, consulte O que é uma carteira crypto? Endereços, frases-semente e segurança de ativos (2026).
Proof of work: o que os mineradores estão de fato "calculando"
Muita gente diz "os mineradores resolvem problemas matemáticos", mas isso não é bem preciso.
Um minerador não está resolvendo uma equação com resposta única — está fazendo uma coisa: adivinhar repetidamente um nonce (e um campo de extensão) até que o SHA-256 duplo do cabeçalho do bloco caia abaixo do alvo de dificuldade.
O processo específico
- O minerador escolhe transações do mempool e constrói um bloco candidato.
- Preenche os cinco campos do cabeçalho do bloco (versão, hash anterior, Merkle Root, carimbo de tempo, alvo de dificuldade).
- Começando por nonce = 0, calcula
SHA256(SHA256(cabeçalho do bloco)). - Se o resultado ≥ alvo de dificuldade → nonce + 1, tente de novo.
- Se o resultado < alvo de dificuldade → parabéns, você minerou! Transmita imediatamente a toda a rede.
Por que esse "problema" não tem atalho
A saída do SHA-256 parece completamente aleatória. Você não consegue "derivar" qual nonce vai acertar com base no alvo — só dá para testá-los um a um.
É como comprar bilhetes de loteria: cada mudança de nonce é raspar um bilhete; para ganhar é só raspar mais. Maior hashrate = raspar mais rápido = maior probabilidade de ganhar. Esse mecanismo de competir pelo direito de manter o livro-razão via hashrate foi exposto por completo pelo Satoshi nas seções 3-4 do whitepaper do Bitcoin.
Quão alta é a dificuldade
A partir de 2026, o alvo de dificuldade do Bitcoin é extremamente alto — o critério real para um hash de bloco válido é se o valor do hash está abaixo do alvo (target), não um número fixo de zeros à esquerda. Na dificuldade atual, um hash de bloco válido geralmente contém uma grande quantidade de zeros à esquerda (cerca de 20), o que faz dos "zeros à esquerda" uma aproximação cômoda, mas o protocolo não conta zeros de fato.
A probabilidade de encontrar um nonce que cumpra é aproximadamente 1/2²⁰⁰ — quão grande é isso? Mais ou menos a probabilidade de lançar uma moeda justa e obter 200 caras seguidas.
Todos os mineradores ASIC da rede juntos levam cerca de 10 minutos em média para encontrar um nonce válido.
Para uma compreensão mais profunda da tecnologia blockchain, consulte O que é blockchain? Princípios, usos e riscos (2026).
Regra da cadeia mais longa: o que acontece quando há uma bifurcação
Se dois mineradores minerarem um bloco válido quase simultaneamente, a rede "bifurca" brevemente — alguns nós recebem primeiro o bloco A, outros recebem primeiro o bloco B.
O tratamento do Bitcoin é muito simples: seguir a cadeia mais longa.
Os mineradores seguintes escolhem uma cadeia para continuar minerando. Quando o próximo bloco é minerado e adicionado a uma cadeia, essa cadeia fica mais longa — todos os nós e mineradores mudam para a cadeia mais longa.
Duas consequências disso
- Blocos órfãos: o bloco da cadeia mais curta abandonada vira um "bloco órfão", e seu minerador não recebe recompensa. Este é um dos riscos operacionais da mineração.
- A confirmação de transações não é instantânea: uma vez empacotada uma transação num bloco, se a cadeia desse bloco for abandonada depois, a transação precisa voltar à fila. Por isso as exchanges geralmente exigem 2-6 confirmações antes de creditar um saldo.
A segurança das "6 confirmações"
Cada confirmação adicional significa que sua transação está enterrada uma camada mais fundo na cadeia. Um atacante teria que recalcular vários blocos, começando do bloco que contém sua transação, para superar a rede honesta na cadeia mais longa. O Satoshi usou um modelo de probabilidade na seção 11 do whitepaper para provar que, conforme o número de confirmações cresce, a probabilidade de um ataque bem-sucedido cai exponencialmente — mesmo com hashrate considerável, após 6 confirmações a probabilidade de um gasto duplo bem-sucedido é desprezível.
6 confirmações não é um número mágico — é um equilíbrio empírico entre segurança e tempo de espera. Para a maioria das transferências do dia a dia, 2-3 confirmações já são seguras o suficiente.
Quão alto é o custo de um ataque de 51%
Um ataque de 51% (ataque de hashrate majoritário) é o cenário extremo mais discutido do Bitcoin. A análise a seguir ajuda você a entender por que é "teoricamente possível, praticamente muito difícil".
O que um atacante pode fazer
Controlando mais de 50% do hashrate da rede, um atacante pode:
- Recuperar moedas que acabou de gastar (ataque de gasto duplo) — recalcular o bloco que contém sua transação e todos os blocos seguintes
- Impedir que transações específicas sejam confirmadas — evitar deliberadamente empacotar as transações de certos endereços
- Roubar moedas de outros — sem as chaves privadas de outros, não consegue mudar as assinaturas deles
- Criar Bitcoin do nada — viola as regras de emissão, os nós completos rejeitam de imediato
- Modificar transações de blocos históricos — exige recalcular tudo do bloco-alvo até o último, demandando hashrate enorme
Estimativa de custo
A partir de 2026, o hashrate total da rede Bitcoin está na faixa de centenas de EH/s (1 EH/s = 1 bilhão de bilhões de hashes por segundo), e segue crescendo. Dados em tempo real estão disponíveis em exploradores de blocos públicos.
Alugar ou comprar mineradores ASIC suficientes para atingir mais de 50% do hashrate custa bilhões de dólares em hardware, mais a infraestrutura elétrica correspondente. Além disso, uma vez detectado o ataque, o preço do Bitcoin pode despencar — o BTC e os equipamentos de mineração do atacante perderiam valor bruscamente.
O benefício líquido do ataque é muito provavelmente negativo. Por isso a rede principal do Bitcoin funciona há mais de uma década sem um único ataque de 51% em larga escala bem-sucedido.
Para mais sobre segurança crypto, consulte Como prevenir roubo de carteira? Frases-semente, transferências para cadeia errada, riscos de aprovação (2026).
Uma tabela para resumir: parâmetros-chave da blockchain do Bitcoin
| Parâmetro | Valor | Nota |
|---|---|---|
| Tamanho do cabeçalho do bloco | 80 bytes | Tamanho fixo, não muda com o número de transações |
| Tamanho médio do bloco | ~1,5 MB | Incluindo dados de transação; após o SegWit pode chegar a ~2-3 MB |
| Tempo médio de bloco | ~10 minutos | Mantido pelo ajuste automático de dificuldade |
| Recompensa de bloco inicial | 50 BTC | 2009 |
| Recompensa de bloco atual | 3,125 BTC | Após o halving de 2024, até ~2028 |
| Oferta total final | ~21 milhões | Atingida por volta de 2140 |
| Algoritmo de hash | SHA-256 × 2 | SHA-256 duplo |
| Período de ajuste de dificuldade | A cada 2016 blocos | Cerca de 2 semanas |
| Hashrate da rede (2026) | Centenas de EH/s | Muda em tempo real; consultável via exploradores |
Perguntas frequentes
Além da recompensa de bloco, o que mais os mineradores podem ganhar?
Cada vez que um minerador empacota um bloco, ganha duas partes: ① recompensa de bloco (atualmente 3,125 BTC, emitida por regras de rede); ② taxas de transação (a soma de todas as taxas do bloco). Conforme a recompensa de bloco é reduzida à metade a cada quatro anos, as taxas se tornarão gradualmente a principal fonte de renda dos mineradores.
O que acontece se um minerador empacotar uma transação inválida?
Após receber um novo bloco, os nós completos verificam de forma independente cada transação nele. Se encontrarem uma transação inválida (assinatura errada, gasto duplo, cunhar moedas do nada), os nós completos rejeitam o bloco inteiro e não o adicionam à cadeia. O hashrate do minerador é desperdiçado — sem recompensa. Então um minerador racional não correrá esse risco.
A dificuldade do Bitcoin só pode subir e não descer?
Pode descer. O ajuste de dificuldade é bidirecional — se os últimos 2016 blocos levaram mais de duas semanas para serem produzidos (hashrate reduzido), a dificuldade se ajusta automaticamente para baixo. A dificuldade já caiu várias vezes na história, normalmente após eventos como desligamentos em massa de mineradores ou a proibição da mineração na China.
Por que os nós completos precisam armazenar centenas de GB de dados?
Os nós completos armazenam o livro-razão completo do bloco gênese (o primeiro bloco em 2009) até o último bloco. Atualmente, o tamanho total da blockchain do Bitcoin é de cerca de 500-600 GB. Os nós completos precisam de dados completos para verificar de forma independente cada transação histórica. Mas você pode executar o "modo podado", mantendo apenas dados de blocos recentes + o conjunto UTXO completo, o que reduz a alguns GB.
Os blocos do Bitcoin vão "encher" algum dia?
Sim, e é uma discussão comunitária em andamento. A capacidade da rede principal do Bitcoin é limitada pelo tamanho de bloco (~1-3 MB) e pelo tempo de bloco (~10 minutos) a cerca de 3-7 transações por segundo. Quando a demanda por transações é alta, o mempool congestiona e as taxas sobem. As soluções de escalonamento incluem a Lightning Network (canais de pagamento off-chain), sidechains e futuras atualizações de soft fork — segue sendo uma área ativa de evolução técnica.
Qual é o tamanho de bloco do Bitcoin? Por que não dá para ampliar diretamente?
O tamanho de bloco do Bitcoin é limitado a 1 MB (após a atualização SegWit pode chegar efetivamente a cerca de 2-3 MB). Esse limite foi definido pelo Satoshi no início para evitar ataques de transações spam. As soluções de escalonamento são discutidas constantemente na comunidade: manter a cadeia principal descentralizada (qualquer um pode executar um nó completo) e rotear os pagamentos pequenos de alta frequência por soluções de camada 2 como a Lightning Network. É o clássico equilíbrio "segurança/descentralização vs capacidade".
Por que as transações históricas não podem ser modificadas?
Porque cada bloco contém o hash do bloco anterior — mude qualquer transação histórica e o hash daquele bloco muda, o "hash do bloco anterior" de cada bloco seguinte não bate mais, e a cadeia inteira quebra do ponto de modificação em diante. Um atacante teria que recalcular todo o PoW do bloco modificado até o último bloco, enquanto os mineradores honestos seguem estendendo a última cadeia — a probabilidade de alcançá-los cai exponencialmente com o número de confirmações. Esse é o verdadeiro significado da palavra "cadeia".
Qual a relação entre as chaves privadas e o funcionamento da rede Bitcoin?
O funcionamento da rede Bitcoin não depende da chave privada de ninguém. Mas iniciar uma transação exige uma assinatura com chave privada — sua chave privada é sua "caneta de assinatura digital", provando que você tem o direito de usar o BTC de certo endereço. Uma chave privada não precisa estar online; pode até ser escrita em papel. Sobre a custódia de chaves privadas, consulte O que é uma frase-semente? Por que ninguém pode ajudar você a recuperar seus ativos se perdê-la (2026).
Resumo
O mecanismo operacional da blockchain do Bitcoin, em seu núcleo, são os seguintes designs entrelaçados:
- Modelo UTXO → o Bitcoin não registra "saldos", só saídas de transação não gastas, circulando como cédulas;
- Blocos + hash encadeado → torna a história difícil de manipular (mudar um = mudar a cadeia inteira);
- Merkle Tree → permite a qualquer um verificar transações com eficiência sem baixar um bloco completo;
- SHA-256 → unidirecional, avalanche, resistente a colisão, formando a base criptográfica;
- Proof of work (PoW) → substitui a votação centralizada por competição de hashrate, dando um custo econômico a "quem decide";
- Regra da cadeia mais longa → resolve conflitos de bifurcação com a regra mais simples, para que toda a rede convirja automaticamente a um estado.
Juntos, esses designs permitem que uma rede sem servidor central, sem empresa e sem CEO se coordene entre dezenas de milhares de nós no mundo todo por mais de uma década.
Para iniciantes, não precisa memorizar o número de bytes de cada campo. Lembre-se só de uma coisa: a segurança do Bitcoin não vem de "ninguém ataca", mas de "o custo de atacar supera em muito o benefício".
Como próximo passo, vale entender o fluxo completo de transações do Bitcoin — o que uma transferência de BTC passa desde a iniciação, a difusão, a entrada no mempool, até ser empacotada num bloco e alcançar 6 confirmações. Consulte os artigos de continuação desta série.
Leitura relacionada
- Por que o Bitcoin não precisa de bancos? UTXO, nós e PoW — parte 1 desta série
- O que é Bitcoin (BTC)? Princípios, valor e riscos (2026) — conceitos básicos do BTC
- O que é blockchain? Princípios, usos e riscos (2026) — panorama completo de blockchain
- Como prevenir roubo de carteira? Frases-semente, transferências para cadeia errada, riscos de aprovação (2026) — segurança de ativos
- O que é uma carteira crypto? Endereços, frases-semente e segurança de ativos (2026) — conceitos básicos de carteira
Aviso legal
Este artigo é apenas educação técnica sobre Bitcoin e blockchain e não constitui aconselhamento de investimento, financeiro ou de trading.
Os preços dos criptoativos são voláteis, e os serviços relacionados podem envolver risco de plataforma, risco de mercado, risco de segurança de rede e risco operacional. Os usuários devem julgar com cuidado conforme a própria tolerância a risco e seguir as leis e regulamentos da sua localização.
- Bitcoin Whitepaper — Satoshi NakamotoSeções 3-4 sobre o mecanismo PoW e seção 11 sobre o modelo de probabilidade de confirmação
- Bitcoin.org — Documentação para desenvolvedoresDocumentação de estrutura de blocos e transações
- Blockchain.com ExplorerConsultar blocos, transações e dados on-chain
- Mempool.space — Explorador de blocos do BitcoinDificuldade e hashrate da rede em tempo real
- Bitnodes.ioConsulta de distribuição e quantidade de nós completos
Veja aPolítica editorial e o processo de correção naPolítica de correções.
A equipe editorial da CoinTrailHub foca em educação cripto para iniciantes, segurança em exchanges e riscos do trading P2P. Este artigo é compilado a partir de fontes oficiais e dados públicos, com revisão humana; busca precisão, mas não é recomendação de investimento.
Última atualização:2026-08-04 · Conteúdo revisado por humanos · Saiba mais
© 2026 CoinTrailHub · Conteúdo original. É proibida a reprodução ou reescrita sem autorização.