
¿Cómo registra transacciones la blockchain? Bloques, hashes, proof of work (2026)
Tabla de contenido

Beneficios para nuevos en Binance
20% de reembolso en comisiones
Registro oficial de Binance. Completa la verificación de identidad (KYC) para operar y retirar.
El artículo anterior cubrió la lógica general de la red descentralizada de Bitcoin, el libro mayor distribuido y el mecanismo de consenso.
Ahora vamos a desmontarlo un paso más: ¿qué se almacena exactamente dentro de un bloque? ¿Qué están "calculando" realmente los mineros? ¿Por qué una transacción es difícil de revertir tras 6 confirmaciones?
Estas tres preguntas son la clave para entender cómo funciona la blockchain de Bitcoin.
Este artículo abre la "estructura interna" de un bloque de Bitcoin y explica los algoritmos de hash, el Merkle Tree y el proof of work con analogías cotidianas. Sin derivaciones matemáticas criptográficas — solo conceptos y lógica.
Al terminar entenderás:
- La estructura interna de un bloque de Bitcoin — qué información se esconde en el encabezado del bloque;
- El modelo UTXO — por qué Bitcoin no registra "saldos", sino "salidas no gastadas";
- Qué es un Merkle Tree y por qué se usa para organizar transacciones;
- Cómo el hash SHA-256 forma la base de seguridad de Bitcoin;
- Qué es realmente el "problema matemático" del proof of work (PoW);
- Por qué más confirmaciones hacen más segura una transacción.
Este artículo es una explicación técnica y no constituye asesoramiento de inversión.
Se recomienda leer primero el artículo anterior: ¿Por qué Bitcoin no necesita bancos? UTXO, nodos, PoW.
Qué hay dentro de un bloque de Bitcoin
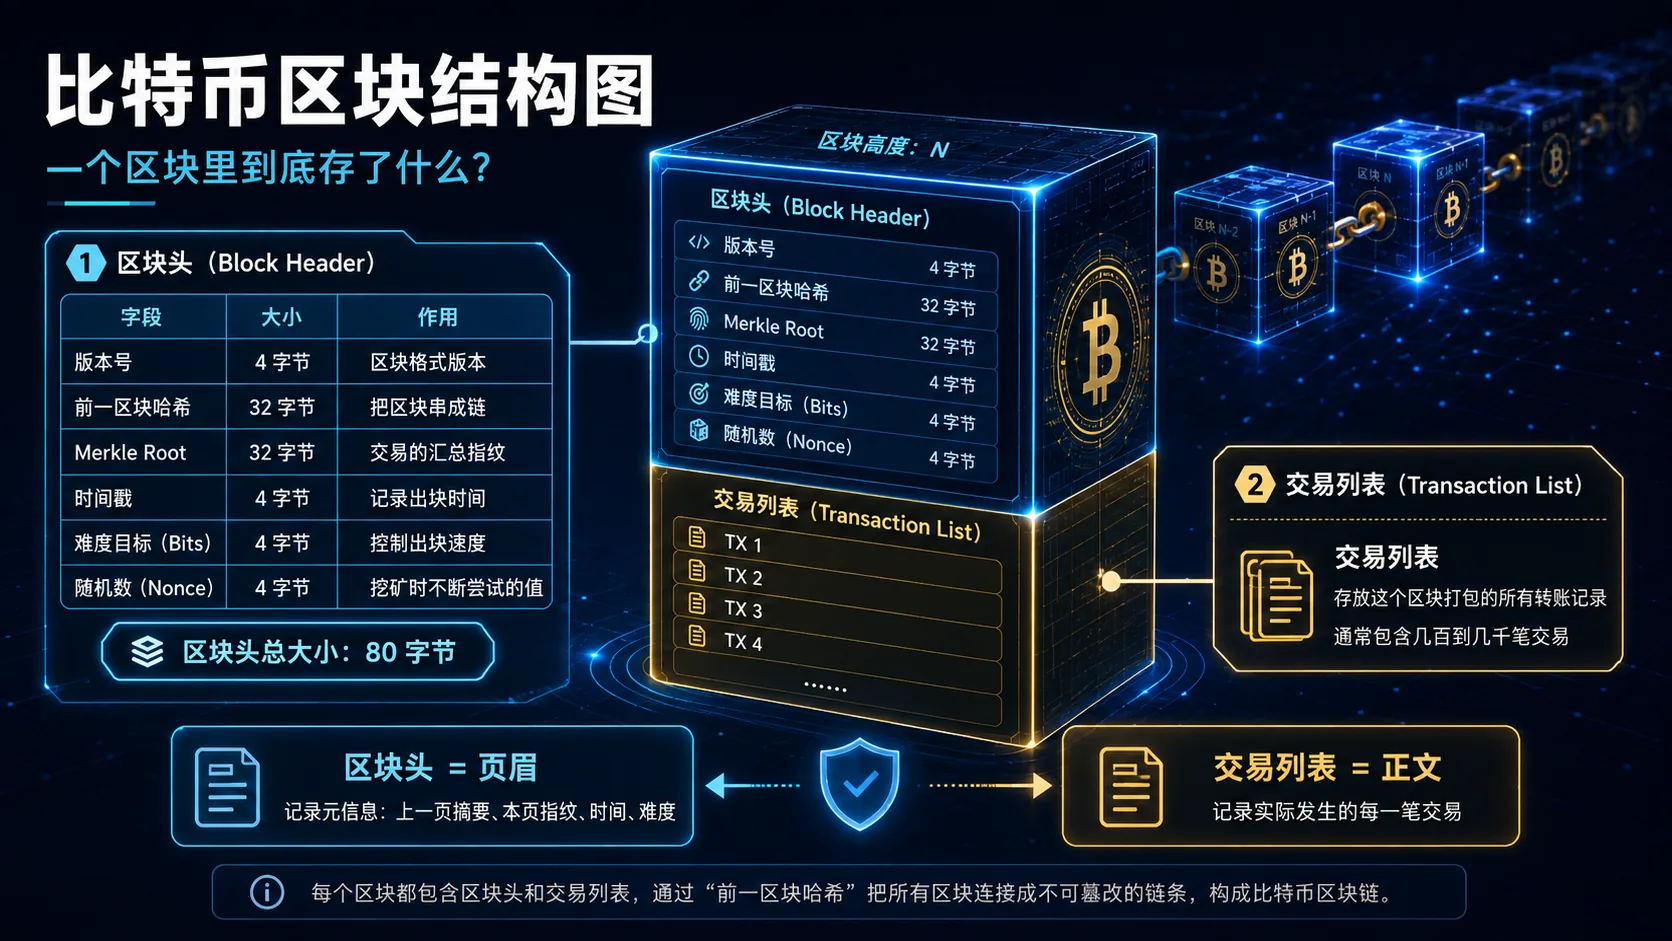
Un bloque de Bitcoin se puede dividir en dos partes: el encabezado del bloque y la lista de transacciones.
Encabezado del bloque (Block Header)
Son solo 80 bytes — diminuto — pero contiene toda la información central necesaria para verificar el bloque completo:
| Campo | Tamaño | Qué almacena | Propósito |
|---|---|---|---|
| Versión | 4 bytes | La versión del formato de bloque | Marcador de compatibilidad |
| Hash del bloque anterior | 32 bytes | El hash SHA-256 del bloque anterior | La clave que encadena los bloques |
| Merkle Root | 32 bytes | La "huella colectiva" de todas las transacciones | Verificar eficientemente que una transacción existe |
| Marca de tiempo | 4 bytes | La hora aproximada de creación del bloque | Trabaja con el ajuste de dificultad |
| Objetivo de dificultad | 4 bytes | El valor de dificultad que la red exige actualmente | Controla la tasa de producción de bloques |
| Nonce | 4 bytes | El número que los mineros cambian sin parar | El núcleo de la minería PoW |
Lista de transacciones (Transaction List)
Debajo del encabezado está la lista de transacciones — todos los registros de transferencias de Bitcoin empaquetados en este bloque.
Un bloque suele contener de cientos a miles de transacciones.
Forma simple de entenderlo:
Encabezado del bloque = el "encabezado de página" de esta hoja del libro mayor (número de página, resumen de la página anterior, huella del contenido de esta página)
Lista de transacciones = el "cuerpo" de esta hoja del libro mayor (los registros de transferencia reales)
Encabezado del bloque en detalle: cómo 80 bytes sostienen toda la red
El encabezado del bloque tiene solo 80 bytes, pero su diseño es muy ingenioso. Estos seis campos hacen cada uno su trabajo:
Hash del bloque anterior: el alma de la estructura en cadena
Este campo almacena el resultado de pasar el encabezado del bloque anterior por SHA-256 dos veces.
El significado: si alguien cambia una transacción de hace 100 bloques, el hash de ese bloque cambia → el "hash del bloque anterior" almacenado en el siguiente bloque ya no coincide → el siguiente tampoco coincide → los 100 bloques quedan invalidados y hay que recalcularlos.
Esta es la esencia de la "cadena": usar punteros hash para bloquear la historia.
Merkle Root: la "huella colectiva" de las transacciones
El Merkle Root es el resultado de "comprimir" todas las transacciones del bloque actual en un único hash de 32 bytes.
Su propósito no es la resistencia a la manipulación — es permitir que cualquiera verifique rápidamente "si cierta transacción está en este bloque" sin descargar el bloque completo.
El mecanismo específico se explica en detalle más adelante.
Objetivo de dificultad: controlar el ritmo de producción de bloques
El objetivo de dificultad (bits) es un número en formato comprimido que determina el rango por debajo del cual debe caer el hash del minero.
La dificultad no es fija — la red Bitcoin la ajusta automáticamente cada 2016 bloques (unas dos semanas), con el objetivo de mantener el tiempo medio de bloque estable en unos 10 minutos.
Si los últimos 2016 bloques se minaron en solo 9 días (hashrate demasiado fuerte), la dificultad se ajusta al alza. Si tardaron 15 días (hashrate más débil), la dificultad baja.
Es un sistema de autorregulación totalmente automatizado que no depende del juicio de nadie — abre un explorador de bloques como Mempool.space y verás la dificultad actual y el hashrate de la red moviéndose en tiempo real con la producción de bloques más reciente.
Nonce: la "respuesta" en la carrera minera
El Nonce es un entero de 32 bits (de 0 a unos 4200 millones). El trabajo del minero es ir cambiando el nonce, pasar el encabezado del bloque por SHA-256 dos veces y comprobar si el resultado está por debajo del objetivo de dificultad.
Como la salida de SHA-256 parece completamente aleatoria, los mineros solo pueden hacer fuerza bruta — probar suerte.
El espacio de nonce de 4 bytes (unos 4290 millones de posibilidades) puede agotarse al instante con los mineros ASIC modernos. Por eso los mineros no solo cambian el nonce — también modifican el campo extraNonce de la transacción coinbase, reordenan transacciones o afinan la marca de tiempo. Estas operaciones cambian el Merkle Root, dando un espacio de búsqueda completamente nuevo — expandiendo efectivamente el "fondo de números de lotería" casi al infinito.
Concepto previo clave: Bitcoin no registra "saldos", solo UTXOs
Antes de continuar con hashes y Merkle Trees, hay que aclarar un concepto clave — muchos novatos creen que Bitcoin mantiene un "saldo de cuenta" para cada dirección como hace un banco:
Entendimiento incorrecto:
Cuenta de Alice: 10 BTC → envía 2 BTC → saldo 8 BTC
Cuenta de Bob:   0 BTC  → recibe 2 BTC → saldo 2 BTC
Bitcoin no funciona así. Bitcoin no tiene "saldo de cuenta", solo UTXOs (salidas de transacción no gastadas).
Qué es un UTXO
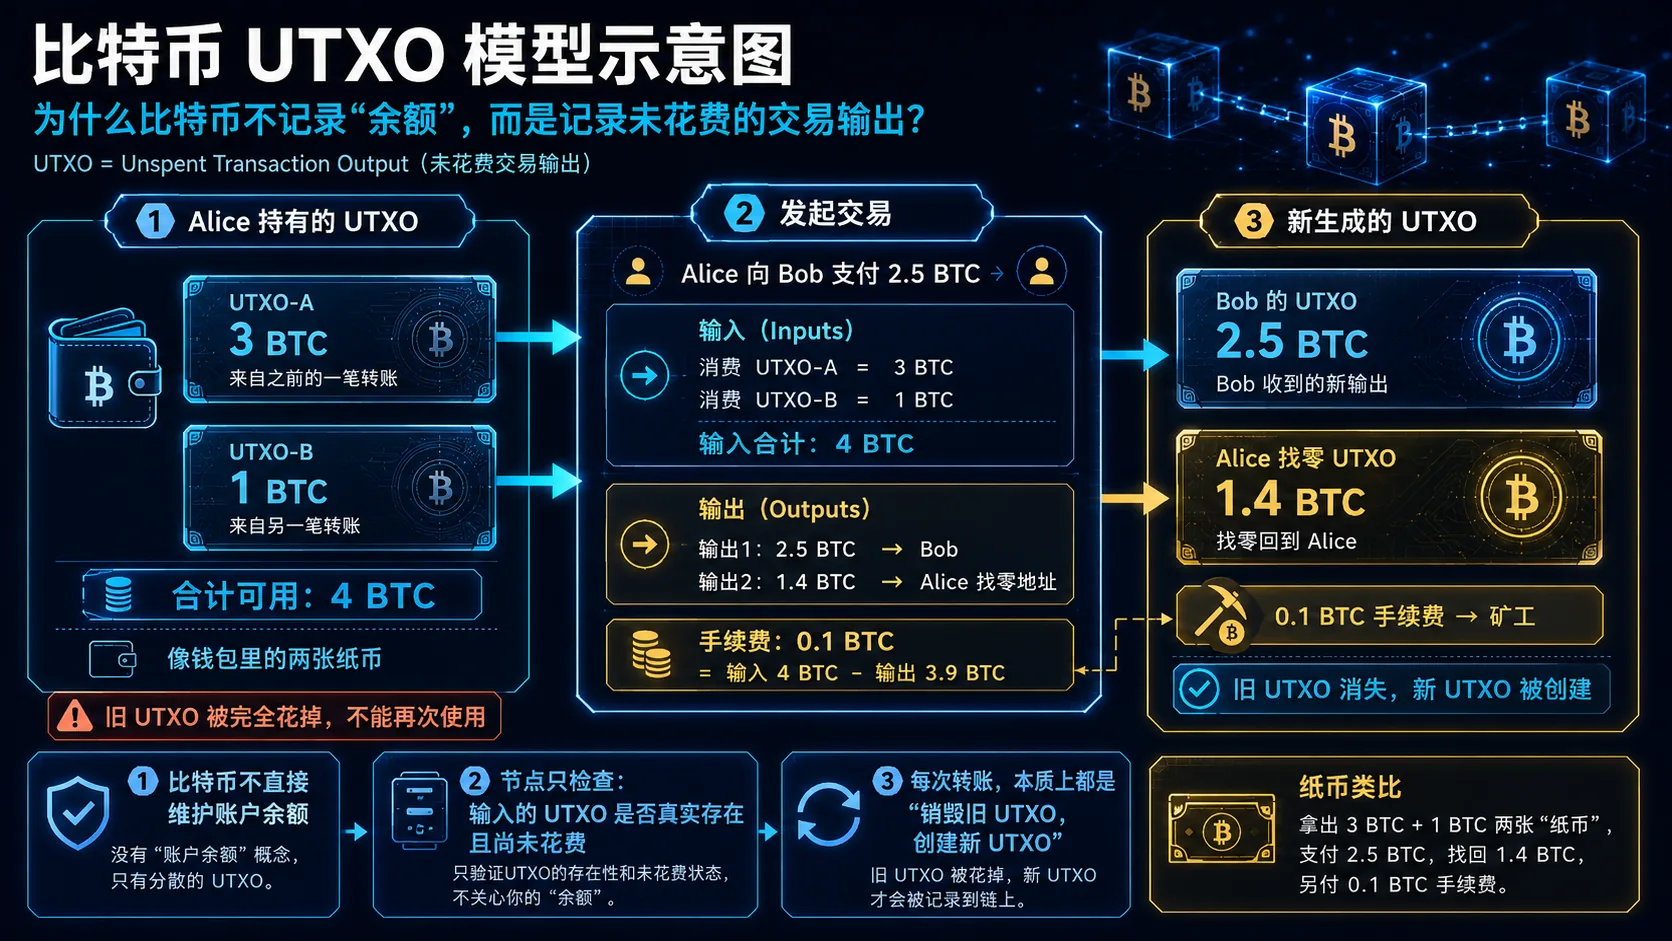
La forma más intuitiva de entender un UTXO es como un "billete":
- Tu cartera no es "un único número de saldo", sino varios billetes de distinta denominación
- Cada billete (UTXO) proviene de una transferencia anterior y tiene una denominación fija
- Para pagar 2 BTC, necesitas sacar uno o más billetes que sumen ≥ 2 BTC
- Si sacas un UTXO de 5 BTC y pagas 2 BTC, los 3 BTC restantes vuelven a tu dirección como un UTXO de cambio
Un ejemplo concreto
Alice posee dos UTXOs:
  UTXO-A: 3 BTC (de una transferencia del mes pasado)
  UTXO-B: 1 BTC (de una transferencia de la semana pasada)

Alice quiere enviar 2.5 BTC a Bob:

→ Entradas de la transacción:
  Gastar UTXO-A (3 BTC)
  Gastar UTXO-B (1 BTC)
  Entrada total: 4 BTC

→ Salidas de la transacción:
  Salida 1: 2.5 BTC → dirección de Bob (pago)
  Salida 2: 1.4 BTC → dirección de cambio de Alice (4 - 2.5 - 0.1 de comisión)
  Salida total: 3.9 BTC (0.1 BTC es la comisión del minero)
UTXO-A y UTXO-B se gastan por completo (se destruyen) en esta transacción, mientras se crean dos nuevos UTXOs — uno a Bob y otro de cambio a Alice. Los viejos UTXOs ya no existen.
Por qué UTXO en lugar de un modelo de saldo de cuenta
| Comparación | Modelo UTXO (Bitcoin) | Modelo de saldo de cuenta (Ethereum) |
|---|---|---|
| Registro | Registra un conjunto de "billetes" no gastados | Registra el número de saldo de cada dirección |
| Verificación | Solo comprueba si el UTXO de entrada no está gastado | Comprueba si el saldo es suficiente |
| Procesamiento paralelo | Naturalmente soportado — distintos UTXOs no chocan | Las transacciones de la misma dirección deben hacer cola |
| Privacidad | Mayor — puede usar una dirección distinta para el cambio | Todas las operaciones giran en torno al saldo de una dirección |
El modelo UTXO es una de las diferencias de diseño fundamentales entre Bitcoin y Ethereum. Entender el UTXO es la clave para ver por qué la verificación de transacciones de Bitcoin no necesita "comprobar un saldo" — solo confirmar que el UTXO referenciado aún no se ha gastado.
Esto también explica por qué la "lista de transacciones" de un bloque no es "Alice -10, Bob +10", sino qué UTXOs se referencian como entradas y qué nuevos UTXOs se crean como salidas.
Qué es un algoritmo de hash y por qué Bitcoin lo usa
Primero, entiende qué es un hash
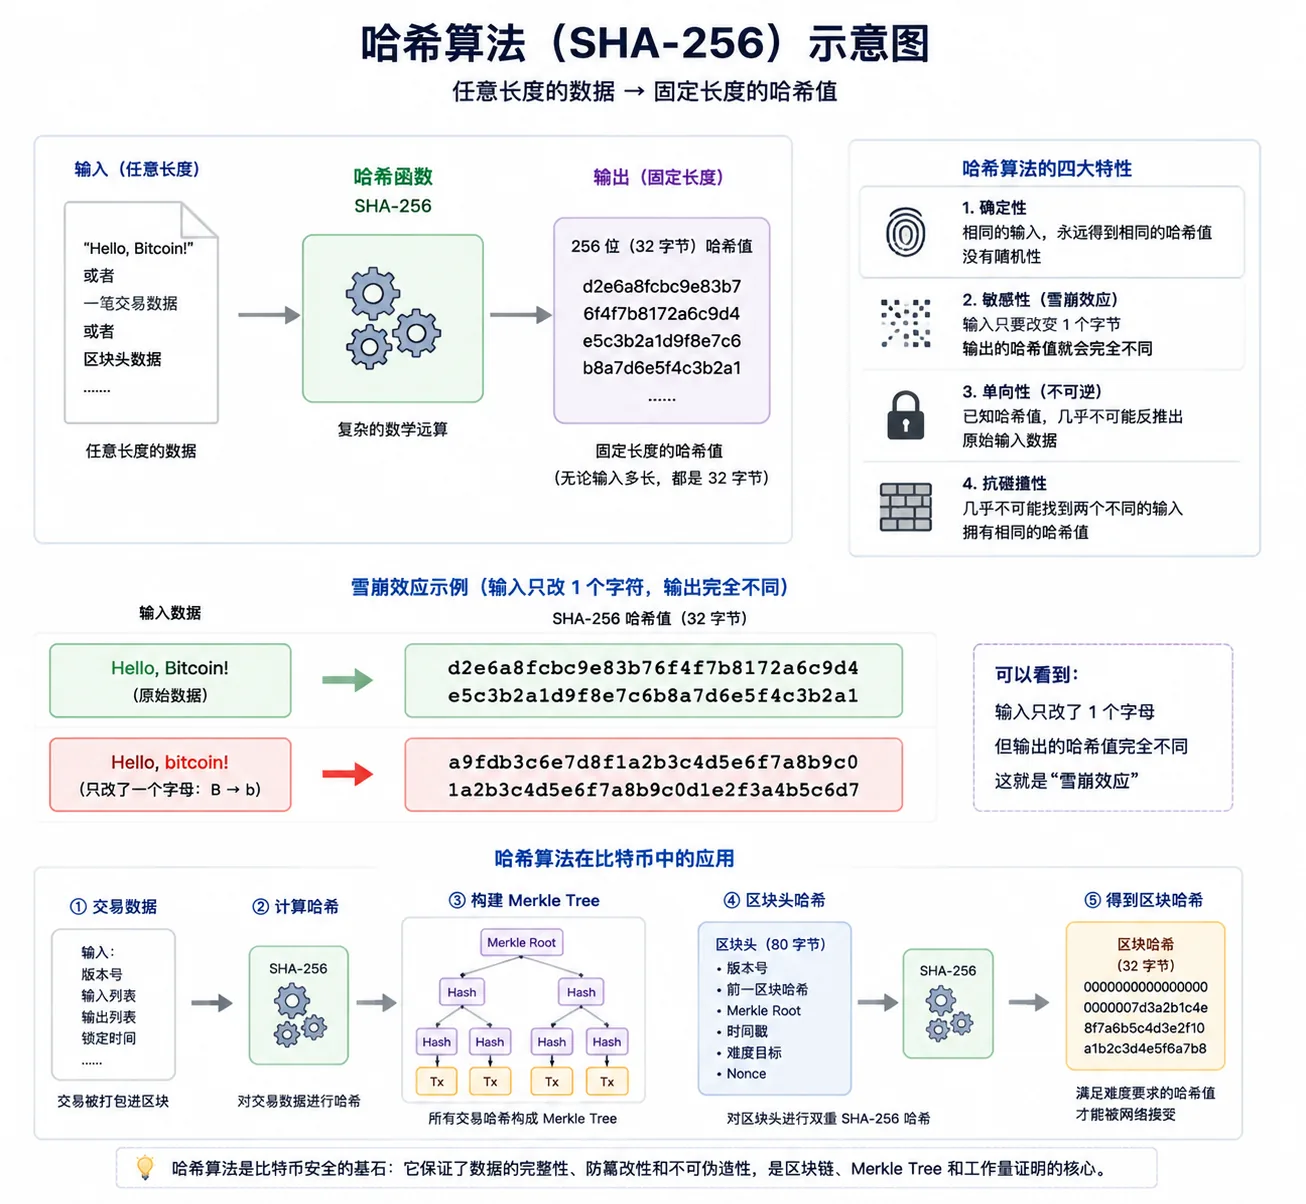
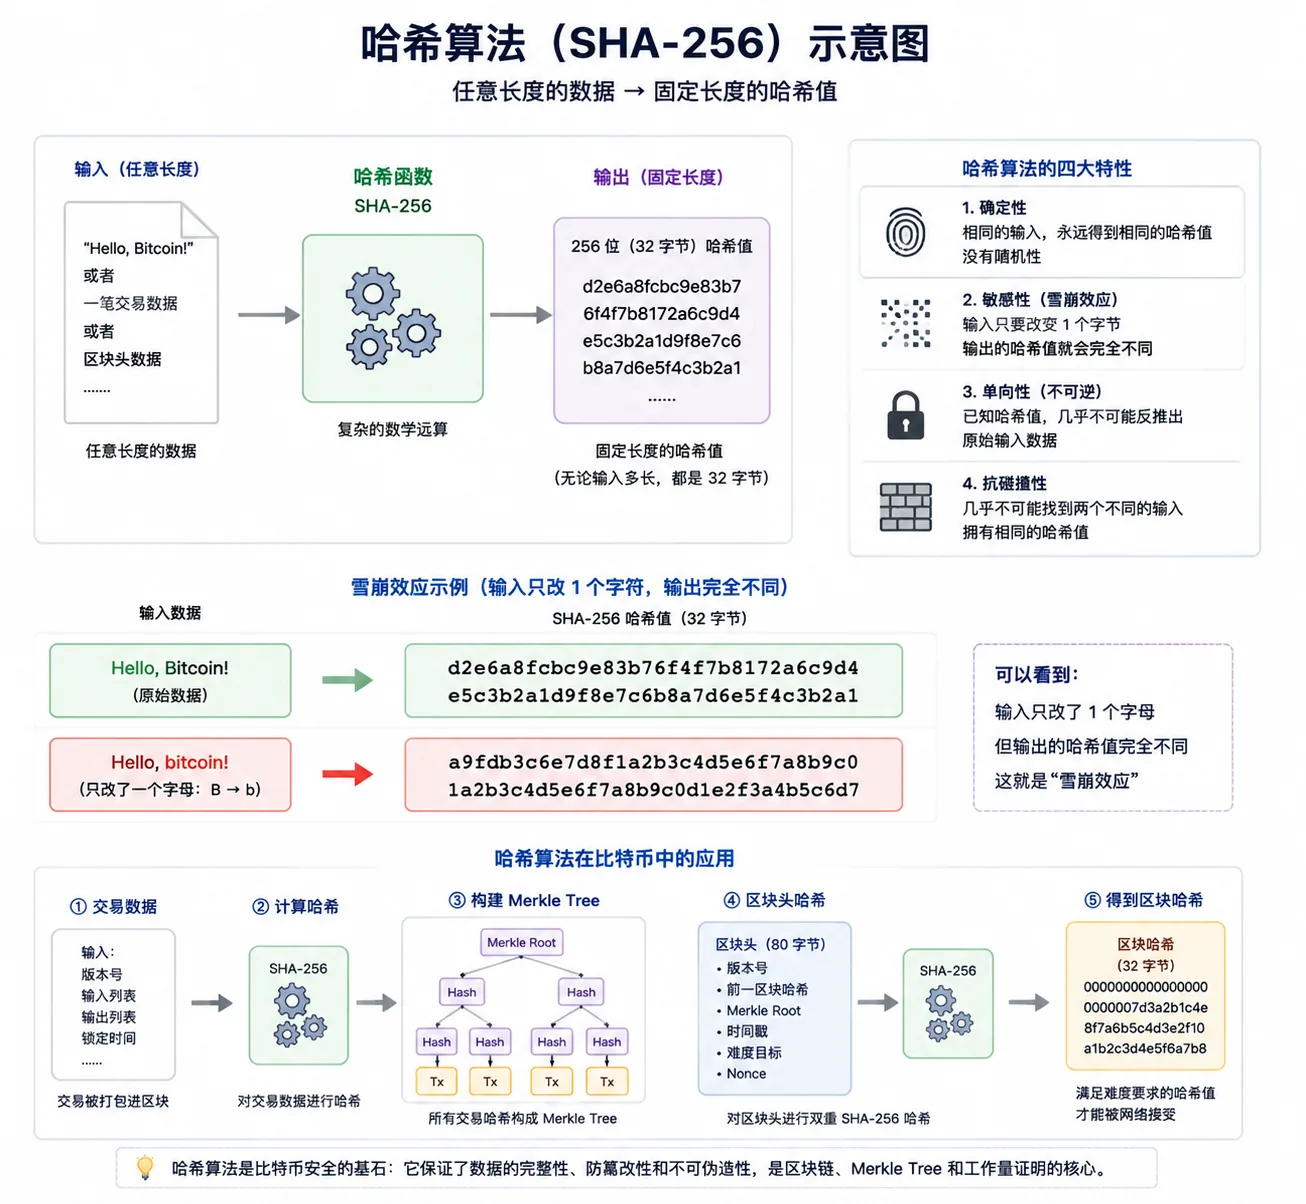
Un algoritmo de hash hace esto: toma una entrada de cualquier longitud y produce una "huella" de longitud fija.
Por ejemplo, mete "Hola" en SHA-256 y obtienes una cadena hexadecimal de 64 caracteres. Mete el texto completo de una novela larga y también obtienes una cadena de 64 caracteres.
SHA-256 tiene tres propiedades clave:
| Propiedad | Qué significa | Qué significa para Bitcoin |
|---|---|---|
| Unidireccionalidad | Teniendo el hash, no puedes reconstruir la entrada original | Nadie puede revertir el hash de un bloque para derivar el contenido o el nonce |
| Efecto avalancha | Cambia la entrada un poco (incluso un signo de puntuación) y la salida cambia por completo | Manipula una transacción → el Merkle Root cambia totalmente → el hash del bloque cambia totalmente → la cadena se rompe |
| Resistencia a colisiones | Es extremadamente difícil encontrar dos entradas distintas que produzcan la misma salida | Nadie puede forjar una transacción falsa "que parezca válida" para reemplazar una real |
Por qué Bitcoin hace "doble SHA-256"
Los cálculos de hash de Bitcoin son casi todos doble SHA-256 — pasar los datos por SHA-256 una vez y luego pasar el resultado por SHA-256 una segunda vez.
Este diseño es una capa extra de seguridad añadida por Satoshi. El doble SHA-256 no solo añade una capa de aislamiento de seguridad, sino que también evita problemas potenciales como los ataques de extensión de longitud que el hash simple puede enfrentar bajo la estructura Merkle-Damgård.
Una analogía cotidiana para el hash:
El hash es como hacer jugo — metes manzanas, naranjas y sandía en la licuadora y obtienes una taza de líquido. No puedes reconstruir cómo era la fruta original a partir de ese líquido, pero si tienes una rebanada de manzana sospechosa, licúala de nuevo — si el líquido resultante tiene el mismo color, esa rebanada ha sido "verificada".
Merkle Tree: cómo verificar una transacción eficientemente
El mundo sin un Merkle Tree
Supón que un bloque tiene 2000 transacciones. Quieres verificar si la transacción "la dirección A envió 0.5 BTC a la dirección B" está en este bloque.
El método más tonto: descargar el bloque completo y revisar las 2000 transacciones una por una.
Con ancho de banda limitado y algunos nodos siendo carteras ligeras (carteras de teléfono), esto no es realista.
Con un Merkle Tree
La idea del Merkle Tree es hashear capa por capa, par por par:
- Hashea los datos de cada transacción por separado, obteniendo 2000 "hashes de nodo hoja";
- Concatena dos hashes hoja adyacentes y hashealos, obteniendo 1000 "hashes de segunda capa";
- Sigue emparejando y hasheando hasta que quede un solo hash — ese es el Merkle Root.
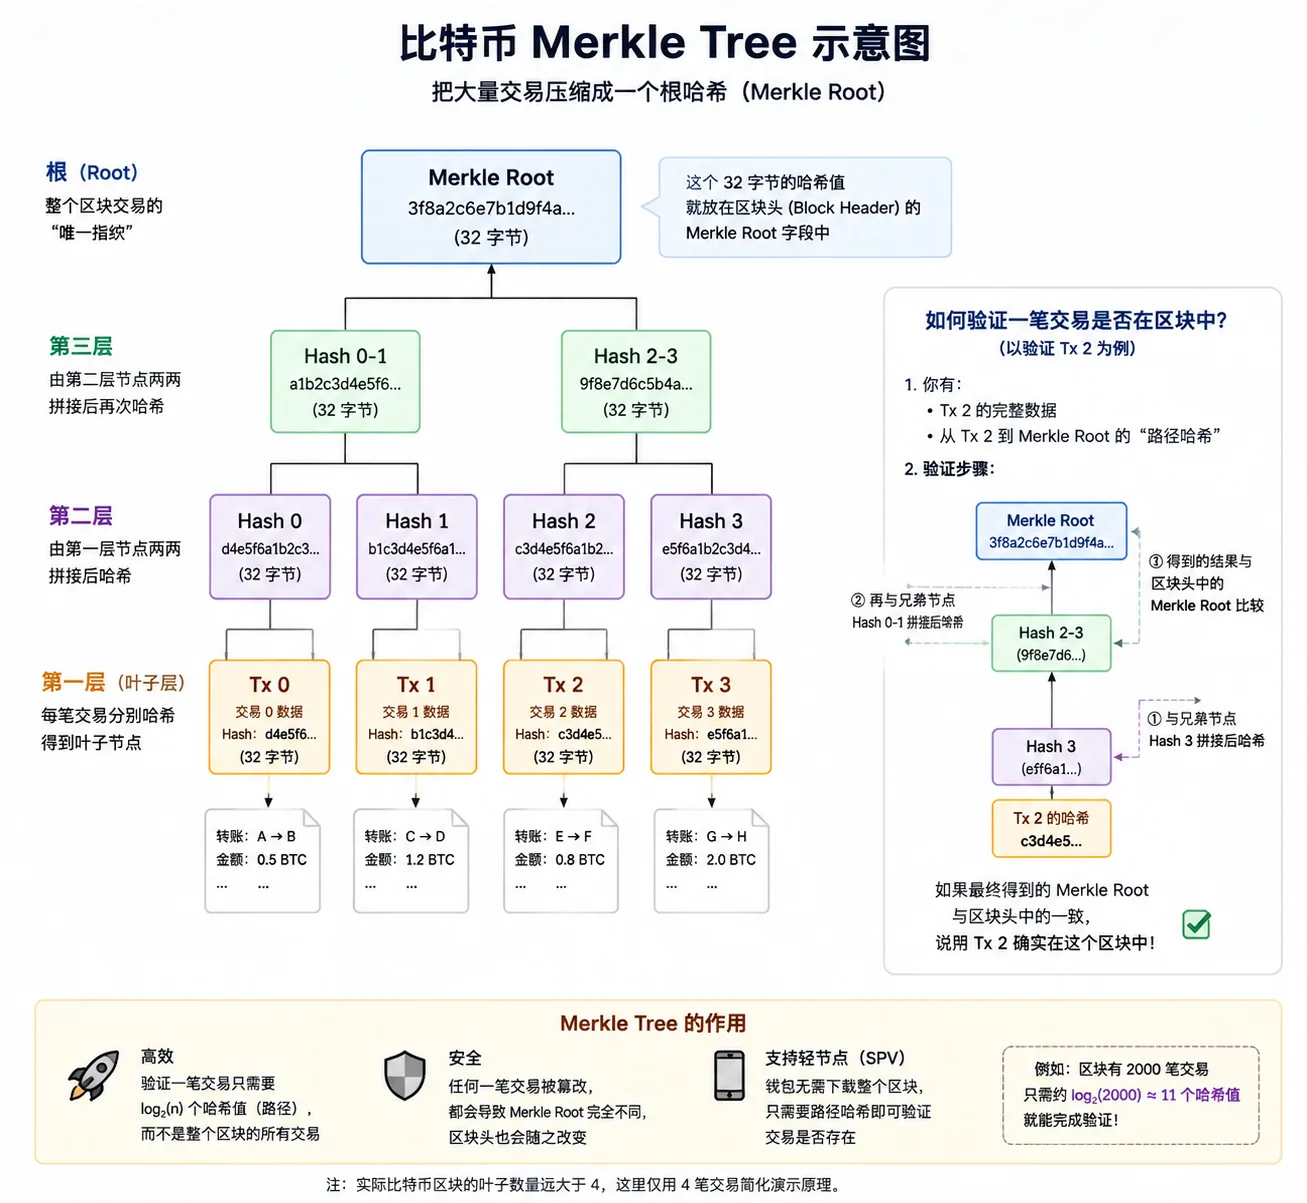
Al verificar una transacción, no necesitas el bloque completo. Solo necesitas:
- Los propios datos de la transacción;
- Unos pocos hashes a lo largo del "camino" desde ella hasta el Merkle Root (llamado Merkle Proof).
Para un bloque de 2000 transacciones, solo necesitas unos log₂(2000) ≈ 11 hashes para completar la verificación.
Este es el principio central del SPV (Verificación de Pago Simplificada) — una cartera de teléfono no necesita descargar la blockchain completa de Bitcoin (cientos de GB) para verificar transacciones.
Sobre cómo funcionan las carteras y sus tipos, consulta ¿Qué es una cartera crypto? Direcciones, frases semilla y seguridad de activos (2026).
Proof of work: qué están "calculando" realmente los mineros
Mucha gente dice "los mineros resuelven problemas matemáticos", pero eso no es del todo preciso.
Un minero no está resolviendo una ecuación con una respuesta única — está haciendo una cosa: adivinar repetidamente un nonce (y un campo de extensión) hasta que el doble SHA-256 del encabezado del bloque caiga por debajo del objetivo de dificultad.
El proceso específico
- El minero elige transacciones del mempool y construye un bloque candidato.
- Rellena los cinco campos del encabezado del bloque (versión, hash anterior, Merkle Root, marca de tiempo, objetivo de dificultad).
- Empezando por nonce = 0, calcula
SHA256(SHA256(encabezado del bloque)). - Si el resultado ≥ objetivo de dificultad → nonce + 1, inténtalo de nuevo.
- Si el resultado < objetivo de dificultad → ¡enhorabuena, lo minaste! Transmítelo de inmediato a toda la red.
Por qué este "problema" no tiene atajo
La salida de SHA-256 parece completamente aleatoria. No puedes "derivar" qué nonce acertará según el objetivo — solo puedes probarlos uno a uno.
Es como comprar billetes de lotería: cada cambio de nonce es rascar un billete; para ganar solo hay que rascar más. Mayor hashrate = rascar más rápido = mayor probabilidad de ganar. Este mecanismo de competir por el derecho a llevar el libro mayor mediante hashrate fue expuesto por completo por Satoshi en las secciones 3-4 del whitepaper de Bitcoin.
Qué tan alta es la dificultad
A partir de 2026, el objetivo de dificultad de Bitcoin es extremadamente alto — el criterio real para un hash de bloque válido es si el valor del hash está por debajo del objetivo (target), no un número fijo de ceros iniciales. Con la dificultad actual, un hash de bloque válido suele contener una gran cantidad de ceros iniciales (unos 20), lo que hace de los "ceros iniciales" una aproximación cómoda, pero el protocolo no cuenta ceros realmente.
La probabilidad de encontrar un nonce que cumpla es aproximadamente 1/2²⁰⁰ — ¿qué tan grande es? Más o menos la probabilidad de lanzar una moneda justa y obtener 200 caras seguidas.
Todos los mineros ASIC de la red juntos tardan unos 10 minutos de media en encontrar un nonce válido.
Para una comprensión más profunda de la tecnología blockchain, consulta ¿Qué es blockchain? Principios, usos y riesgos (2026).
Regla de la cadena más larga: qué pasa cuando hay una bifurcación
Si dos mineros minan un bloque válido casi simultáneamente, la red se "bifurca" brevemente — algunos nodos reciben primero el bloque A, otros reciben primero el bloque B.
El manejo de Bitcoin es muy simple: seguir la cadena más larga.
Los mineros posteriores eligen una cadena para seguir minando. Cuando el siguiente bloque se mina y se añade a una cadena, esa cadena se vuelve más larga — todos los nodos y mineros cambian a la cadena más larga.
Dos consecuencias de esto
- Bloques huérfanos: el bloque de la cadena más corta abandonada se convierte en un "bloque huérfano", y su minero no recibe recompensa. Este es uno de los riesgos operativos de la minería.
- La confirmación de transacciones no es instantánea: una vez empaquetada una transacción en un bloque, si la cadena de ese bloque se abandona después, la transacción debe volver a hacer cola. Por eso las exchanges suelen exigir 2-6 confirmaciones antes de acreditar un saldo.
La seguridad de las "6 confirmaciones"
Cada confirmación adicional significa que tu transacción está enterrada una capa más profunda en la cadena. Un atacante tendría que recalcular múltiples bloques, empezando desde el bloque que contiene tu transacción, para superar a la red honesta en la cadena más larga. Satoshi usó un modelo de probabilidad en la sección 11 del whitepaper para demostrar que, a medida que crece el número de confirmaciones, la probabilidad de un ataque exitoso cae exponencialmente — incluso con un hashrate considerable, tras 6 confirmaciones la probabilidad de un doble gasto exitoso es despreciable.
6 confirmaciones no es un número mágico — es un equilibrio empírico entre seguridad y tiempo de espera. Para la mayoría de las transferencias cotidianas, 2-3 confirmaciones ya son suficientemente seguras.
Qué tan alto es el costo de un ataque del 51%
Un ataque del 51% (ataque de hashrate mayoritario) es el escenario extremo más discutido de Bitcoin. El análisis a continuación te ayuda a entender por qué es "teóricamente posible, prácticamente muy difícil".
Qué puede hacer un atacante
Controlando más del 50% del hashrate de la red, un atacante puede:
- Recuperar monedas que acaba de gastar (ataque de doble gasto) — recalcular el bloque que contiene su transacción y todos los bloques posteriores
- Impedir que transacciones específicas se confirmen — evitar deliberadamente empaquetar las transacciones de ciertas direcciones
- Robar monedas de otros — sin las claves privadas de otros, no puede cambiar sus firmas
- Crear Bitcoin de la nada — viola las reglas de emisión, los nodos completos lo rechazan de plano
- Modificar transacciones de bloques históricos — requiere recalcular todo desde el bloque objetivo hasta el último, exigiendo un hashrate enorme
Estimación de costo
A partir de 2026, el hashrate total de la red Bitcoin está en el rango de cientos de EH/s (1 EH/s = mil millones de millones de hashes por segundo), y sigue creciendo. Los datos en tiempo real están disponibles en exploradores de bloques públicos.
Alquilar o comprar suficientes mineros ASIC para alcanzar más del 50% del hashrate cuesta miles de millones de dólares en hardware, más la infraestructura eléctrica correspondiente. Encima, una vez detectado el ataque, el precio de Bitcoin podría desplomarse — el BTC y los equipos de minería del atacante perderían valor bruscamente.
El beneficio neto del ataque es muy probablemente negativo. Por eso la red principal de Bitcoin ha funcionado más de una década sin un solo ataque del 51% a gran escala exitoso.
Para más sobre seguridad crypto, consulta ¿Cómo prevenir el robo de carteras? Frases semilla, transferencias a cadena equivocada, riesgos de aprobación (2026).
Una tabla para resumir: parámetros clave de la blockchain de Bitcoin
| Parámetro | Valor | Nota |
|---|---|---|
| Tamaño del encabezado del bloque | 80 bytes | Tamaño fijo, no cambia con el número de transacciones |
| Tamaño medio del bloque | ~1.5 MB | Incluyendo datos de transacción; tras SegWit puede llegar a ~2-3 MB |
| Tiempo medio de bloque | ~10 minutos | Mantenido por el ajuste automático de dificultad |
| Recompensa de bloque inicial | 50 BTC | 2009 |
| Recompensa de bloque actual | 3.125 BTC | Tras el halving de 2024, hasta ~2028 |
| Suministro total final | ~21 millones | Alcanzado alrededor de 2140 |
| Algoritmo de hash | SHA-256 × 2 | Doble SHA-256 |
| Período de ajuste de dificultad | Cada 2016 bloques | Unas 2 semanas |
| Hashrate de la red (2026) | Cientos de EH/s | Cambia en tiempo real; consultable vía exploradores |
Preguntas frecuentes
Además de la recompensa de bloque, ¿qué más pueden ganar los mineros?
Cada vez que un minero empaqueta un bloque, gana dos partes: ① recompensa de bloque (actualmente 3.125 BTC, emitida por reglas de red); ② comisiones de transacción (la suma de todas las comisiones del bloque). A medida que la recompensa de bloque se reduce a la mitad cada cuatro años, las comisiones se convertirán gradualmente en la principal fuente de ingresos de los mineros.
¿Qué pasa si un minero empaqueta una transacción inválida?
Tras recibir un nuevo bloque, los nodos completos verifican de forma independiente cada transacción en él. Si encuentran una transacción inválida (firma incorrecta, doble gasto, acuñar monedas de la nada), los nodos completos rechazan el bloque entero y no lo añaden a la cadena. El hashrate del minero se desperdicia — sin recompensa. Así que un minero racional no correrá ese riesgo.
¿La dificultad de Bitcoin solo puede subir y no bajar?
Puede bajar. El ajuste de dificultad es bidireccional — si los últimos 2016 bloques tardaron más de dos semanas en producirse (hashrate reducido), la dificultad se ajusta automáticamente a la baja. La dificultad ha bajado varias veces en la historia, normalmente tras eventos como apagados masivos de mineros o la prohibición de la minería en China.
¿Por qué los nodos completos necesitan almacenar cientos de GB de datos?
Los nodos completos almacenan el libro mayor completo desde el bloque génesis (el primer bloque en 2009) hasta el último bloque. A día de hoy, el tamaño total de la blockchain de Bitcoin es de unos 500-600 GB. Los nodos completos necesitan datos completos para verificar de forma independiente cada transacción histórica. Pero puedes ejecutar el "modo podado", conservando solo datos de bloques recientes + el conjunto UTXO completo, lo que lo reduce a unos pocos GB.
¿Se "llenarán" los bloques de Bitcoin alguna vez?
Sí, y es una discusión comunitaria en curso. La capacidad de la red principal de Bitcoin está limitada por el tamaño de bloque (~1-3 MB) y el tiempo de bloque (~10 minutos) a unas 3-7 transacciones por segundo. Cuando la demanda de transacciones es alta, el mempool se congestiona y las comisiones suben. Las soluciones de escalado incluyen la Lightning Network (canales de pago off-chain), sidechains y futuras actualizaciones de soft fork — sigue siendo un área activa de evolución técnica.
¿Cuál es el tamaño de bloque de Bitcoin? ¿Por qué no se puede ampliar directamente?
El tamaño de bloque de Bitcoin está limitado a 1 MB (tras la actualización SegWit puede llegar efectivamente a unos 2-3 MB). Este límite lo fijó Satoshi al principio para evitar ataques de transacciones spam. Las soluciones de escalado se discuten constantemente en la comunidad: mantener la cadena principal descentralizada (cualquiera puede ejecutar un nodo completo) y enrutar los pagos pequeños de alta frecuencia a través de soluciones de capa 2 como la Lightning Network. Es el clásico equilibrio "seguridad/descentralización vs capacidad".
¿Por qué no se pueden modificar las transacciones históricas?
Porque cada bloque contiene el hash del bloque anterior — cambia cualquier transacción histórica y el hash de ese bloque cambia, el "hash del bloque anterior" de cada bloque posterior ya no coincide, y toda la cadena se rompe desde el punto de modificación en adelante. Un atacante tendría que recalcular todo el PoW desde el bloque modificado hasta el último bloque, mientras los mineros honestos siguen extendiendo la última cadena — la probabilidad de alcanzarlos cae exponencialmente con el número de confirmaciones. Ese es el verdadero significado de la palabra "cadena".
¿Qué relación tienen las claves privadas con el funcionamiento de la red Bitcoin?
El funcionamiento de la red Bitcoin no depende de la clave privada de nadie. Pero iniciar una transacción requiere una firma con clave privada — tu clave privada es tu "bolígrafo de firma digital", que demuestra que tienes derecho a usar el BTC de cierta dirección. Una clave privada no necesita estar en línea; incluso puede escribirse en papel. Sobre la custodia de claves privadas, consulta ¿Qué es una frase semilla? Por qué nadie puede ayudarte a recuperar tus activos si la pierdes (2026).
Resumen
El mecanismo operativo de la blockchain de Bitcoin, en su núcleo, son los siguientes diseños entrelazados:
- Modelo UTXO → Bitcoin no registra "saldos", solo salidas de transacción no gastadas, circulando como billetes;
- Bloques + hash encadenado → hace que la historia sea difícil de manipular (cambiar uno = cambiar toda la cadena);
- Merkle Tree → permite a cualquiera verificar transacciones eficientemente sin descargar un bloque completo;
- SHA-256 → unidireccional, avalancha, resistente a colisiones, formando la base criptográfica;
- Proof of work (PoW) → reemplaza la votación centralizada con competencia de hashrate, dando un costo económico a "quién decide";
- Regla de la cadena más larga → resuelve conflictos de bifurcación con la regla más simple, para que toda la red converja automáticamente a un estado.
Juntos, estos diseños permiten que una red sin servidor central, sin empresa y sin CEO se coordine entre decenas de miles de nodos en todo el mundo durante más de una década.
Para principiantes, no hace falta memorizar el número de bytes de cada campo. Recuerda solo una cosa: la seguridad de Bitcoin no proviene de "nadie ataca", sino de "el costo de atacar supera con creces el beneficio".
Como siguiente paso, vale la pena entender el flujo completo de transacciones de Bitcoin — qué pasa una transferencia de BTC desde la iniciación, la difusión, la entrada al mempool, hasta ser empaquetada en un bloque y alcanzar 6 confirmaciones. Consulta los artículos de continuación de esta serie.
Lectura relacionada
- ¿Por qué Bitcoin no necesita bancos? UTXO, nodos, PoW — parte 1 de esta serie
- ¿Qué es Bitcoin (BTC)? Principios, valor y riesgos (2026) — conceptos básicos de BTC
- ¿Qué es blockchain? Principios, usos y riesgos (2026) — panorama completo de blockchain
- ¿Cómo prevenir el robo de carteras? Frases semilla, transferencias a cadena equivocada, riesgos de aprobación (2026) — seguridad de activos
- ¿Qué es una cartera crypto? Direcciones, frases semilla y seguridad de activos (2026) — conceptos básicos de cartera
Aviso legal
Este artículo es solo educación técnica sobre Bitcoin y blockchain y no constituye asesoramiento de inversión, financiero o de trading.
Los precios de los criptoactivos son volátiles, y los servicios relacionados pueden conllevar riesgo de plataforma, riesgo de mercado, riesgo de seguridad de red y riesgo operativo. Los usuarios deben juzgar con cuidado según su propia tolerancia al riesgo y seguir las leyes y regulaciones de su ubicación.
- Bitcoin Whitepaper — Satoshi NakamotoSecciones 3-4 sobre el mecanismo PoW y sección 11 sobre el modelo de probabilidad de confirmación
- Bitcoin.org — Documentación para desarrolladoresDocumentación de estructura de bloques y transacciones
- Blockchain.com ExplorerConsultar bloques, transacciones y datos on-chain
- Mempool.space — Explorador de bloques de BitcoinDificultad y hashrate de la red en tiempo real
- Bitnodes.ioConsulta de distribución y cantidad de nodos completos
Consulta laPolítica editorial y el proceso de corrección en laPolítica de correcciones.
El equipo editorial de CoinTrailHub se centra en educación cripto para principiantes, seguridad en exchanges y riesgos del trading P2P. Este artículo se elabora a partir de fuentes oficiales y datos públicos, con revisión humana; busca precisión pero no es asesoramiento de inversión.
Última actualización:2026-08-04 · Contenido revisado por humanos · Saber más
© 2026 CoinTrailHub · Contenido original. Prohibida su reproducción o reescritura sin autorización.