
¿Por qué Bitcoin no necesita bancos? UTXO, nodos, PoW
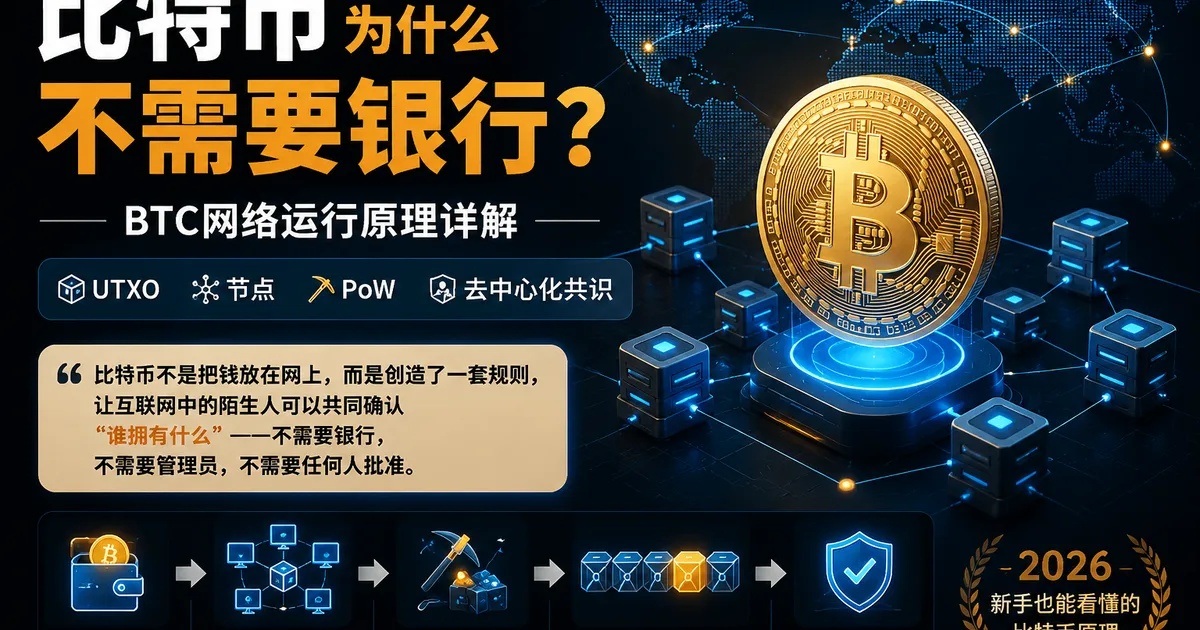
Tabla de contenido

Beneficios para nuevos en Binance
20% de reembolso en comisiones
Registro oficial de Binance. Completa la verificación de identidad (KYC) para operar y retirar.
Bitcoin no es poner dinero en internet: es crear un conjunto de reglas que permiten a desconocidos en internet confirmar en conjunto "quién posee qué" — sin banco, sin administrador, sin la aprobación de nadie.
Si esta noche todos los bancos del mundo cerraran, ¿la red Bitcoin podría seguir transfiriendo dinero?
La respuesta es: sí.
Pero la pregunta más profunda es: ¿qué problema resolvió que la informática tradicional no pudo?
El trabajo del banco, en la superficie, es "guardar tu dinero". Pero en esencia, el banco mantiene un estado centralizado sobre "quién posee cuánto". Ese estado vive en la base de datos del banco, y el banco tiene el poder de cambiarlo.
La verdadera innovación de Bitcoin no es crear una "moneda digital", sino la primera vez que miles de nodos que no confían entre sí mantienen en conjunto, sin un administrador central de base de datos, un historial que nadie puede reescribir a su antojo.
La informática tiene un concepto llamado máquina de estados (State Machine): un sistema parte de un estado inicial, y cada transacción cambia el estado una vez. El banco es el único administrador de esta máquina de estados. Bitcoin elimina a ese administrador.
Esto lleva a las preguntas centrales que responde este artículo:
- Sin administrador, ¿quién decide cómo cambia el "estado"?
- Sin nadie guardando una tabla de saldos, ¿cómo pruebas "cuánto tienes"?
- Si alguien intenta reescribir el historial, ¿cómo resiste el sistema?
- ¿Por qué este sistema no ha colapsado después de 15 años?
Este artículo desarma el diseño de forma accesible para principiantes. Sin fórmulas, sin código — solo explicando por qué está diseñado así.
Una aclaración importante al principio: Bitcoin no carece de gobernanza — solo no tiene un único administrador con poder coercitivo final. Los nodos completos mantienen las reglas, los desarrolladores mantienen el código, los mineros aportan el presupuesto de seguridad — tres partes que se controlan entre sí, y nadie puede decidir unilateralmente.
Este artículo es solo educación técnica y no constituye ningún asesoramiento de inversión.
Se recomienda leer primero ¿Qué es Bitcoin (BTC)? Principios, valor y riesgos (2026) y volver — así este artículo se lee con más fluidez.
¿Qué mantiene un banco? Cómo lo reemplaza Bitcoin
En la superficie, un banco "guarda tu dinero". Pero lo que realmente hace es mantener una base de datos de estado centralizada:
Base de datos del banco (estado centralizado):
  Alice: 3 BTC
  Bob:   0,5 BTC
  …
Esta base de datos tiene tres características:
- El banco es el único administrador — solo él puede cambiar este estado;
- Solo puedes confiar en él — no puedes ver dentro de la base de datos, solo puedes creer que el saldo que te dice es correcto;
- El banco puede ser influenciado por fuerzas externas — requisitos regulatorios, fallos judiciales, decisiones internas, todo puede cambiar el estado de tu cuenta.
Lo que hace Bitcoin es derribar estas tres:
| Finanzas tradicionales (máquina de estados centralizada) | Bitcoin (máquina de estados descentralizada) |
|---|---|
| Un único administrador mantiene el estado | Miles de nodos completos mantienen el estado en conjunto |
| Confiar en que una institución no actúe mal | Confiar en reglas de código e incentivos económicos |
| Fuerzas externas pueden intervenir | Cambiar el estado requiere prueba PoW + consenso de toda la red |
| El saldo es un número en una base de datos | El "saldo" es un montón de pruebas de propiedad digital no gastadas (UTXO) |
| La seguridad viene de la ley, la policía, los tribunales | La seguridad viene de "costo de ataque > beneficio de ataque" |
Bitcoin no es "sin banco": es reimplementar la función del banco como "administrador de estado" con un conjunto de reglas que cualquiera puede verificar.
Un banco juega tres roles, y Bitcoin reemplaza cada uno:
Rol uno: mantenedor de estado. El banco registra "quién tiene cuánto dinero". El reemplazo de Bitcoin: no registra saldos, solo "salidas de transacción que aún no se han gastado" (UTXO), que cualquiera puede verificar de forma independiente.
Rol dos: auditor de transacciones. El banco revisa firmas y saldos. El reemplazo de Bitcoin: firmas digitales criptográficas + nodos completos que verifican cada transacción de forma independiente.
Rol tres: ejecutor de reglas. El banco central decide la cantidad emitida. El reemplazo de Bitcoin: reglas escritas en código (21 millones de monedas + halving), modificables solo por consenso de toda la red.
Esto no es eliminar la confianza — es redistribuirla — de confiar en "que una institución no actúe mal" a confiar en "reglas públicas e incentivos egoístas que hacen que actuar mal no sea rentable".
Bitcoin no tiene "saldo", solo pruebas de propiedad digital (UTXO)
Esta es la diferencia técnica más fundamental entre Bitcoin y los bancos.
Banco: una tabla de saldos
Cuenta Alice: 1,0 BTC
Cuenta Bob:   0,5 BTC
Alice envía 0,3 BTC a Bob → Alice menos 0,3, Bob más 0,3. Dos filas UPDATE, listo.
Bitcoin: un montón de pruebas de propiedad no gastadas
El libro mayor de Bitcoin no tiene un campo "saldo".
Registra UTXOs — Unspent Transaction Outputs (salidas de transacción no gastadas). La esencia de cada UTXO es:
"Existe un objeto digital por valor de X BTC en la red, y solo alguien que cumpla una condición específica (normalmente una firma de una clave privada específica) puede desbloquearlo."
Tu "saldo" es la suma de los valores nominales de todos los UTXOs cuya condición de desbloqueo es tu dirección.
Un ejemplo concreto
Alice recibió antes una transacción, y ahora la red tiene un UTXO:
UTXO #837291:
  Valor nominal: 1 BTC
  Condición de desbloqueo: requiere la firma de la clave privada de Alice
Ahora Alice quiere enviar 0,3 BTC a Bob. Lo que realmente sucede:
Nueva transacción:
  Entrada: UTXO #837291 (se consume el 1 BTC completo)
  Salida #1 → Bob: 0,3 BTC (condición de desbloqueo: firma de la clave privada de Bob)
  Salida #2 → cambio de Alice: 0,7 BTC (condición de desbloqueo: firma de la clave privada de Alice)
Dos puntos clave:
- Un UTXO debe consumirse por completo. Es como pagar algo de $30 con un billete de $100 — debes entregar el billete de $100 entero y recibir $70 de cambio. No puedes "gastar solo $30 de los $100".
- Cada UTXO es una prueba de propiedad digital independiente. Alice no "tiene un saldo de 1 BTC" — "posee una prueba de propiedad digital de 1 BTC, y solo ella puede desbloquearla". Al gastarla, esa prueba se destruye y se crean dos nuevas (0,3 → Bob, 0,7 → Alice).
Por qué Satoshi eligió UTXO en lugar del modelo de cuentas
| Modelo de cuentas | Modelo UTXO | |
|---|---|---|
| Esencia | Un número que registra un saldo | Un montón de pruebas de propiedad digital independientes |
| Concurrencia | Requiere bloqueo de tablas para evitar doble gasto | Cada UTXO solo puede gastarse una vez, previniendo naturalmente el doble gasto |
| Privacidad | El saldo es transparente para el administrador | Diferentes UTXOs pueden vincularse a diferentes direcciones |
| Verificación | Confiar en el cálculo del administrador | Cualquiera puede verificar cada UTXO de forma independiente |
| Filosofía | "Tienes X en tu cuenta" | "Posees N objetos digitales esperando ser desbloqueados" |
El modelo UTXO significa que Bitcoin no necesita un "administrador de cuentas". Nadie necesita decirte "cuánto tienes" — tu billetera escanea la blockchain, encuentra todos los UTXOs cuya condición de desbloqueo es tu dirección, los suma y lo muestra como tu "saldo".
Sobre billeteras y claves privadas, consulta ¿Qué es una billetera crypto? Direcciones, frases semilla y seguridad de activos (2026).
El libro mayor distribuido: por qué muchas copias son más seguras que una
Modelo de banco: un servidor, un libro.
Usuario → servidor del banco → base de datos única
El objetivo del ataque es claro: vulnerar esa base de datos.
Modelo de Bitcoin:
Nodo1  Nodo2  Nodo3  Nodo4  ……  NodoN
  │      │      │      │         │
  └──────┴──────┴──────┴─────────┘
     Todos los nodos completos siguiendo las mismas reglas
     acuerdan el historial de bloques válido
Diferencias clave:
- No hay un "libro maestro" — cada copia es igual.
- ¿Alguien edita su propia copia en secreto? Los demás nodos no lo reconocen, así que la edición es inútil.
- Reescribir el historial requiere vulnerar la mayoría de los nodos a la vez + pasar la verificación de consenso — un costo irrealmente alto.
Una analogía: una clase de 50 estudiantes, cada uno con una copia idéntica del acta de notas. ¿Alguien cambia su 40 → 90? Las otras 49 actas muestran 40, así que nadie lo acepta.
La descentralización no es "darle a todos una copia de respaldo" — es hacer imposible que un solo punto defina la verdad.
Para más detalles sobre blockchain, consulta ¿Qué es blockchain? Principios, usos y riesgos (2026).
Bloque + cadena: las bases de datos resuelven eficiencia, Bitcoin resuelve confianza
Algunos preguntan: si necesitas guardar datos, ¿por qué no usar MySQL?
Porque una base de datos y Bitcoin resuelven dos problemas completamente distintos.
| Base de datos | Blockchain de Bitcoin | |
|---|---|---|
| Objetivo de optimización | Velocidad de consulta y escritura | Historial inmutable |
| Quién puede cambiarlo | Un administrador autorizado | Cualquiera que quiera cambiarlo debe rehacer el PoW |
| Modelo de confianza | Confiar en que el administrador no se equivoque ni actúe mal | No confiar en nadie, solo verificar reglas |
| En una frase | Resuelve el problema de eficiencia | Resuelve el problema de confianza |
Una base de datos normal:
Administrador → UPDATE una fila → datos cambiados (milisegundos)
Bitcoin:
Construir transacción → firma criptográfica → verificación de nodos completos →
el minero la empaqueta → prueba PoW → añadida al historial irreversible (10+ minutos)
El historial es confiable no porque esté "guardado en una base de datos", sino porque: cambiar el pasado requiere volver a probar todo el trabajo computacional del futuro. Es un mecanismo de confianza, no una solución de almacenamiento.
Bloque: una página no desgarrable del libro mayor
Cada bloque contiene: un lote de transacciones + altura de bloque + el hash del bloque anterior + marca de tiempo + nonce.
Cadena: los enlaces químicos entre páginas
Cada bloque guarda el hash del bloque anterior. Como si la página 10 tuviera impreso el resumen de la página 9. Cambia la página 5 → el resumen de la página 6 ya no coincide → la página 7 no coincide → todo el libro queda anulado.
Por qué los registros son tan difíciles de manipular
Supón que alguien quiere manipular una transacción del bloque 800000:
- Cambiar el bloque 800000 → su hash cambia.
- El "hash anterior" guardado en el bloque 800001 ya no coincide → recalcular 800001.
- El hash de 800001 también cambia → recalcular 800002.
- Y así, recalculando cada bloque posterior.
- Mientras se recalcula, los mineros de toda la red siguen produciendo bloques en la cadena original → debes superar la tasa de hash total de la red.
- Incluso si ganas → la nueva cadena aún debe ser aceptada por miles de nodos completos. Una cadena distinta simplemente se rechaza.
El significado preciso: manipular requiere reconstruir cada bloque posterior al manipulado + superar la tasa de hash honesta total de la red — el costo económico y de tiempo es irrealmente alto, no matemáticamente imposible.
Por eso importa el número de confirmaciones: cuantas más confirmaciones, más "enterrada" está una transacción, y el costo de manipulación crece exponencialmente.
Consenso: lo que compra PoW no es el derecho a llevar cuentas, sino el costo de ataque
Sin autoridad central, ¿quién decide qué versión es la correcta?
La intuición: votar. Cada nodo, un voto.
El fallo fatal: ataques Sybil. Una computadora puede fabricar un millón de nodos falsos. Una computadora = un millón de votos. "Votar por número de personas" no tiene sentido en una red descentralizada.
La elección de Satoshi: reemplazar el voto con costo real inforjable
La respuesta de Bitcoin: probar tu derecho a participar en el consenso con un compromiso de recursos reales inforjable.
Eso es PoW (Proof of Work):
- Los mineros compran ASICs (costo de hardware) + queman electricidad (costo operativo), probando nonces por fuerza bruta.
- Encuentran un hash válido → ganan el derecho a empaquetar un bloque + la recompensa de bloque.
- Forjan un bloque → los nodos completos lo rechazan → el poder de hash se desperdicia.
- Minar honestamente es más rentable que hacer trampa.
La economía real de PoW: lo que compra es costo de ataque, no derecho a llevar cuentas
Este es el cambio de perspectiva más importante para entender PoW.
El modelo de seguridad de un banco tradicional:
Ley → policía → tribunales → regulación
(múltiples capas de mecanismos sociales protegiendo el estado centralizado)
El modelo de seguridad de Bitcoin:
Costo de ataque > beneficio de ataque
(cálculo económico puro, sin depender de ninguna ejecución externa)
Un atacante no es "incapaz" de atacar — es que el costo de atacar Bitcoin (ASICs + electricidad + tiempo) supera el beneficio que podría obtener de un ataque exitoso. Y una vez detectado el ataque, el precio de Bitcoin se desploma, y el BTC y las máquinas de minería que posee el atacante se devalúan juntos — el costo del ataque es real, y el beneficio puede llegar a cero.
Así que la energía que consume PoW no se desperdicia — compra la propiedad de seguridad de "hacer que los ataques no valgan la pena". Según el Cambridge Bitcoin Electricity Consumption Index (CBECI), el consumo energético anual de la red Bitcoin es aproximadamente igual al de un país mediano — esa electricidad mantiene esencialmente el umbral de "los ataques no valen la pena". Pero también hay que admitir: este modelo de seguridad significa que Bitcoin debe consumir energía continuamente para mantener el costo de ataque, que es la controversia central de PoW. Mecanismo de seguridad = mecanismo de costo; ambos se funden en uno en PoW.
Si te interesa el panorama completo de la seguridad crypto, consulta Prevención de estafas para principiantes crypto: 5 estafas que he visto y 1 principio que salva vidas — el protocolo Bitcoin tiene límites de seguridad, pero las estafas y riesgos a su alrededor son otro asunto.
"Cadena más larga" es en realidad "mayor trabajo acumulado"
La frase cotidiana "cadena más larga" no es precisa. Los nodos completos eligen la cadena con la mayor dificultad PoW acumulada, no simplemente la que tiene más bloques. En el 99% de los casos coinciden, pero la expresión precisa debería ser "principio de mayor trabajo acumulado".
Por qué 6 confirmaciones se consideran seguras
Explícalo con un escenario de ataque de doble gasto:
Paso uno: el atacante usa un UTXO para pagar a un comerciante 1 BTC. La transacción se transmite a la red.
Paso dos: simultáneamente, el atacante crea en secreto otra cadena — el mismo UTXO enviado de vuelta a su propia otra dirección. Mina silenciosamente en esta cadena secreta.
Paso tres: el comerciante ve 1 confirmación y envía los bienes. Pero la cadena secreta del atacante ya ha minado 2–3 bloques.
Paso cuatro: el atacante transmite la cadena secreta. Si su trabajo acumulado > la cadena pública, los nodos completos cambian — la transacción que pagaba al comerciante "desaparece".
El número de confirmaciones es un multiplicador del costo de ataque
El atacante tiene que generar una cadena alternativa con más trabajo, empezando desde el bloque que contiene la transacción de pago. Cada confirmación adicional significa que el atacante va un bloque más atrás, por lo que el trabajo que necesita para alcanzar es mayor.
Pero una aclaración importante: incluso si un atacante controla el 51% del hash, no puede:
- Robar BTC ajenos (sin clave privada, no puede firmar);
- Crear Bitcoin de la nada (viola las reglas de emisión, los nodos completos lo rechazan de plano);
- Modificar una transacción arbitraria de bloques históricos (requeriría recalcular desde el bloque objetivo hasta el último — trabajo enorme).
Lo que sí puede hacer: reorganizar transacciones recientes (gastar dos veces sus propias monedas) y bloquear transacciones específicas de ser confirmadas.
Que los exchanges exijan 2–6 confirmaciones es precisamente para hacer este ataque económicamente inviable. El número de confirmaciones no es una garantía de seguridad — es un multiplicador del costo de ataque.
La estructura de poder de cuatro capas de Bitcoin
Mucha gente se equivoca en una cosa: mineros ≠ controladores de Bitcoin.
La estructura de poder real de Bitcoin es un equilibrio de cuatro capas:
Capa uno: propiedad — "¿este BTC es tuyo?"
Herramientas: clave privada, clave pública, firma digital.
Firmas con tu clave privada → toda la red verifica con tu clave pública → nadie puede derivar la clave privada de la firma. No hace falta que un banco verifique tu identidad — la criptografía responde directamente la pregunta de propiedad.
Capa dos: propagación — "¿cómo se entera toda la red de una transacción?"
Herramientas: red P2P, protocolo gossip, mempool.
Los nodos reenvían transacciones y bloques como un juego de "teléfono descompuesto". No hay servidor central; los mensajes se difunden automáticamente entre nodos. No hace falta depender de una red de mensajería interbancaria para liquidar.
Capa tres: ordenamiento — "¿quién registra primero, y con base en qué?"
Herramientas: PoW, verificación de nodos completos, principio de mayor trabajo acumulado.
Un hecho clave: los mineros no son los jueces — los nodos completos sí. Los mineros solo eligen y ordenan del grupo de transacciones legítimas ya verificadas — la legitimidad de una transacción la juzgan de forma independiente los nodos completos. Si un minero empaqueta una transacción no conforme, los nodos completos rechazan el bloque entero, y el poder de hash que invirtió el minero se desperdicia.
Un hecho fácil de pasar por alto pero asombroso: si instalas Bitcoin Core en tu propia computadora, hará lo siguiente — descargará todo el historial de blockchain de ~600 GB → verificará bloque por bloque desde el bloque génesis → verificará la firma de cada transacción → construirá el conjunto UTXO completo → y al final, tu computadora gana la capacidad completa de juzgar de forma independiente "qué cadena es la real".
Una persona común, en una computadora de casa, puede verificar de forma independiente 15 años de historia financiera global — sin confiar en nadie. Esto está más cerca de la esencia de Bitcoin que la propia palabra "descentralización". Para una ruta de aprendizaje de principiante más completa, consulta ¿Nuevo en crypto? Aprende en este orden para evitar desvíos.
Capa cuatro: mantenimiento — "¿por qué alguien ejecutaría este sistema?"
| Participante | Aporta | Obtiene |
|---|---|---|
| Mineros | ASICs + electricidad + operaciones | Recompensas de bloque + comisiones |
| Nodos completos | Almacenamiento, ancho de banda, operaciones | Derechos de verificación independiente, sin depender de terceros |
| Usuarios | Comisiones | Transferencias globales sin permiso |
| Desarrolladores | Tiempo de mantenimiento de código | Influencia comunitaria, financiamiento |
Bitcoin no funciona por altruismo. Hace que el comportamiento egoísta produzca resultados altruistas — los mineros minan honestamente para ganar, los nodos sincronizan datos completos para verificación independiente, los usuarios pagan comisiones por libertad de transferencia.
Las cuatro capas conectadas
Propiedad (criptografía)
   ↓
Propagación (red P2P)
   ↓
Ordenamiento (PoW + ejecución de reglas de nodos completos)
   ↓
Mantenimiento (incentivos económicos)
   ↓
Un estado global consistente e inmutable
Pero la teoría es teoría — ¿esta estructura de poder realmente resiste en la realidad? El próximo capítulo responde con historia real.
Qué pasa en 10 minutos cuando envías 0,1 BTC
| Tiempo | Evento | Capa |
|---|---|---|
| 0 s | Alice ingresa la dirección de Bob y 0,1 BTC, toca enviar | — |
| < 1 s | La billetera elige los UTXOs disponibles de Alice como entradas y firma con su clave privada. Construye salidas: 0,1 → Bob, el resto → dirección de cambio de Alice | Propiedad |
| Unos segundos | La transacción se transmite a nodos cercanos. Los nodos primero verifican de forma independiente: ¿firma válida? ¿UTXO existe y no está gastado? ¿entrada ≥ salida? Solo si pasa entra al mempool | Propagación |
| Decenas de segundos | El protocolo gossip la difunde por toda la red; cada nodo que la recibe hace la misma verificación | Propagación |
| 1–10 min | Los mineros eligen transacciones legítimas ya verificadas del mempool por comisión, las empaquetan en un bloque candidato y prueban nonces por fuerza bruta | Ordenamiento |
| ~10 min | Un minero encuentra un nonce válido y transmite el nuevo bloque | Ordenamiento |
| < 1 s | Los nodos completos reciben el nuevo bloque y verifican cada transacción de nuevo de forma independiente | Ordenamiento |
| Verificación pasa | El nuevo bloque se añade a la cadena; la transacción obtiene 1 confirmación | Ordenamiento |
| ~60 min | Se minan los siguientes 5 bloques, totalizando 6 confirmaciones | Ordenamiento+Mantenimiento |
Detalles clave:
- Antes de que los mineros empaqueten, los nodos ya verificaron. Los mineros no "aprueban" la legitimidad de las transacciones — solo eligen y ordenan del grupo verificado.
- 0 confirmaciones = la transacción sigue en la cola, no está liquidada.
- Cuanto mayor la comisión → más probable que un minero la empaquete primero.
Los cuatro intercambios que hizo Bitcoin
| Ganó | Sacrificó | Por qué esta elección |
|---|---|---|
| Descentralización (sin punto único de control) | Velocidad (~7 TPS vs 24000 de VISA) | Los grandes pagos no se cambian por "rápido"; los pagos diarios van por Lightning Network |
| Seguridad (historial inmutable) | Energía (≈ un país mediano) | Mecanismo de seguridad = mecanismo de costo; la energía de PoW es el presupuesto de seguridad |
| Resistencia a la censura (nadie puede congelar) | Eficiencia de gobernanza (las mejoras necesitan consenso largo) | El caso SegWit del próximo capítulo es el mejor ejemplo |
| Un libro mayor global unificado | Rendimiento on-chain limitado (~1–3 MB/bloque) | La cadena principal es una capa de liquidación segura; la capa 2 es la capa de pagos de alta frecuencia |
Bitcoin no es incapaz de ser más rápido y barato — eligió deliberadamente lento pero seguro, caro pero irreversible, difícil de cambiar pero estable.
La guerra de SegWit de 2017: una prueba real de poder
Antes dije "los nodos completos importan más que los mineros" y "los desarrolladores no pueden cambiar reglas unilateralmente". Esto no es deducción teórica — en 2017 ocurrió una lucha de poder real.
Antecedentes
Bitcoin enfrentó un problema de escalado: los bloques estaban casi llenos, las transacciones se ralentizaban, las comisiones subían.
Dos bandos:
- Bando de bloques grandes (liderado por mineros): expandir directamente los bloques de 1 MB a 8 MB, simple y crudo;
- Bando SegWit (liderado por desarrolladores de Core): optimizar la estructura de datos de transacción mediante un soft fork, separando los datos de firma, escalando indirectamente a unos 2–3 MB — mientras se prepara el camino para Lightning Network.
El proceso de la lucha
Grandes pools de minería y grandes mineros respaldaron públicamente el plan de bloques grandes. Por la lógica de "quien tiene el hash manda", los mineros deberían haber ganado.
Pero lo que realmente pasó:
- Los operadores de nodos completos se negaron a actualizar a la versión de bloques grandes. Porque bloques más grandes → mayor costo de ejecutar un nodo → menor descentralización, lo que choca con su interés central.
- Los usuarios expresaron su posición ejecutando nodos que apoyan SegWit. El número de nodos es poder de voto, no poder de hash.
- Los desarrolladores insistieron en no fusionar el plan de bloques grandes en Bitcoin Core. Los mineros podían bifurcar el código e ir por su cuenta, pero perderían la credibilidad técnica de los desarrolladores de Core, y el valor de la nueva cadena quedaría en duda.
- Al final, los mineros cedieron. SegWit se activó en agosto de 2017 (ver BIP 141). El bando de bloques grandes luego bifurcó en Bitcoin Cash (BCH) — pero hasta hoy la capitalización, el hash y el número de nodos de BCH no están en la misma liga que los de BTC.
Qué prueba este caso
La gobernanza de Bitcoin no es "el hash manda", ni "los desarrolladores mandan" — es un equilibrio de múltiples capas entre ejecutores de reglas.
- Los mineros tienen hash, pero los nodos completos tienen el poder último de "rechazar bloques que no siguen las reglas".
- Los desarrolladores pueden escribir código, pero los mineros y los nodos completos pueden elegir no ejecutar la nueva versión.
- Los usuarios pueden elegir libremente qué versión del nodo ejecutar — eso en sí es una forma de voto.
Esto confirma exactamente el punto central del artículo: Bitcoin no tiene un único administrador. El poder está disperso entre mineros, nodos completos, desarrolladores y usuarios; cualquier parte que quiera cambiar reglas unilateralmente enfrentará la resistencia de las demás.
Por qué el protocolo Bitcoin tiene estabilidad a largo plazo
El caso SegWit anterior muestra el equilibrio de poder de Bitcoin. Pero hay un ángulo aún más fundamental: ¿por qué este sistema se vuelve más estable, no más frágil, con el tiempo?
La respuesta no está en las narrativas de inversión, sino en cinco anclas de estabilidad del propio protocolo:
| Ancla de estabilidad | Por qué importa |
|---|---|
| Número de nodos completos | Alrededor de 15.000–20.000 nodos completos accesibles en el mundo. Más nodos → más ejecutores de reglas → más difícil reescribir el historial |
| Profundidad histórica | 15 años de historial de bloques ininterrumpido. Cada día adicional vivo acumula un día más de confianza. Una cadena nueva no puede falsificar el tiempo |
| Compatibilidad de incentivos | Mineros, nodos, desarrolladores, usuarios — cuatro partes con intereses distintos pero comportamiento alineado. El comportamiento honesto es la opción más favorable para cada parte |
| Compatibilidad de software | Bitcoin Core mantiene compatibilidad hacia atrás. Un formato de transacción de hace 15 años sigue siendo válido hoy. Esta estabilidad es en sí un activo de confianza |
| Costo de coordinación social | Cambiar reglas centrales requiere consenso de cuatro partes (como el caso SegWit). El costo de coordinación es extremadamente alto → las reglas son extremadamente estables. Muchos quieren cambiar las reglas; muy pocos pueden |
Las dos primeras son "anclas físicas" — medibles objetivamente. Las tres últimas son "anclas sociales" — verificadas repetidamente en eventos históricos reales.
Estas cinco anclas juntas forman la estabilidad a largo plazo de Bitcoin. No es "no fallará", sino la probabilidad de fallo sigue disminuyendo con el tiempo — esta es la explicación técnica del efecto Lindy.
Por qué copiar el código de Bitcoin no copia Bitcoin
Bitcoin es de código abierto. Cualquiera puede bifurcar el código, ajustar unos parámetros y lanzar un "nuevo Bitcoin" en 5 minutos.
De miles de copias, ninguna se acerca a Bitcoin.
Porque cinco cosas no se pueden copiar:
1. Seguridad de poder de hash
La acumulación de ~600 EH/s de hash SHA-256 de la red. Una cadena nueva no tiene mineros dispuestos a cambiar el hash — el token no vale nada, y minarlo produciría monedas que no pueden vender.
2. Profundidad histórica
15 años de historial de bloques ininterrumpido. El "historial" de una cadena nueva parte de cero; la acumulación de tiempo no se puede comprimir.
3. Consenso social
Exchanges, billeteras, custodia, ETFs, medios, cientos de millones de usuarios — la inversión cognitiva y de infraestructura forma un enorme efecto de red. El código se puede bifurcar; el consenso no.
4. Compatibilidad de incentivos
La estructura de intereses de cuatro partes de Bitcoin (mineros, nodos, desarrolladores, usuarios) es un equilibrio evolucionado durante 15 años. Las copias o tienen fallos de diseño de incentivos o son altamente centralizadas desde el inicio.
5. El efecto Lindy
Cuanto más sobrevive → más probable es que siga sobreviviendo. Bitcoin ha resistido múltiples ciclos alcistas-bajistas, prohibiciones de muchos países e innumerables declaraciones de "Bitcoin está muerto" — esta antifragilidad no la puede obtener de la noche a la mañana un proyecto nuevo.
El verdadero foso: la combinación de código + hash + tiempo + consenso + compatibilidad de incentivos. Nada de eso se puede Ctrl+C / Ctrl+V.
Qué "elimina" realmente la descentralización — y tres lecciones reales
Tres cosas eliminadas
Llevanza de cuentas de punto único: un banco puede congelar una cuenta; nadie en la red Bitcoin puede congelar una dirección.
Aprobación de punto único: enviar BTC al extranjero no necesita la aprobación de nadie. Una clave privada es suficiente.
Riesgo de fallo de punto único: si un servidor cae, no puedes transferir. Bitcoin funciona mientras haya nodos y mineros en línea en cualquier parte del mundo.
Pero la descentralización no es absoluta
El hash se concentra en unos pocos pools de minería grandes. El mantenimiento de código se concentra en unos pocos desarrolladores centrales. La mayor parte del BTC está en exchanges centralizados.
La descentralización es una cuestión de grado, no un interruptor.
Tres eventos reales para entender los límites de la descentralización
Evento uno: el colapso de Mt. Gox en 2014 (exchange vs protocolo)
Mt. Gox fue el mayor exchange de Bitcoin del mundo, y colapsó en 2014 alegando que 850.000 BTC fueron "robados".
Muchos dijeron entonces "Bitcoin fue hackeado" — eso es incorrecto.
El protocolo Bitcoin nunca fue vulnerado. Fue un fallo de gestión de claves privadas de Mt. Gox — un problema de seguridad interno de un servicio centralizado. La descentralización del protocolo ≠ la descentralización de todos los servicios que usan Bitcoin. Hoy, si guardas BTC en un exchange centralizado, enfrentas el mismo riesgo de plataforma — lo cual es un asunto distinto de si el protocolo Bitcoin es seguro. Sobre identificar y prevenir esos riesgos, consulta Prevención de estafas para principiantes crypto: 5 estafas que he visto y 1 principio que salva vidas.
Evento dos: el bug de desbordamiento de 2010 (los protocolos también se equivocan)
Bitcoin tuvo un bug grave al principio (CVE-2010-5139): una transacción creó unos 184 mil millones de BTC (muy por encima del límite de 21 millones).
Satoshi y los desarrolladores lanzaron una corrección en horas, y la comunidad actualizó rápidamente sus nodos. Esa "cadena incorrecta" fue abandonada.
Esto muestra: Bitcoin no fue perfecto desde el primer día — creció paso a paso mediante operación pública, mejoras de consenso y coordinación comunitaria. Los bugs aparecen; la clave es si se corrigen a tiempo tras su descubrimiento, y si el mecanismo de corrección es saludable.
Evento tres: qué puede y qué no puede hacer un ataque del 51% (límites de seguridad)
Antes dije que un atacante del 51% puede gastar dos veces sus propias monedas y bloquear transacciones. Pero no puede robar monedas ajenas, no puede crear monedas de la nada, no puede cambiar las reglas de emisión. Porque los nodos completos rechazan cualquier bloque que viole las reglas — no importa cuánto hash haya.
Estos tres eventos muestran respectivamente: la seguridad del protocolo Bitcoin ≠ la seguridad de los servicios a su alrededor; Bitcoin no es perfecto pero tiene mecanismos de autorreparación; los límites de seguridad de Bitcoin son verificables públicamente, no dependen de la promesa de nadie.
La arquitectura general de la red Bitcoin
Una versión en texto del diagrama de arquitectura — una imagen para ver toda la lógica operativa del sistema:
              │  Inicias una transacción
              │  (la billetera firma con tu clave privada)
              ↓
    ┌─────────────────────┐
    │  Capa 1: propiedad   │
    │  criptografía        │
    │  (firma + clave púb.)│
    │  → prueba que puedes gastar este UTXO │
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Capa 2: difusión P2P│
    │  gossip + mempool    │
    │  → la tx se difunde  │
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Nodos completos     │
    │  verifican firma,    │
    │  UTXO, sin doble     │
    │  gasto → ejecutores  │
    │  de reglas (no mineros)│
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Capa 3: orden PoW   │
    │  mineros compiten →  │
    │  empaquetan → gana la│
    │  cadena de más trabajo│
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Historial irreversible│
    │  cada bloque bloquea  │
    │  el anterior → manipular│
    │  = reconstruir todo   │
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Capa 4: incentivos  │
    │  recompensa+comisiones│
    │  → mineros; verificar │
    │  → nodos; autosostenido│
    └─────────┬───────────┘
              ↓
    ┌─────────────────────┐
    │  Estado global inmutable│
    │  15 años, decenas de miles│
    │  de nodos en consenso │
    └─────────────────────┘
El punto de este diagrama: la verificación de nodos completos ocurre antes de que los mineros empaqueten. Los mineros no aprueban transacciones — solo ordenan transacciones legítimas ya verificadas. Mucha gente invierte este orden.
Los conceptos que los principiantes más confunden
Malentendido uno: "Bitcoin corre en servidores"
Incorrecto. Corre en decenas de miles de nodos en el mundo, sin servidor central.
Malentendido dos: "Los mineros controlan Bitcoin"
Incorrecto. Los mineros manejan el orden; los nodos completos ejecutan las reglas. Los mineros no son los jueces — los nodos completos sí. La guerra de SegWit de 2017 ya lo probó — los grandes pools respaldaron colectivamente el plan de bloques grandes, y al final fueron los usuarios y los nodos completos quienes decidieron.
Malentendido tres: "Bitcoin es demasiado lento, así que no funciona"
~7 TPS no es rápido, pero es una elección de diseño — velocidad a cambio de seguridad. Los pagos diarios van por Lightning Network; los grandes pagos van por la cadena principal. Distintos escenarios usan distintas capas.
Malentendido cuatro: "Descentralización = cero confianza"
Incorrecto. Es mover la confianza de "instituciones" a "código + incentivos". Aún necesitas confiar en la seguridad de SHA-256, en la racionalidad de los mineros y en tu propia capacidad de guardar tu clave privada. La confianza cambia de forma; no desaparece.
Sobre claves privadas, consulta ¿Qué es una frase semilla? Por qué nadie puede recuperar tus activos si la pierdes (2026).
Malentendido cinco: "Bitcoin ha sido hackeado"
El caso Mt. Gox de 2014 fue un fallo de gestión de claves privadas de un exchange, no una vulneración del protocolo Bitcoin. La descentralización del protocolo ≠ la descentralización de los servicios. Tu BTC en un exchange centralizado es tan seguro como ese exchange — no tan seguro como el protocolo Bitcoin.
Preguntas frecuentes
Bitcoin no tiene "saldo" — ¿qué es el número que muestra mi billetera?
Tu billetera escanea todos los UTXOs de la blockchain cuya condición de desbloqueo es tu dirección, y suma sus valores nominales. El "saldo" que ves es la suma de un montón de UTXOs independientes — no un número de base de datos. La billetera hace esa suma por ti, pero en el fondo no hay un concepto de "saldo".
¿Por qué PoW en lugar de votar?
El número de nodos se puede falsificar a costo cero — una computadora ejecutando un millón de nodos falsos (ataque Sybil). PoW reemplaza el voto por identidad con costo real inforjable (hardware + electricidad). Cada unidad de hash tiene dinero real detrás y no se puede producir en masa.
¿Mineros o nodos completos — cuál importa más?
Los nodos completos son los árbitros; los mineros son los atletas. Los nodos completos verifican si cada transacción y bloque es conforme — y rechazan los no conformes de plano. Los mineros solo eligen y ordenan del grupo de transacciones legítimas ya verificadas. Sin nodos completos, nadie revisa si los mineros hacen trampa; sin mineros, nadie aporta el presupuesto de seguridad. Ambos son indispensables, pero el poder final de ejecución de reglas está en los nodos completos. La guerra de SegWit de 2017 ya lo probó con historia real.
¿Por qué alguien ejecutaría un nodo completo gratis?
Quienes ejecutan nodos completos no hacen caridad. Lo que obtienen es derechos de verificación independiente — no necesitar confiar en ningún tercero que les diga "esta cadena es real". Exchanges, proveedores de pago y grandes tenedores ejecutan nodos completos para verificar de forma independiente la seguridad de sus propios activos. Es un "incentivo de autoprotección" — el comportamiento egoísta produce un resultado altruista (una red más descentralizada).
¿Las computadoras cuánticas destruirán Bitcoin?
Las computadoras cuánticas prácticas no existen todavía. Incluso si aparecen en el futuro, la comunidad tiene un camino para actualizar a firmas resistentes a cuántica (como firmas Lamport), requiriendo un soft fork o hard fork de toda la red. Técnicamente factible, pero la coordinación es compleja. No es algo por lo que entrar en pánico hoy.
¿Minar Bitcoin es un desperdicio de electricidad?
El uso de energía de PoW es un diseño deliberado del modelo de seguridad — consumo de energía = el umbral del costo de ataque. Pero esto también significa que Bitcoin debe consumir energía continuamente para mantener la seguridad, que es la controversia central de PoW. Los partidarios lo ven como un presupuesto de seguridad necesario; los críticos creen que es demasiado ineficiente. La industria minera también impulsa energías renovables y varadas. No hay una respuesta simple, pero el hecho de que mecanismo de seguridad = mecanismo de costo es la clave para entender PoW.
Resumen
Bitcoin no es poner dinero en internet — es la primera vez en la historia humana que nodos que no confían entre sí mantienen en conjunto, sin administrador, un historial que no se puede reescribir a su antojo.
Es una máquina de estados descentralizada. El banco es el "administrador de estado" de las finanzas tradicionales, y Bitcoin lo reemplazó con una estructura de poder de cuatro capas:
Propiedad (la criptografía prueba "tienes derecho a gastar")
   ↓
Propagación (P2P transmite transacciones al mundo)
   ↓
Ordenamiento (PoW + ejecución de reglas de nodos completos: los mineros ordenan, los nodos juzgan)
   ↓
Mantenimiento (los incentivos económicos mantienen a las cuatro partes participando voluntariamente)
   ↓
Un historial global consistente e inmutable
Estas cuatro capas no son una jerarquía — se equilibran mutuamente — como probó la guerra de SegWit de 2017, incluso si los grandes pools empujan colectivamente un cambio, si los nodos completos y los usuarios no lo aceptan, el cambio no se puede activar por la fuerza.
Bitcoin pagó cuatro costos por este diseño: velocidad, energía, eficiencia de gobernanza y rendimiento on-chain. No son defectos — son elecciones conscientes.
El verdadero foso de Bitcoin no es el código (el código se puede copiar), sino la combinación de hash + tiempo + consenso + compatibilidad de incentivos + efecto Lindy. Se acumularon durante 15 años de evolución, no en un fork de 5 minutos.
Una frase para recordar este artículo:
Bitcoin no es poner dinero en internet — es crear un conjunto de reglas que permiten a personas que no confían entre sí ponerse de acuerdo sobre "quién posee qué" — sin banco, sin administrador, sin la aprobación de nadie. Y estas reglas llevan 15 años ejecutándose automáticamente en decenas de miles de nodos en el mundo.
Lectura relacionada
- ¿Qué es Bitcoin (BTC)? Principios, valor y riesgos (2026) — conceptos básicos de BTC
- ¿Cómo registra transacciones la blockchain? Bloques, hashes, proof of work (2026) — siguiente de la serie
- ¿Qué es blockchain? Principios, usos y riesgos (2026) — panorama completo de blockchain
- ¿Nuevo en crypto? Aprende en este orden para evitar desvíos — ruta de aprendizaje de principiante
- ¿Qué es una frase semilla? Por qué nadie puede recuperar tus activos si la pierdes (2026) — seguridad de clave privada
- ¿Qué es una billetera crypto? Direcciones, frases semilla y seguridad de activos (2026) — conceptos básicos de billetera
Aviso legal
Este artículo es solo educación técnica de Bitcoin y no constituye ningún asesoramiento de inversión, financiero o de trading.
Los precios de los criptoactivos son muy volátiles, y los servicios relacionados pueden conllevar riesgo de plataforma, riesgo de mercado, riesgo de seguridad de red y riesgo operativo. Los usuarios deben juzgar con cuidado según su propia tolerancia al riesgo y seguir las leyes y regulaciones de su ubicación.
Cualquier comportamiento que implique gestión de claves privadas, operaciones de transferencia o custodia de activos debe entender plenamente los riesgos primero, y luego probar con una cantidad pequeña.
- Bitcoin Whitepaper — Satoshi NakamotoEl whitepaper original, base del diseño de UTXO y PoW
- Bitcoin.orgExplicación de los conceptos básicos de Bitcoin y su funcionamiento
- Bitnodes.ioAlrededor de 15.000–20.000 nodos completos accesibles en el mundo
- Cambridge Bitcoin Electricity Consumption Index (CBECI)Estimación del consumo energético anual de la red
- Blockstream SatelliteTransmitir datos on-chain sin conexión a internet
Consulta laPolítica editorial y el proceso de corrección en laPolítica de correcciones.
El equipo editorial de CoinTrailHub se centra en educación cripto para principiantes, seguridad en exchanges y riesgos del trading P2P. Este artículo se elabora a partir de fuentes oficiales y datos públicos, con revisión humana; busca precisión pero no es asesoramiento de inversión.
Última actualización:2026-08-05 · Contenido revisado por humanos · Saber más
© 2026 CoinTrailHub · Contenido original. Prohibida su reproducción o reescritura sin autorización.