
比特幣私鑰安全:6 個決策決定你的 BTC 會不會丟(2026)
本文目錄

比特幣從來不是因為區塊鏈被攻擊而丟的——丟幣幾乎只有一個原因:私鑰沒管好。助記詞外洩、備份遺失、點了釣魚連結、交易所出事,這些才是真正的風險。
2023 年冬天,一個朋友半夜打電話給我,聲音都在抖。他在交易所的 2.3 顆 BTC 被轉走了——攻擊者用外洩的個人資料,透過客服完成了「帳號找回」。
交易所沒被駭。他也沒外洩密碼。但他的 BTC 全沒了。 在幣圈待久了,你一定認識丟過幣的人。
這篇文章不是要講「私鑰是什麼」——那個基礎概念一搜就有。這裡要解決的是你真正糾結的問題:BTC 放哪裡、硬體錢包選哪款、助記詞怎麼備份、要不要加 Passphrase、要不要多簽、怎麼留給家人。
本文是安全知識教育,不構成投資建議。請透過官方管道核實所有工具與服務的真偽。
核心資訊:你的 BTC 安全方案是什麼?
不想看完全文,記住這幾點:
- 只有少量 BTC、常交易 → 放幣安、OKX 這類主流交易所,開 Google 驗證器
- 打算長期持有、金額超過一個月薪水 → 買硬體錢包,助記詞刻金屬板
- 金額很大 → 在硬體錢包基礎上再加 Passphrase(Passphrase 本身也要備份)
- 不管倉位大小:不截圖、不存雲端、不告訴任何人助記詞——這是鐵律
- 今天就告訴至少一個家人你有 BTC,出事時他們才知道去哪裡找
閱讀約 11 分鐘。 先記住兩件事:助記詞一旦以任何電子形式存在過(截圖、備忘錄、雲端),就已經算外洩了;丟幣最常見的原因不是被「破解」,而是備份方式有缺陷,所以備份完一定要做恢復測試。
你的比特幣該放哪裡?交易所 vs 熱錢包 vs 硬體冷錢包
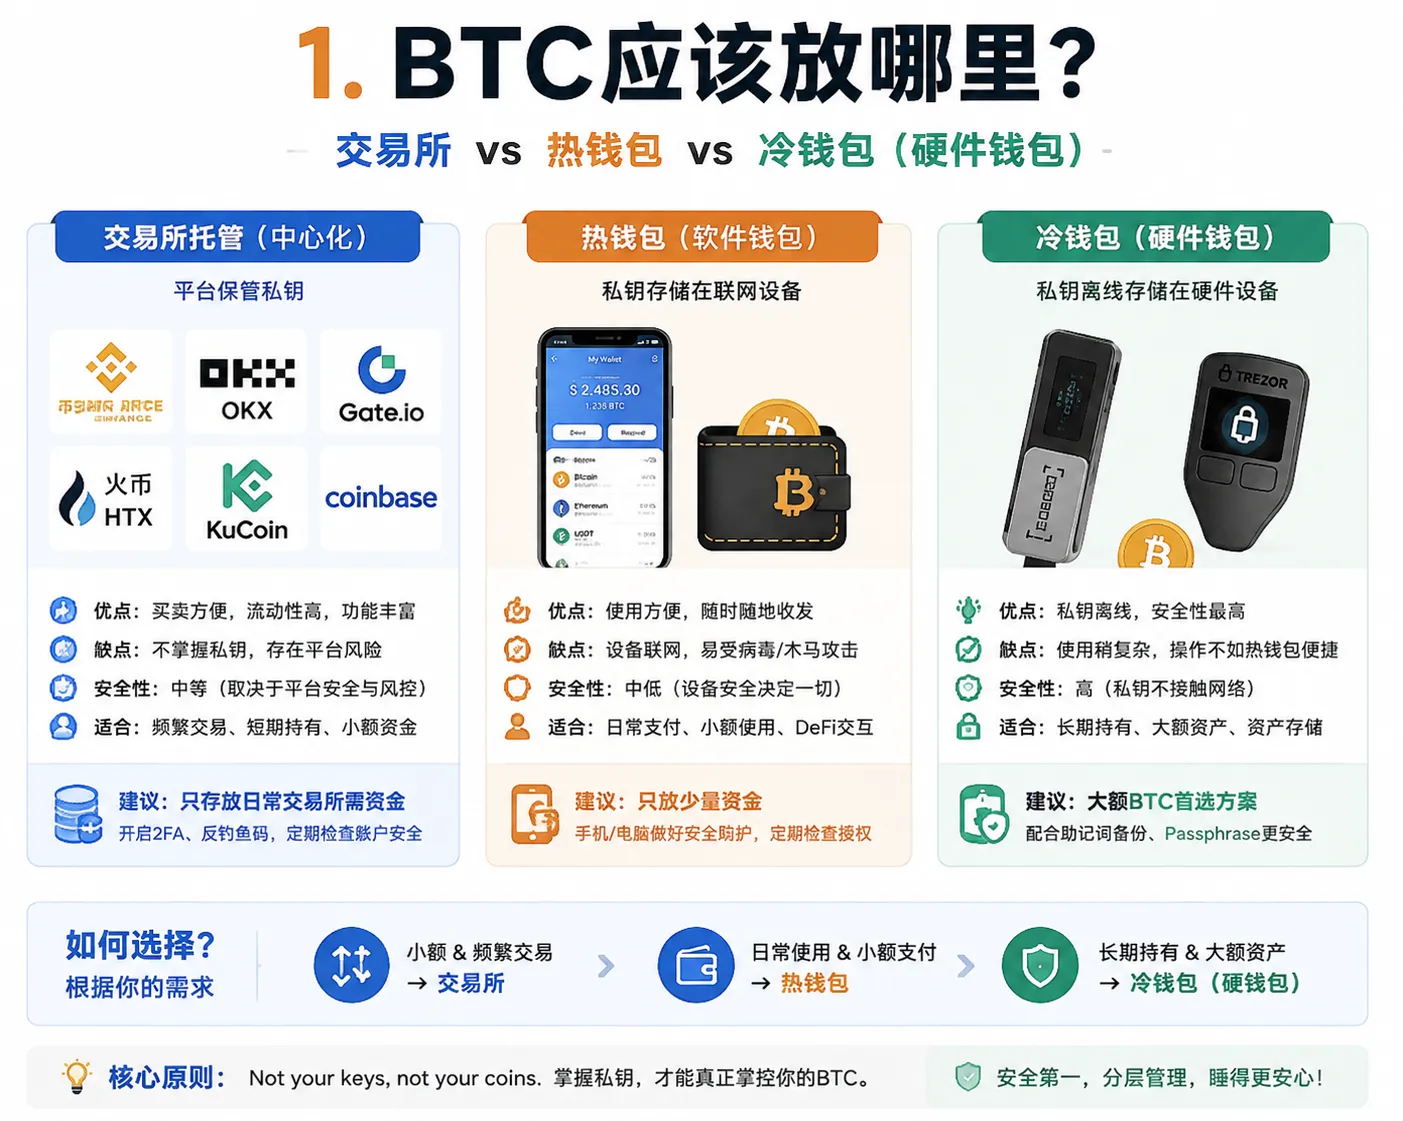
這是你面對的第一個、也是最關鍵的選擇。存放方式選錯,後面所有安全措施都可能白做。
三種存放方式的本質區別
- 交易所託管:幣安、OKX 這類平台替你保管私鑰。你帳戶裡的餘額是平台對你的負債,不是鏈上私鑰的直接控制權。適合日常交易與小額資金。
- 軟體錢包(熱錢包):私鑰存在連網的裝置上(手機或電腦),例如 Trust Wallet。方便,但不適合大額——裝置長期在線,攻擊面遠大於離線方案。
- 硬體錢包(冷存儲):私鑰存在專用的離線裝置上,例如 Ledger、Trezor。長期持有者一般認為,冷存儲是保護私鑰最安全的幾種方式之一。
真實選擇比「交易所不好、錢包好」更細緻:
| 情境 | 建議做法 | 備註 |
|---|---|---|
| 小額交易資金、頻繁操作 | 主流交易所 + 強化安全設定(2FA、防釣魚碼) | 以方便為先;選有公開儲備證明的大平台 |
| 中等金額、以持有為主 | 硬體錢包 + 與交易所分散存放 | 大頭放硬體錢包不動,交易所需額度留在交易所 |
| 重要資產、長期存放、不交易 | 硬體錢包 + Passphrase,可考慮多簽冷存儲 | 這規模的資產值得花一個週末搭完整安全方案 |
一個常見的長期持有分散範例
- 交易所帳戶:只放日常交易所需資金,開 Google 2FA + 防釣魚碼。
- 硬體錢包 A(Ledger + Passphrase):主倉位,助記詞刻金屬板放家中保險箱。
- 硬體錢包 B(Trezor):冷備份倉位,放另一座城市——火災水災不會提前通知你。
內行知識 #1:交易所的「儲備證明」只證明它在某一時刻持有這些資產,不證明它沒把同一筆資產重複抵押給多個債權人。幣安、OKX 是少數定期公布審計報告的主流交易所,但自託管與託管之間永遠有落差——想搞懂「Not your keys, not your coins」,請看比特幣為什麼不需要銀行?UTXO、節點、PoW。
如果你還不確定該用哪種方式:
2026 最好的硬體錢包:Ledger、Trezor 還是 Coldcard?
如果你決定買硬體錢包(BTC 超過一個月薪水就該買),下一個問題是:這三款選哪個?
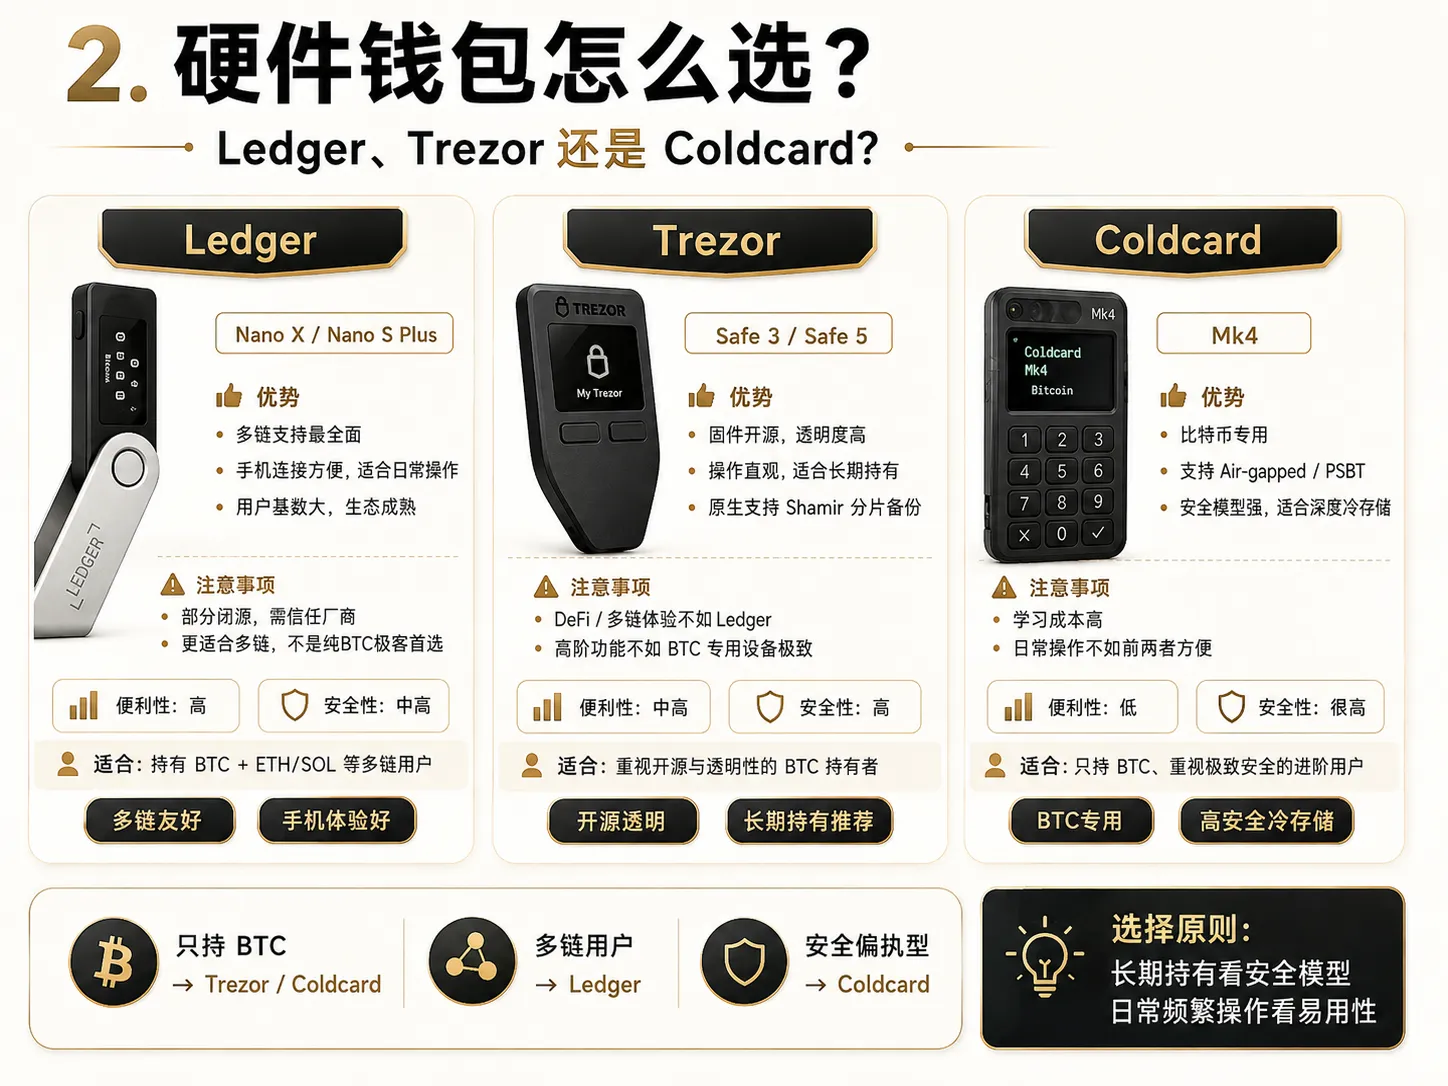
先別看參數——先回答三個問題
- 你只持 BTC,還是也持 ETH/SOL? → 只持 BTC,優先 Coldcard 或 Trezor;多鏈用戶,選 Ledger
- 你有多在乎開源? → 很在乎,選 Trezor(韌體全開源,社群審計最透明);不太在乎,選 Ledger(部分閉源,但用戶基數最大,問題最先被發現)
- 你的預算是多少? → 預算 80 美元,Ledger Nano S Plus;150 美元以上,Trezor Safe 5 或 Coldcard Mk4
如果你還不清楚熱錢包、冷錢包、硬體錢包的具體差異,請看比特幣錢包怎麼選?冷錢包/熱錢包/硬體錢包對比(2026)。
我的真實使用體驗(三款都用超過一年,2026.08 更新)
Ledger Nano X(2024–至今,日常主力)
優點:藍牙連手機順暢,支援幣種最多。出差帶上,隨時簽名。
缺點:2023 年 Ledger 推出「Recover」助記詞備份服務引起爭議——雖然是選用功能、我也沒開,但它提醒了用戶:閉源韌體意味著你無法像開源專案那樣獨立審計全部程式碼。 如果你看重完全透明的安全模型,這點值得考慮。
一句話:多鏈最方便,適合需要頻繁操作的用戶。
Trezor Safe 3(2023–至今,冷備份)
優點:全開源,韌體程式碼公開在 GitHub 任人審計。實體按鍵操作清晰直覺。原生支援 Shamir 分片備份(SLIP-39),這點 Ledger 還沒有。如果你偏好觸控螢幕操作,選高階的 Trezor Safe 5。
缺點:DeFi 交易支援不如 Ledger 全面。如果你只持 BTC,這個缺點就不存在。
一句話:只持 BTC、又看重透明的用戶,最安心的選擇。
Coldcard Mk4(2024–至今,深度存儲)
優點:比特幣專用、全離線(air-gapped)設計——用 SD 卡或 QR code 傳輸交易資料,物理上不碰電腦。安全性拉滿。支援部分簽名比特幣交易(PSBT),進階用戶的玩具。
缺點:學習曲線高。第一次設定花了 2 小時,還把派生路徑搞錯過一次——螢幕顯示餘額 0,那瞬間我心跳肯定超過 120。但熟悉之後你會發現,這種「不方便」正是它的安全優勢。
一句話:適合偏執狂——但如果你持有超過 1 顆 BTC,偏執是合理的。
內行知識 #2:不管選哪個品牌,收到包裹後第一件事不是「開始用」,而是檢查裝置有沒有被動手腳。正版硬體錢包首次開機一定強制你生成新的助記詞。如果裝置「預載」了助記詞,或防拆貼紙有被撕開的痕跡,不要用——聯絡廠商換貨。另外,別在二手交易 App 上買硬體錢包。
助記詞怎麼備份最安全?5 種方式對比與恢復測試
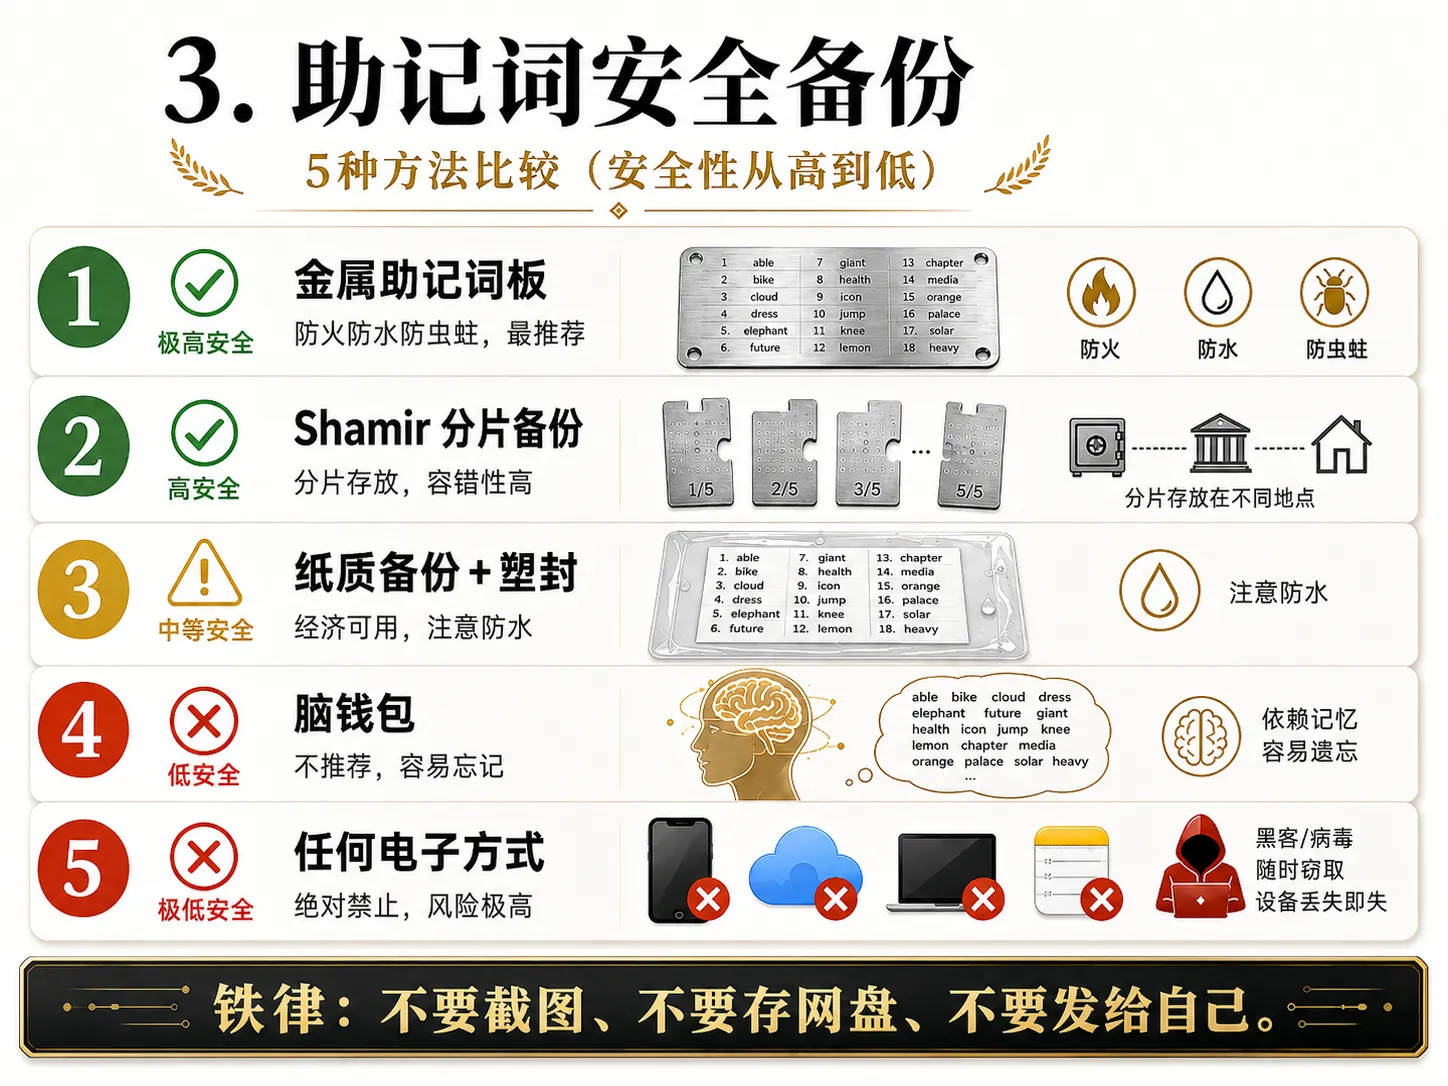
這是全篇最重要的一個決策。絕大多數 BTC 被盜或永久丟失,不是私鑰被「破解」,而是備份方式有缺陷。助記詞的基礎概念與新手防護,請看冷錢包是什麼?助記詞怎麼保存最安全(2026 5 種方式對比)。
各種備份方式我都試過。以下是我從高到低的真實安全排名:
#1:助記詞金屬板 · 推薦
我用過金屬助記詞板——把單詞一個一個敲進鋼板,敲了半個多小時,敲完手指都紅了。
但值得。鋼板不怕火(熔點 1300°C 以上)、不怕水、不怕老鼠。一張紙會被一杯打翻的咖啡毀掉;鋼板不會。
成本:50–150 美元。適合:持有超過 0.1 BTC 的人。
市面上的產品(Billfodl、Cryptotag、SteelWallet 等)都屬於這一類——挑方便買的就行。
#2:Shamir 分片備份 · 進階推薦
用 Shamir 演算法把助記詞拆成 3 份(或 5 份),任意 2 份(或 3 份)就能恢復完整助記詞,單獨一份沒用。
2-of-3 範例:
- 分片 A → 家中保險箱
- 分片 B → 銀行保險箱(一年幾十美元)
- 分片 C → 異地的信任家人
就算兩個地點同時被毀,第三個還能恢復。就算一個地點被偷,攻擊者拿到的只是一段無意義的資料碎片。
注意:Trezor 是最知名原生支援 SLIP-39 Shamir 備份標準的錢包之一。 Ledger 和 Coldcard 用的是傳統單一助記詞方案(BIP39),要實現分片需要第三方工具。
#3:紙張 + 護貝 · 最低可行方案
手寫(別列印!印表機有快取),再用護貝機封起來。至少防水。
#4:腦錢包 · 絕不推薦
「我把 12 個單詞背下來就行。」——這是我見過最危險的自信。人腦會忘、會錯、會有意外。
#5(紅線):任何電子方式 · 絕對禁止
- 截圖存手機 → 相簿自動備份到 iCloud/Google 相簿 = 助記詞上傳雲端
- 打進備忘錄/Word → 惡意程式可掃描本機文件
- 微信/郵件「傳給自己的小號」→ 聊天記錄存在伺服器上
- 傳到任何雲端硬碟 → 帳號被盜 = 助記詞外洩
2023 年,多名用戶因 iCloud 相簿自動備份導致助記詞外洩,總損失超過數百萬美元。
備份完必須做的事:助記詞恢復測試
創建錢包後,立刻做一次助記詞恢復測試——這是專業比特幣用戶管理錢包的標準步驟:
- 刪掉錢包 App
- 用助記詞重新匯入
- 確認餘額顯示正確
內行知識 #3:恢復測試是我見過最常被跳過的安全步驟。我以前也跳——直到有次幫朋友恢復錢包,發現他抄錯了一個單詞(把「noon」抄成「moon」),而他的手機已經壞了。最後我們靠暴力列舉 BIP39 英文單詞表才找回。花 5 分鐘做恢復測試,比花 5 天找回抄錯的單詞便宜一萬倍。
比特幣 Passphrase 是什麼?值得開嗎?
Passphrase(也叫「第 25 個單詞」)是 BIP39 的進階功能:在 12/24 個助記詞之外,你自己再設一段字串。同樣的助記詞 + 不同的 Passphrase = 完全不同的錢包。[1] 如果你還不熟悉助記詞是怎麼生成的,建議先讀助記詞是什麼?為什麼丟了沒人能幫你找回資產(2026)。
它解決什麼
情境一:助記詞被偷。 如果有人偷走你的助記詞鋼板,沒有 Passphrase 他只能看到一個空錢包。你真正的資產藏在受 Passphrase 保護的「隱藏錢包」裡。
情境二:被人脅迫。 當有人逼你解鎖錢包時,你可以打開沒有 Passphrase 的那個錢包——裡面放少量 BTC 當誘餌。大頭資產在 Passphrase 錢包裡,攻擊者根本不知道它的存在。
它解決不了什麼——Passphrase 遺失才是真風險
幣圈出現過多次類似案例:用戶設了複雜的 Passphrase,後來忘了某個大小寫、某個特殊字元的位置、或某個單詞的精確拼法,最後隱藏錢包裡的大額資產再也取不出來。Passphrase 沒有「忘記密碼」功能——一旦丟失,就是永久丟失。
我自己的教訓小一點,但也夠痛:第一次設 Passphrase 時用了一句中文。恢復時才發現問題——BIP39 規範規定 Passphrase 採用 UTF-8 編碼(並做 NFKD 正規化),但如果恢復時與創建時的輸入法處理、字元編碼、或 Unicode 正規化結果不一致,就算看似一模一樣的 Passphrase 也可能生成完全不同的錢包。[2] 最後我在原裝置上找回了資產,但餘額顯示 0 的那幾秒——我不怕承認,我腿都軟了。
教訓:對大多數用戶,建議選容易準確記錄、準確恢復的英文單詞組合,避開複雜字元或無法重現的輸入法。而且——寫下來,存放在與助記詞不同的地方。
決策框架:該不該加 Passphrase?
| 你的情況 | 建議 |
|---|---|
| BTC 價值 < 1000 美元 | 不加也行。助記詞備份做好就夠了。Passphrase 多一層「未來可能忘掉」的風險 |
| BTC 價值 1000 美元 ~ 1 萬美元 | 建議加。用簡單但難猜的英文 + 數字組合,刻金屬板,與助記詞分開存放 |
| BTC 價值 > 1 萬美元 | 強烈建議加。這是成本最低的額外安全層 |
| 你頻繁切換錢包 App | 小心!Passphrase 只用英文 + 數字,並鎖定單一錢包品牌 |
比特幣多簽錢包安全嗎?適合誰?
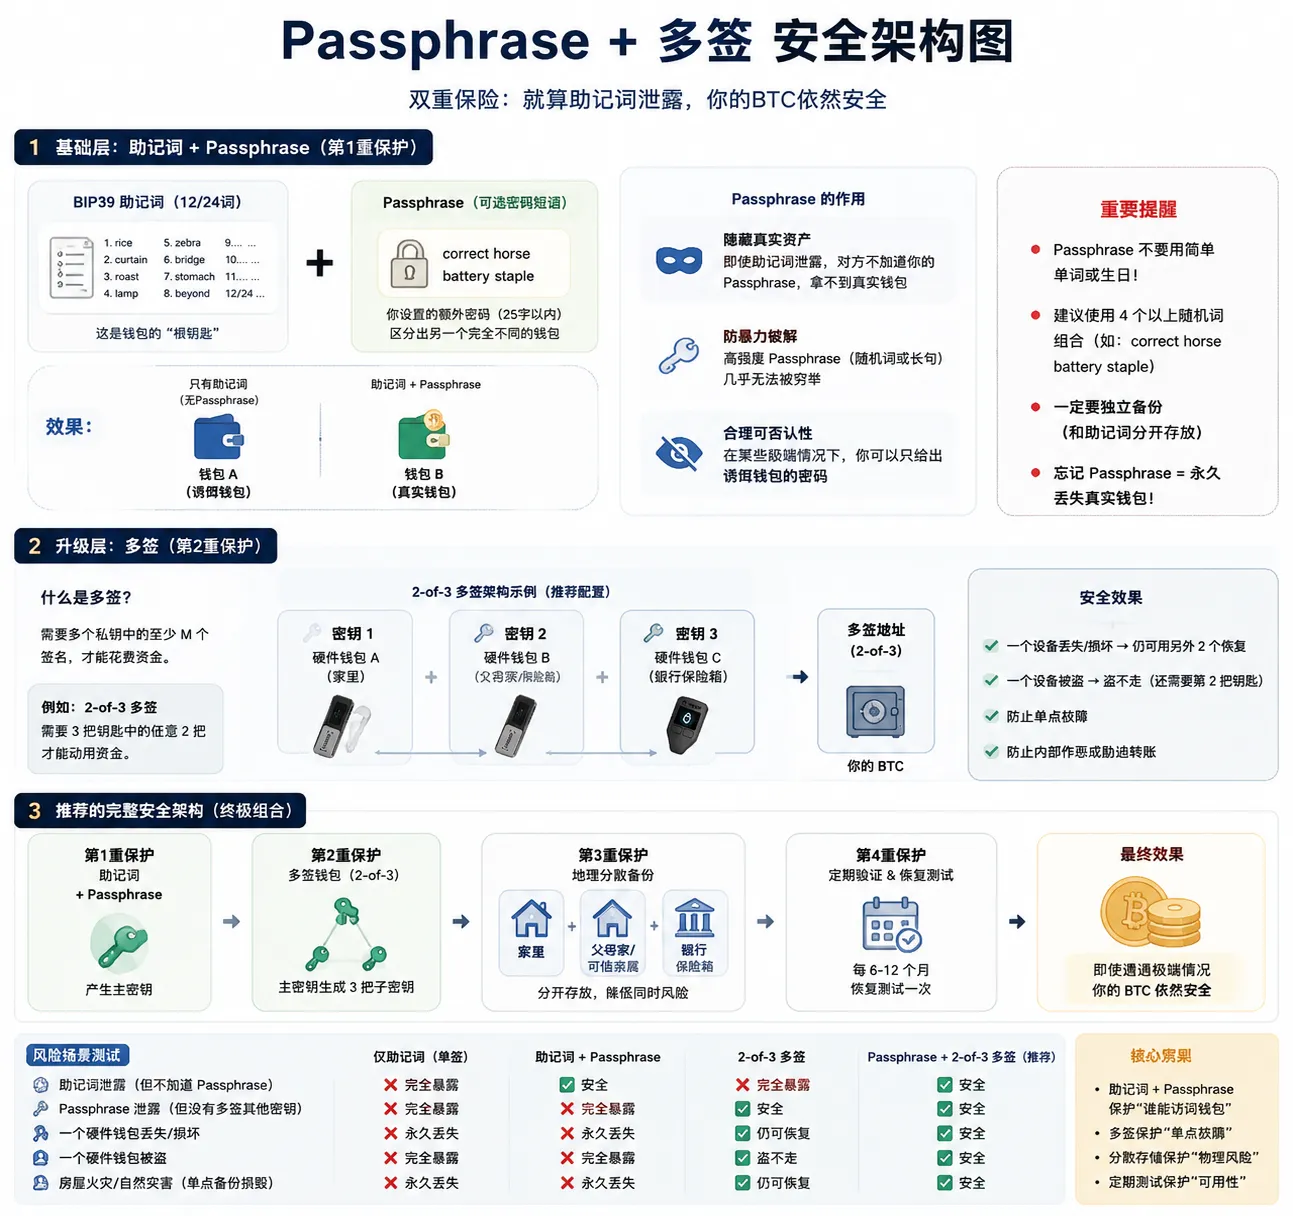
多簽是比特幣最強的安全機制:一筆交易需要 M/N 把私鑰共同簽名。最常見的是 2-of-3:3 把私鑰放在不同地點,任意 2 把共同簽名才能轉帳。
但多簽也是最常被「過度推薦」的方案。不是每個人都需要。
3 個自測問題
問題一:你的 BTC 超過兩年薪水嗎?
- 是 → 認真考慮多簽
- 否 → 單簽硬體錢包 + Passphrase 大概就夠了
問題二:你至少有兩個安全、獨立的實體存放地點嗎?
- 是 → 你具備多簽的基本條件
- 否 → 先解決實體存放問題
問題三:你願意每次轉帳都操作兩台裝置嗎?
- 是 → 你有處理多簽的耐心
- 否 → 你很可能在某次急著轉帳時犯新手錯誤
我設定多簽的真實經歷
第一次用 Sparrow Wallet 設 2-of-3 多簽,花了一整個下午。流程大致是:
- 用 3 台硬體錢包生成 3 組助記詞(每一組都要備份!)
- 從每個錢包匯出公鑰(xpub)
- 把 3 個 xpub 組合成 Sparrow 裡的 2-of-3 錢包
- 測試:先轉入 0.0001 BTC,再用兩台裝置簽名轉出
我踩的坑:忘了標記每個 xpub 對應哪台裝置。後來想重新測試恢復流程時,完全搞混哪個 xpub 對應哪台硬體錢包。現在我把每台裝置都貼了標籤:「Key A - Ledger - 家」、「Key B - Trezor - 銀行」、「Key C - Coldcard - 父母家」。
內行知識 #4:多簽最大的隱性成本不是錢,是時間和組織紀律。你要維護 3 組助記詞備份、記錄每台裝置的 xpub 和派生路徑、定期測試恢復流程——而這些資訊不能全放在同一個地方。如果你生活狀態不穩定(常搬家、沒有固定安全存放點),多簽反而可能增加丟失風險。
想要多簽又不想麻煩
推薦:用 Unchained Capital 或 Casa 的協同託管方案:
- 你持 2 把鑰匙
- 平台持 1 把鑰匙
- 日常轉帳用你自己的 2 把簽名
- 丟了其中一把,平台可協助恢復(需身分驗證 + 等待期)
成本是每年 100–250 美元的服務費。但對於持有大額 BTC、又不想自己管整套多簽的用戶,這是最務實的路。
比特幣繼承規劃:怎麼讓家人繼承你的 BTC
比特幣的去中心化有個殘酷的一面:如果你帶著私鑰離開人世,你的 BTC 就永久鎖死在區塊鏈上。
這不是假設。2018 年,QuadrigaCX 交易所 CEO 突然離世,他獨自保管的大約 1.9 億美元加密資產至今無法取出。你不想讓家人變成下一則新聞。
按家人的技術水準選方案
如果家人完全不懂加密貨幣:
最簡單的方案——部分託管平台在特定司法管轄區提供帳戶繼承或受益人相關服務(如 Coinbase 在美國支援指定受益人),再加上一份遺囑說明:
- 你在哪些平台持有加密資產
- 如何聯絡平台啟動繼承流程
- 需要哪些法律文件
這不是最「去中心化」的方案,但卻是家人真正能操作的方案。他們不需要懂私鑰,只需聯絡客服 + 提供法律文件。
如果家人有基本加密貨幣知識:
DIY 分片方案:
- 把助記詞拆成 3 份(2-of-3 Shamir 分片或簡單分組)
- 分片 1 → 家中保險箱(配偶知道密碼)
- 分片 2 → 交由律師/律所保管
- 分片 3 → 銀行保險箱
- 寫一份清楚的恢復指南:哪個錢包 App、恢復步驟、如何測試
- 在遺囑中指定一位懂加密貨幣的「技術執行人」
如果家人本身就用加密貨幣:
直接使用 Casa Inheritance 或 Unchained Capital 的繼承方案。這些方案包括:
- 指定受益人與等待期(如 6 個月)
- 定期「心跳檢查」——等待期內你沒有回應,資產自動進入繼承流程
- 法律合規支援
不管選哪個方案,今天先做兩件事
- 讓家人知道你有 BTC。 家人不知道資產存在,就永遠不會去找。
- 寫一個「我出事了請打開」的信封。 不必寫助記詞,但要寫清楚:資產在哪、找誰、需要哪些文件。
6 個 BTC 被盜案例與防範
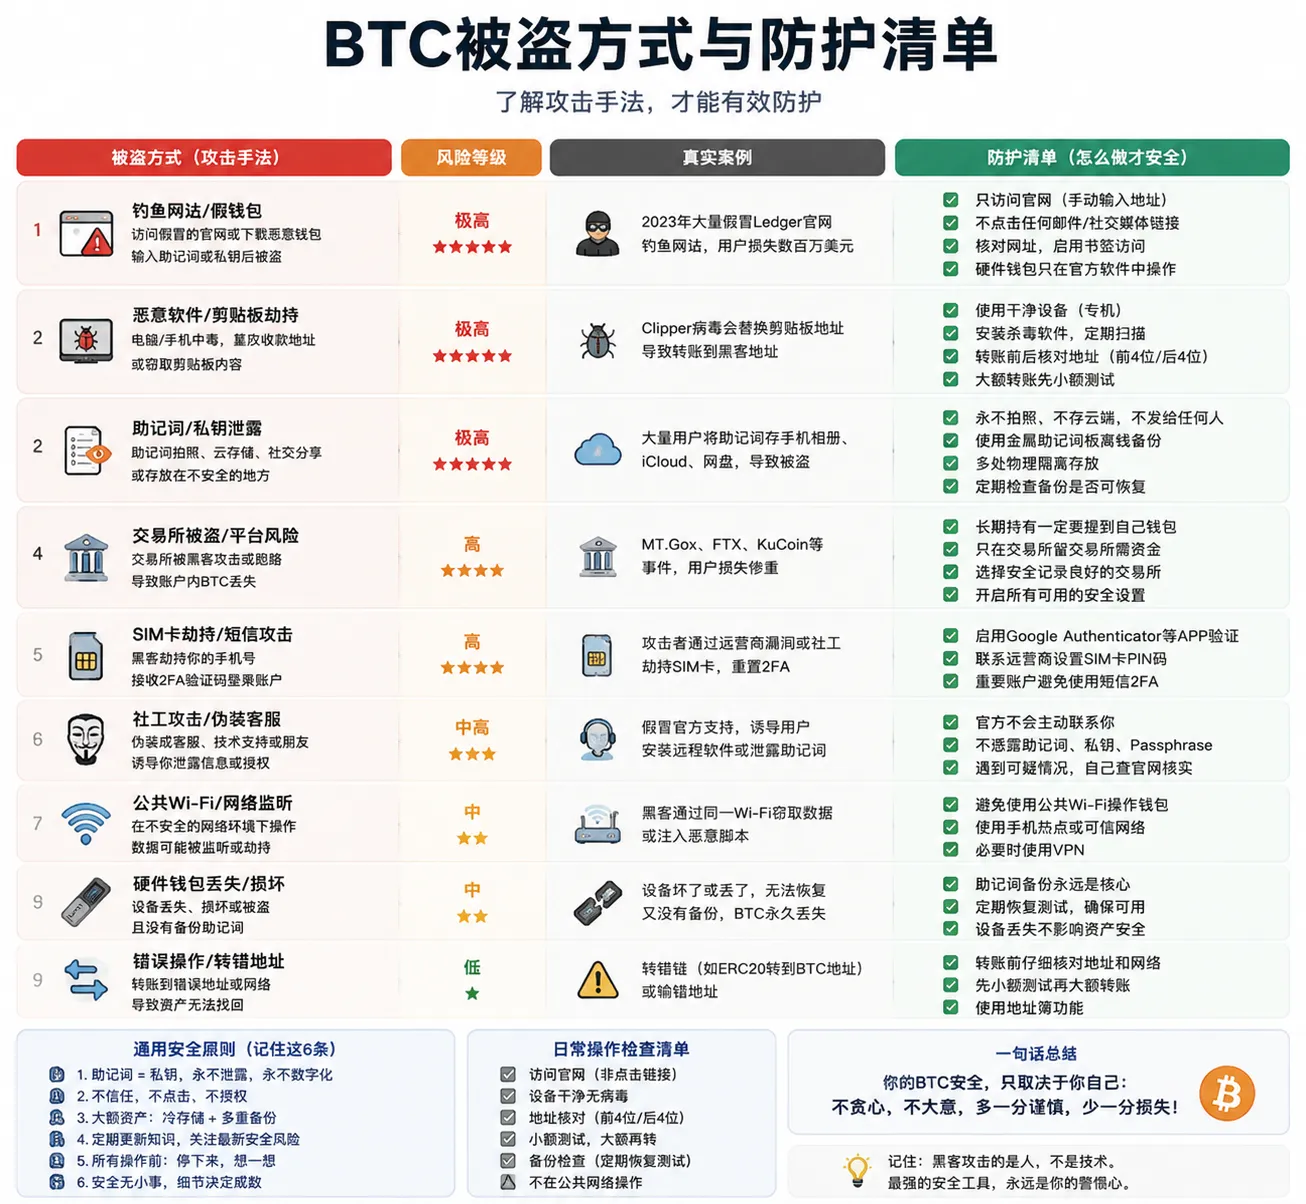
了解攻擊者的手法,是防守的第一步。這些都是真實發生過的事——有些發生在我認識的人身上,有些是我在安全社群追蹤的案例。
1. 釣魚網站騙你輸入助記詞(最常見、損失最大)
攻擊者在 Google 投廣告仿冒 Ledger 官網——比如 1edger.com 對上 ledger.com,注意第一個字元是數字 1,不是字母 l。頁面做得跟真站一模一樣。你為了「恢復錢包」輸入助記詞——下一秒 BTC 就沒了。
2024 年,一個釣魚廣告在 Google 搜尋結果第一名掛了 6 小時才被下架。
防範:永遠不要在網頁上輸入助記詞。硬體錢包的助記詞只在裝置本機輸入,永不離開裝置。
2. 剪貼簿劫持(技術門檻低、命中率高)
你電腦裡有惡意程式監控剪貼簿。你複製一個 BTC 地址準備轉帳,貼上的瞬間惡意程式把它換成攻擊者的地址。
防範:轉帳前核對地址的前 6 位和後 6 位。大額轉帳先轉 0.0001 BTC 測試。不要在不信任的電腦上操作錢包。
3. 假錢包 App(新手最容易中招)
App Store 和 Google Play 上偶爾會出現假錢包 App——名稱、Logo 跟真錢包一模一樣,但程式碼會把你的助記詞上傳到攻擊者的伺服器。
防範:只從官網連結下載錢包 App。看下載量——真錢包有幾百萬下載,假的只有幾百或幾千。
4. 社會工程——假冒客服(每天都在發生)
攻擊者在 Telegram/微信假冒幣安客服:「你的帳戶有安全風險,需要驗證助記詞來保護資產。」
記住:這個世界上,沒有任何一個客服、官方、專案方、或警察,會為了「幫你」而跟你要助記詞。永遠不會。 更多防騙防盜技巧請看加密貨幣錢包安全防護基礎:新手必學的防騙與防盜措施。
5. 「粉塵攻擊」——隱私外洩
攻擊者往你的地址轉入極少量的 BTC(如 0.000005 BTC),目的是讓你下次交易時把這筆「粉塵」合併進去。一旦合併,攻擊者就能分析你控制的多個地址之間的關係,鎖定你的持倉和身分。
防範:使用支援 UTXO 控制(coin control)的錢包,如 Sparrow Wallet 或 Electrum,手動選擇要花費的 UTXO,避免自動合併來路不明的小額輸入。[3]
6. QR code 掉包——線下交易的陷阱
你跟賣家約好線下交易,對方出示一個 QR code 讓你掃碼付款。你掃碼確認——但那個 QR code 不是收款地址,而是一筆騙你簽名的惡意交易。
防範:掃碼後仔細核對交易細節——金額、地址、手續費。讓對方先轉 0.0001 BTC 測試。
比特幣私鑰安全檢查清單(10 步)
- 第 1 步:我的助記詞從未以任何電子形式存在過(沒截圖、沒文件、沒雲端備份)
- 第 2 步:助記詞記錄在實體介質上(金屬板 > 紙張護貝),存放在安全地點
- 第 3 步:做過助記詞恢復測試——刪掉錢包後用助記詞成功恢復
- 第 4 步:大額 BTC(超過一個月薪水)存放在硬體冷錢包
- 第 5 步:硬體錢包 PIN 不是 1234 也不是生日
- 第 6 步:每次轉帳前核對地址前 6 位與後 6 位
- 第 7 步:從未在任何網站、App、聊天中透露助記詞
- 第 8 步:持有超過 1000 美元 BTC,已設 Passphrase(並與助記詞分開備份)
- 第 9 步:了解 6 種常見被盜手法,能識別釣魚網站與社會工程攻擊
- 第 10 步:家人知道我有 BTC,也知道出事時找誰、怎麼做
常見問題 FAQ
Q1:比特幣私鑰丟了怎麼辦?助記詞被偷但 BTC 還在?
別等、別猶豫。立刻在乾淨的裝置上新建錢包,生成新的助記詞,把舊錢包裡所有 BTC 轉走。攻擊者可能在等你的餘額變多再動手。你還有窗口——但不會很長。
Q2:助記詞丟了但錢包 App 還能打開——能找回嗎?
如果 App 還能顯示助記詞(通常在「安全設定」或「備份」選單裡),立刻抄下來。如果不能查看但還能轉帳:立刻把所有 BTC 轉到一個助記詞已備份好的新錢包。 先轉資產,再處理舊錢包。別關 App、別重啟手機。
Q3:12 個助記詞好還是 24 個好?
安全上,12 個單詞(128 位隨機性)已經足夠——暴力破解需要的能量,比地球上所有電腦跑到太陽熄滅還多。[4] 選 24 個的理由不是「更安全」,而是容錯:24 個壞了 3 個,恢復可能還有救;12 個壞了 2 個,就很懸。如果刻金屬板,12 個就夠;如果只能用紙,24 個是更好的保險。
Q4:Ledger 硬體錢包安全嗎?
作為用戶基數最大的硬體錢包品牌,Ledger 的安全紀錄整體不錯,並使用 Secure Element 安全晶片。但 2023 年「Recover」選用服務的爭議提醒用戶:閉源韌體意味著你無法像開源專案那樣獨立審計全部程式碼,因此需要對廠商保持基本的信任判斷。
Q5:Trezor 硬體錢包安全嗎?開源到底有什麼實際好處?
Trezor 的安全模型建立在全開源之上——韌體程式碼公開在 GitHub,任何安全研究者都能審計。這意味著後門更難藏、漏洞更快被發現。對看重透明與可驗證性的用戶,Trezor 是目前最可靠的選擇之一。注意:Trezor Safe 3 是實體按鍵,Safe 5 提供觸控螢幕。
Q6:Passphrase 安全嗎?會不會反而害我丟幣?
Passphrase 本身是安全的加密工具(BIP39 標準的一部分)。真正導致丟幣的不是 Passphrase,而是人忘了自己設的 Passphrase。用英文單詞組合、刻金屬板、與助記詞分開存放。如果你用非 ASCII 字元或複雜特殊符號,就要確保未來恢復環境能精準輸入同一字串——對大多數用戶,英文單詞組合長期更好恢復(見正文 Passphrase 一節)。
Q7:比特幣未來會被量子電腦破解嗎?
2026 年的共識是:未來至少 10 年內,不會出現能破解 secp256k1 橢圓曲線的實用量子電腦。比特幣社群已在研究抗量子簽名方案。你今天該擔心的,是把助記詞截圖存到手機上——這件事導致丟幣的機率,遠高於被量子電腦破解。
Q8:幣安、OKX 帳戶裡的 BTC 安全嗎?
對日常交易額度來說,安全——主流交易所都有冷錢包存儲、儲備證明、保險基金。但「安全」和「絕對安全」之間有落差。記住「Not your keys, not your coins」——交易所帳戶裡的是平台負債關係,只有鏈上私鑰控制的才是真正屬於你的幣。兩者並用、分開管理。
Q9:什麼是比特幣冷存儲?
比特幣冷存儲指的是讓私鑰長期離線的存放方式,包括硬體錢包、全離線簽名裝置、以及多簽冷存儲方案。與熱錢包不同,冷存儲透過最小化私鑰接觸連網環境,大幅降低遠端攻擊風險。
Q10:硬體錢包需要每天連接電腦或手機嗎?
不需要。硬體錢包的主要用途是簽名交易——只有當你需要轉帳時才需要連接。如果只是長期持有 BTC(HODL),硬體錢包可以一直放在保險箱裡保持離線。定期(比如每 6 個月)連一次,檢查韌體更新即可。
如果今天只做 5 件事
長文看完不知道從哪開始?按優先順序,先把這 5 步完成:
- 買一個硬體錢包(官網買)——BTC 超過一個月薪水就值得
- 把助記詞刻到金屬板——別用紙、別拍照、別存在任何電子裝置
- 刪掉所有電子備份——檢查手機相簿、備忘錄、雲端,確保助記詞不在任何連網裝置上
- 完成一次恢復測試——刪掉錢包 App、用助記詞恢復、確認餘額正確
- 告訴一個家人你有 BTC——不必分享助記詞,只需讓他知道資產存在與恢復路徑
做完這 5 步,你的 BTC 安全等級已經從「高風險」變成「基本安全」。剩下的 Passphrase、多簽、繼承規劃,可以慢慢補上。
總結
BTC 私鑰安全的本質,不是學一套知識——它是一場持續的決策。
只要記住這 6 個決策:
- 放哪裡——BTC 超過一個月薪水就買硬體冷錢包,沒超過就放主流交易所
- 選哪款——只持 BTC 選 Trezor 或 Coldcard,多鏈選 Ledger
- 怎麼備份——金屬板 > 紙張,絕不用電子裝置存助記詞,做恢復測試
- 加不加 Passphrase——超過 1000 美元就加,但 Passphrase 本身也要備份
- 要不要多簽——超過兩年薪水才值得認真考慮
- 繼承規劃——今天就告訴家人你有 BTC,其餘可以慢慢完善
比特幣給了你做自己資產「主權銀行」的能力——同時把 100% 的責任交到你手上。沒有客服、沒有申訴、沒有「我忘記密碼」。
這不是一套知識。這是一套決策。做對選擇、完整執行——你的 BTC 才真正屬於你。
資料核驗說明
本文關鍵事實於 2026-09-15 依 BIP39 規範與 Sparrow Wallet 官方文件逐條核驗:
- BIP39 Passphrase:BIP39 允許在 12/24 個助記詞之外附加一個可選的 Passphrase(俗稱「第 25 個單詞」);同樣的助記詞搭配不同 Passphrase 會生成完全不同的錢包。來源:BIP39 規範(Bitcoin BIPs)。
- Passphrase 編碼:BIP39 規定 Passphrase 採用 UTF-8 編碼並做 NFKD 正規化;輸入法或字元編碼不同可能生成不同錢包。來源:BIP39 規範(Bitcoin BIPs)。
- UTXO 控制:Sparrow Wallet 支援 coin control,可手動選擇要花費的 UTXO,避免自動合併小額輸入。來源:Sparrow Wallet。
- 12 個助記詞的安全性:BIP39 中 12 個單詞對應 128 位熵(外加 4 位校驗和),現實中暴力列舉不可行。來源:BIP39 規範(Bitcoin BIPs)。
相關推薦
- 加密貨幣錢包是什麼?錢包地址、助記詞與資產安全(2026)
- 比特幣錢包怎麼選?冷錢包/熱錢包/硬體錢包對比(2026)
- 比特幣為什麼有價值?稀缺性、去中心化、網路效應
- 加密貨幣定投怎麼買?DCA 囤 BTC/ETH 省心法(2026)
關於作者
CoinTrailHub 安全研究團隊長期專注於比特幣錢包安全、自託管技術與數位資產風險管理。本文依公開技術標準(BIP39、BIP32、BIP44、SLIP-39)、官方文件與真實使用經驗整理。內容僅供教育與資訊參考,不構成投資或安全建議。
參考來源
本文技術內容參考以下權威來源,進階讀者建議直接閱讀原文:
- Bitcoin 開發者文件 — Bitcoin 官方開發者文件
- BIP39: Mnemonic code for generating deterministic keys — 助記詞生成標準
- BIP32: Hierarchical Deterministic Wallets — 分層確定性錢包標準
- Trezor Firmware(GitHub) — Trezor 開源韌體
- Ledger Security Policy — Ledger 官方安全說明
- Sparrow Wallet 文件 — 開源比特幣錢包文件
- SLIP-39: Shamir's Secret-Sharing for Mnemonic Codes — Shamir 分片備份標準
免責聲明
本文僅供教育與資訊參考,不構成任何形式的投資建議、財務建議或法律建議。加密貨幣市場風險高、波動大,任何投資決策都應基於獨立研究,並在諮詢持牌專業人士後做出。
本文提及的任何產品、服務或第三方工具(包括但不限於 Ledger、Trezor、Coldcard、Casa、Unchained Capital、Sparrow Wallet、Electrum、幣安、OKX 等)均不代表 CoinTrailHub 的官方背書。請務必透過官方管道核實資訊的準確性與時效性。
私鑰管理與資產安全的最終責任完全在於用戶本人。CoinTrailHub 及其作者對因使用本文資訊而導致的任何資產損失不承擔任何責任。
- 2026-10-17更新補充證據鏈上標與「資料核驗說明」章節。
- 2026-09-15更新補充官方來源與核驗日期。
CoinTrailHub 編輯團隊,專注加密貨幣新手教育、交易所安全與 P2P 交易風險研究。本文基於官方資料、公開鏈上資料與區塊瀏覽器資訊整理,內容經人工審核,力求準確但不構成投資建議。
最後更新:2026-09-15 · 內容經人工審核 · 了解更多
© 2026 CoinTrailHub · 本文為原創內容,未經授權禁止轉載、採集或改寫。