
幣安/歐易帳戶安全設定清單:2FA、防釣魚碼、提幣白名單怎麼開(2026)
本文目錄

在交易所註冊完之後,多數新手的第一個直覺是看行情,盤算下一步。
我建議你先停一下。
帳戶才剛建立——先別急著把資產放進去。先把安全設定做完。
這篇是寫給 Binance、OKX、Bitget 這類中心化交易所的新手。主例用幣安,OKX 和 Bitget 的入口與邏輯基本一樣,只是按鈕名稱略有差異。核心就這幾樣:密碼、2FA、防釣魚碼、提幣白名單、登入裝置、API 和信箱安全。
如果你還沒註冊完,先看這兩篇:
我見過最常見的錯,其實都非常基本:
多個平台共用同一組密碼、開了 2FA 卻沒備份金鑰、一收到信就點連結、提幣地址沒設限制。平常沒感覺,等真的出事,處理起來非常麻煩。
這篇不講大道理,只按你註冊完之後該做的順序,一項一項走。
先看這張安全清單
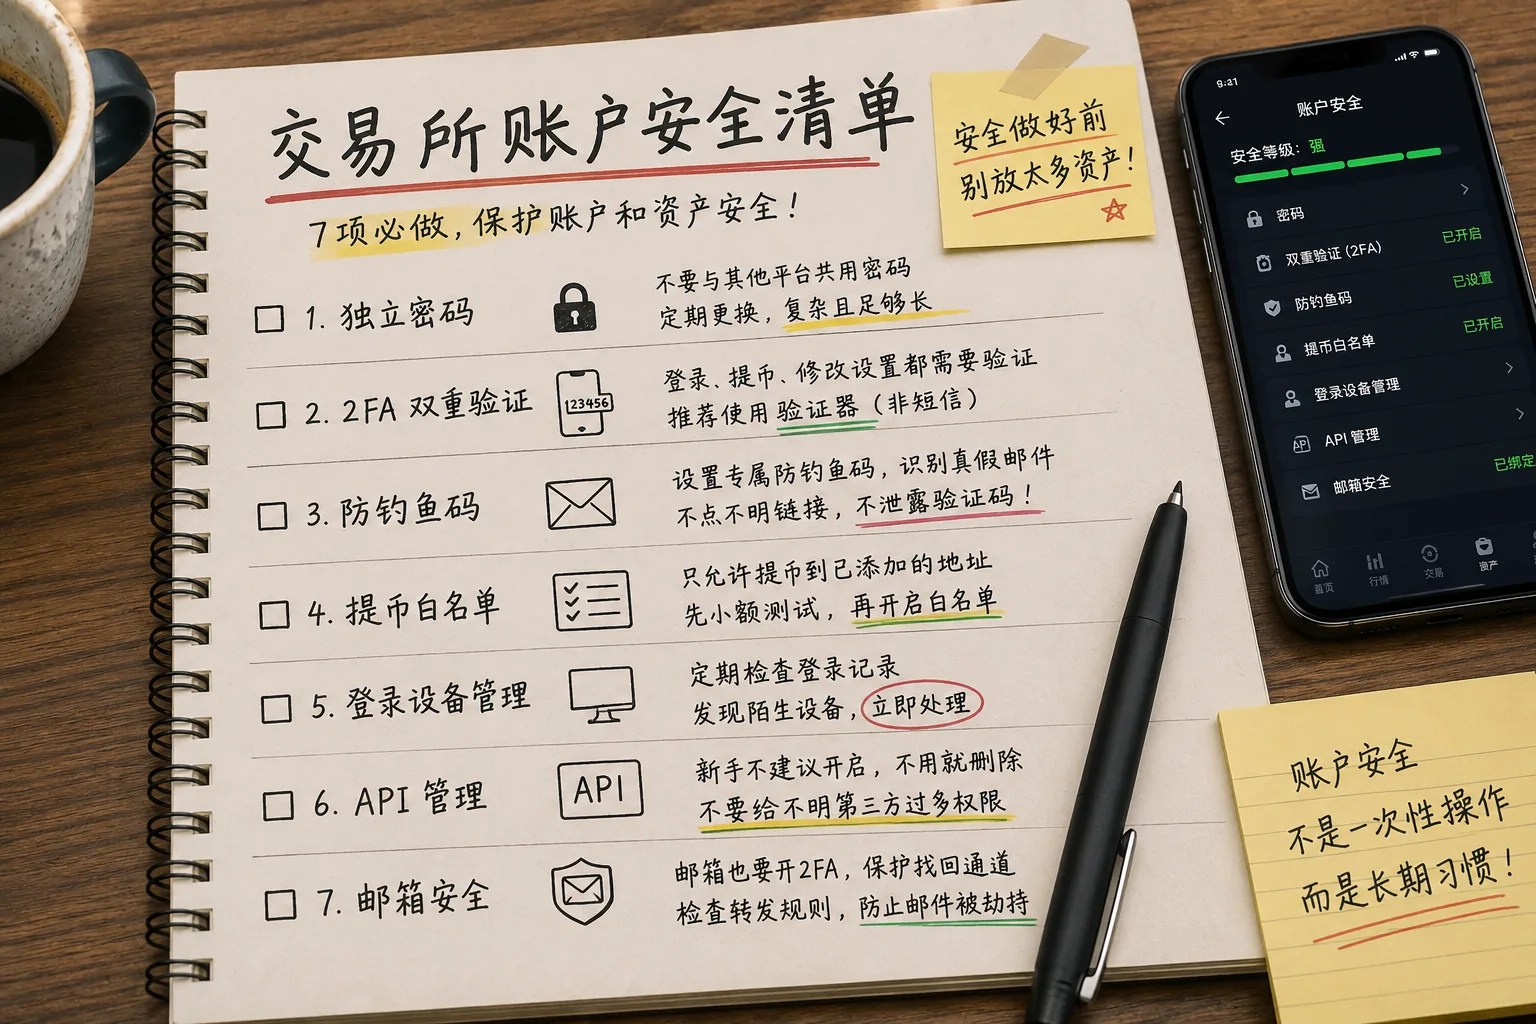
| 項目 | 建議 | 最常見的錯 |
|---|---|---|
| 獨立密碼 | 必做 | 多個平台共用同一組密碼 |
| 2FA | 強烈建議 | 開了卻沒備份金鑰 |
| 防釣魚碼 | 建議 | 一收到信就點連結 |
| 提幣白名單 | 有資產後建議 | 帳戶有資產了還沒設 |
| 登入裝置 | 定期檢查 | 從來不看登入紀錄 |
| API | 新手別碰 | 不懂就亂授權 |
| 信箱安全 | 必做 | 信箱沒開 2FA |
我的建議很簡單:
前四項沒做完之前,別在帳戶裡放太多資產。
這不是嚇唬你——沒必要給自己加風險。
整套設定大概 10 分鐘,最容易栽的兩個地方是:多個平台共用同一組密碼,以及開了 2FA 卻沒備份驗證器金鑰。
1. 先把密碼換成一組獨立的
別偷懶。
交易所密碼不要跟信箱、LINE、Telegram、其他交易所共用。
我的要求就三條:
更長。更隨機。絕不重複用。
這幾種密碼別用:
| 類型 | 問題 |
|---|---|
| 手機號尾數 | 太好猜 |
| 生日 + 名字拼音 | 太明顯 |
| abc123456 | 太常見 |
| binance888 | 平台名 + 數字,高風險 |
| 到處同一組 | 一處外洩,處處危險 |
還有一種做法我強烈反對:
把所有密碼、信箱密碼、驗證器金鑰,明碼記在手機備忘錄裡。
看著方便,風險卻很高。手機丟了、雲端帳號出問題,你會非常被動。
記不住密碼,就用密碼管理器。
就算不用工具,至少做到一件事:
交易所密碼和信箱密碼,必須不一樣。
幣安學院有一篇帳戶安全的入門文章可以參考:Secure Your Binance Account in 7 Simple Steps。
2. 開 2FA,優先選驗證器
2FA 就是雙重驗證。
密碼是一道門,2FA 是第二道門。
就算有人知道你的密碼,登入、提幣、改安全設定,都還需要驗證碼。
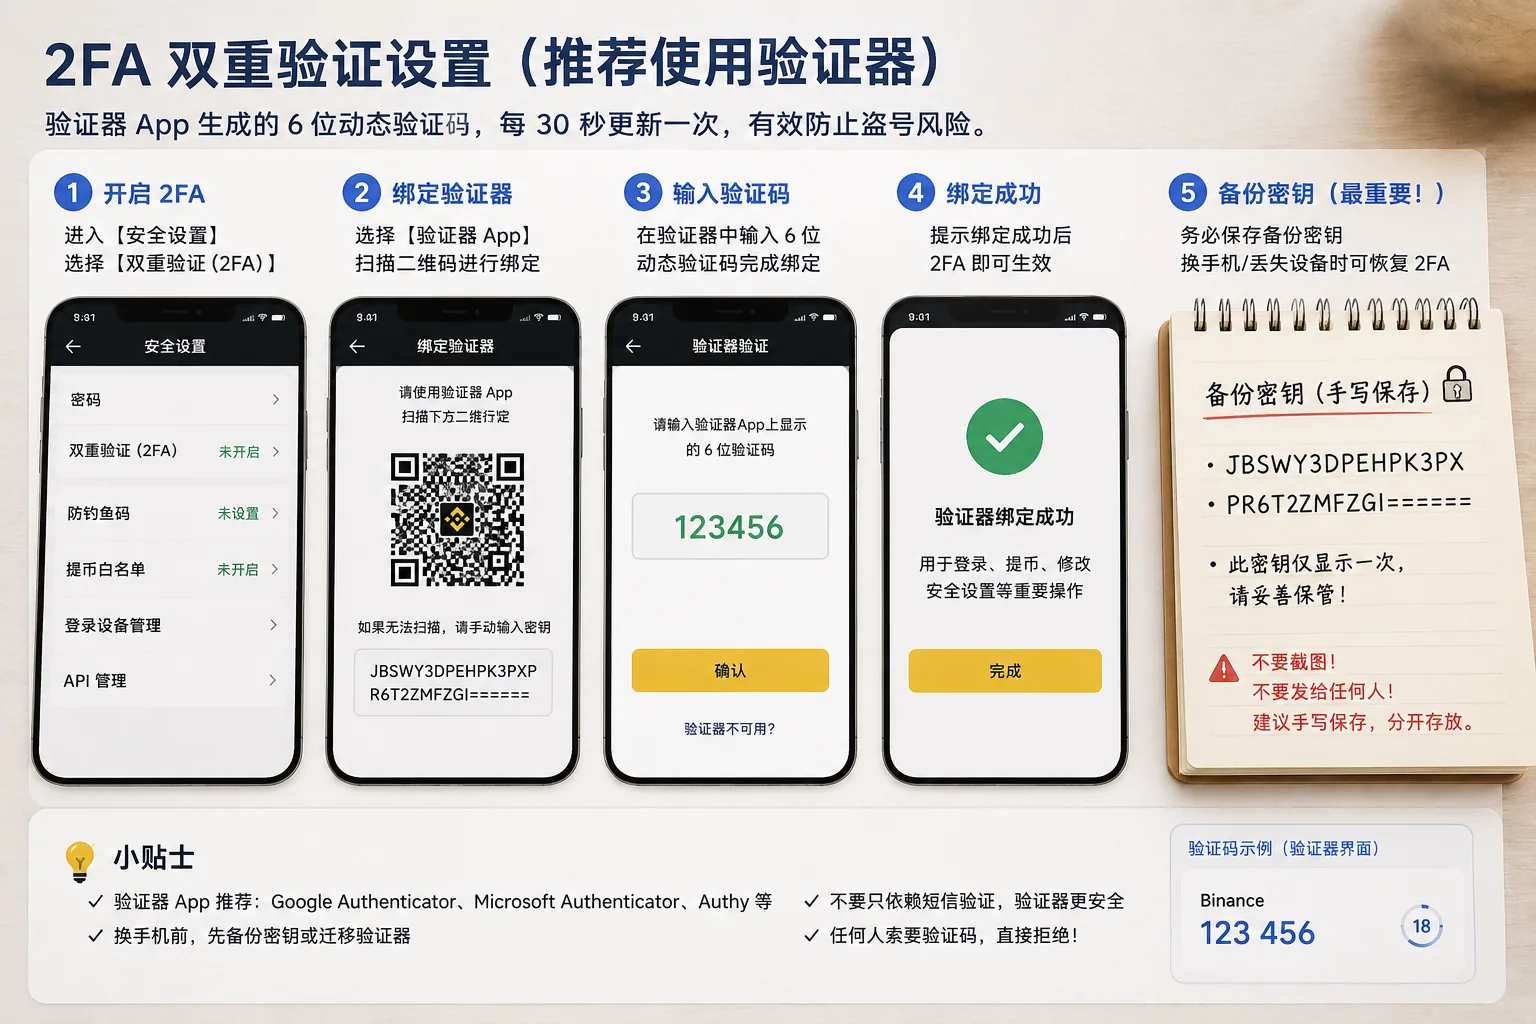
一般路徑是:
帳戶中心
安全設定
雙重驗證 / 2FA
綁定驗證器
掃 QR code
輸入驗證碼
保存備份金鑰
幣安的入口一般是 [帳戶] → [安全] → [雙重驗證(2FA)] → [Google 驗證器];App 端是 [帳戶/個人資料] → [安全]。
新手常見的驗證方式有:
- 信箱驗證碼:基礎設定,但別只靠它
- 簡訊驗證碼:方便,但不建議當唯一方式
- Google 驗證器/驗證器:新手首選
- Passkey/安全金鑰:對安全性要求更高的人用
我建議用 Google 驗證器或其他驗證器,別只靠簡訊。
簡訊方便,但有丟號、簡訊延遲、SIM 卡劫持等風險。[1]關於多因素驗證,你也可以看 CISA 的指引:More Than a Password。
這裡最重要的一步是:
保存備份金鑰。
很多人開 2FA 時只掃了 QR code,備份金鑰直接跳過。
等手機丟了、壞了、換了,才發現驗證碼找不回來。
我的做法老派但實用:
備份金鑰手寫兩份,分開存放。
不截圖,不傳 LINE,不放雲端明碼文件。
開 2FA 不是終點。
備份金鑰才是你的退路。
3. 設定防釣魚碼
很多新手會忽略防釣魚碼,但我覺得很有用。
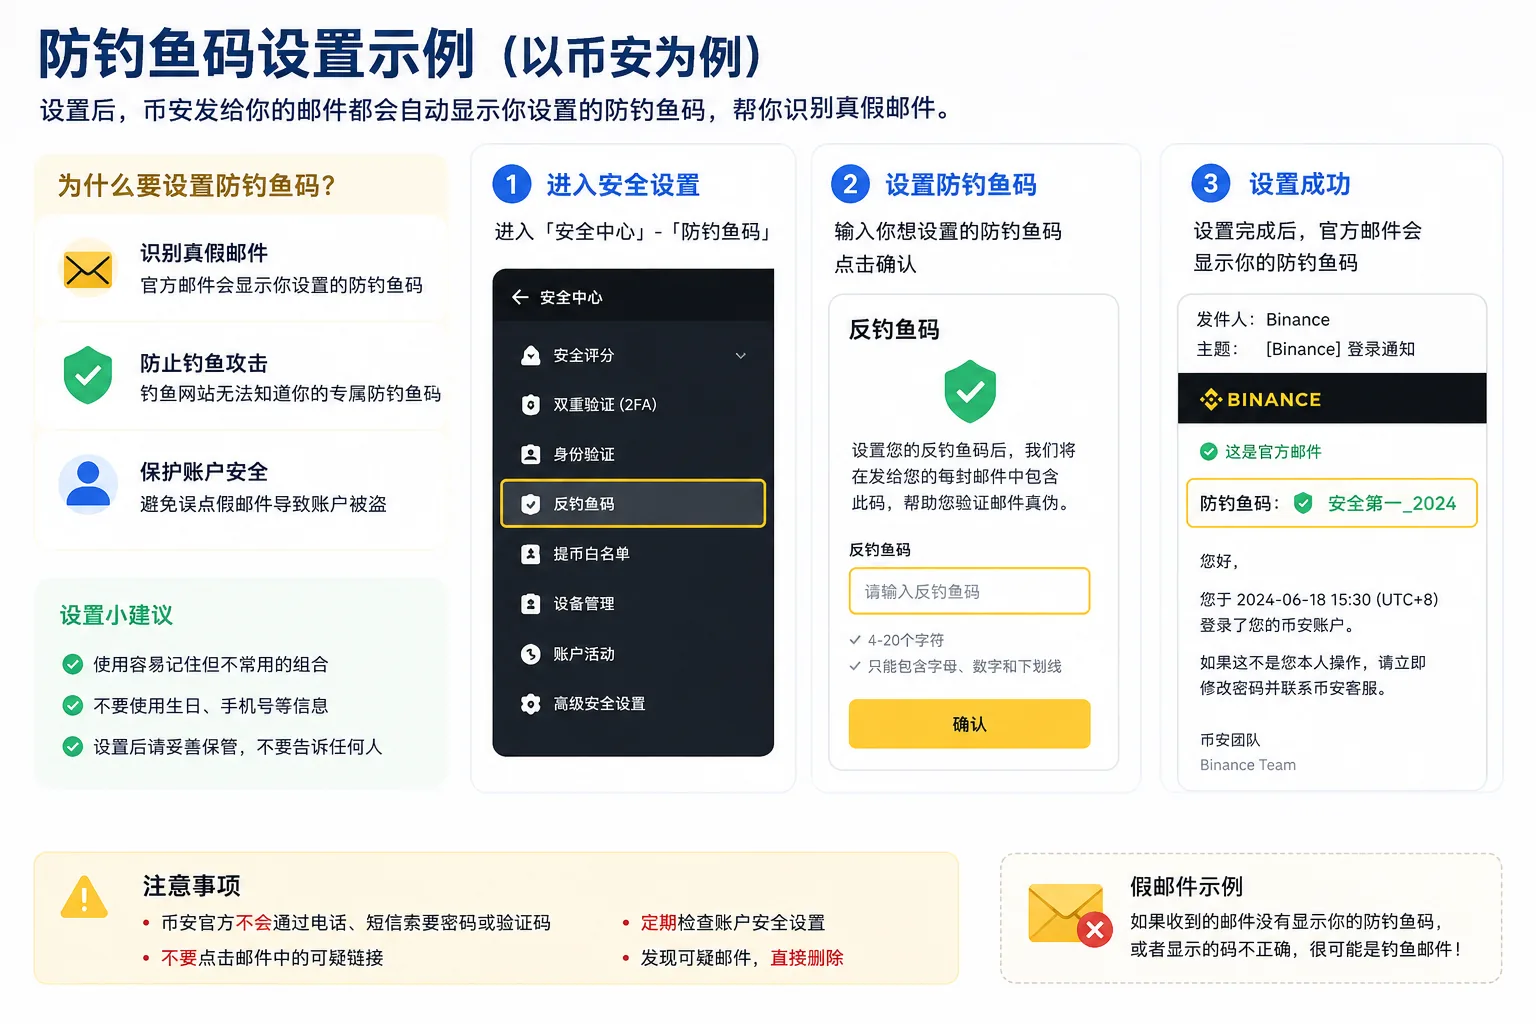
它的作用很簡單:
你自己設定一串字。
官方郵件從此會帶上這串字。
一封郵件沒有帶、或帶錯了,就當成可疑。
例如:
Safe2026
OnlyMy2026
NoFakeLink
一般路徑是:
帳戶中心
安全設定
防釣魚碼
建立防釣魚碼
幣安這項功能叫 [防釣魚碼(Anti-Phishing Code)],一般建議設一組 4–10 個字元、含大小寫字母和數字的組合。[2]
別設太簡單的,像:
- 123456
- password
- binance
- okx
- 你的生日
看到這類郵件,別急著點:
| 郵件內容 | 該怎麼做 |
|---|---|
| 帳戶異常,請立即驗證 | 自己打開官方 App 查看 |
| 提幣功能已凍結 | 先看 App 站內通知 |
| 需要重新 KYC | 自己進帳戶中心確認 |
| 客服跟你要驗證碼 | 直接拒絕 |
| 要你輸入助記詞 | 極高風險 |
記住一句話:
一封郵件越催你、越嚇你、越要你現在就點連結,你越不能急。
官方防釣魚碼的說明在這裡:What Is an Anti-Phishing Code and How to Set It up。
4. 有資產之後,設提幣白名單
提幣白名單對新手很實用。
它的作用是:
帳戶只能提到你事先加入過的地址。[3]
就算帳戶出問題,也能多擋一道,避免資產被提到陌生地址。
一般路徑:
資產
提幣
地址管理
新增地址
選幣種和網路
輸入錢包地址
開啟白名單
幣安的入口一般是 [用戶中心] → [提幣地址管理](網頁版),App 端是 [我的] → [安全] → [提幣地址管理]。
幣安提幣設定可參考:How to Manage Withdrawal Settings for My Binance Account。
最容易出錯的有兩個地方。
第一,地址別複製錯。
別只對頭尾幾個字元,中間也要核對。
看不懂錢包地址,先看這篇:什麼是加密貨幣錢包?錢包地址、助記詞與資產安全。
第二,網路別選錯。
USDT、USDC 這類資產能跑很多條網路:
- ERC20
- TRC20
- BEP20
- Solana
- Polygon
- Arbitrum
- Base
別只因為手續費便宜就選。
網路選錯,有的能找回,有的很麻煩,有的可能直接沒了。
不確定網路差別,看這篇:轉錯鏈還能找回來嗎?提幣網路和錢包地址。
我的習慣是:
- 先把常用地址加進去
- 確認幣種和網路
- 小額先測一次
- 到帳後再保存地址
- 然後開啟白名單
第一次提幣,別炫技。
小額測試這一步,不能省。
關於資產放交易所還是放錢包,看這篇:幣安/歐易買的 USDT 放哪?交易所還是提到錢包。
5. 定期檢查登入裝置
很多人從來不看登入紀錄。
但這塊很重要。
一般路徑是:
帳戶中心
安全設定
裝置管理 / 登入紀錄
幣安網頁版一般在 [用戶中心] 底部的 [裝置管理]。
重點看這幾項:
- 有沒有陌生的手機或電腦
- 登入地區是不是你平常用的
- 有沒有半夜的異常登入
- IP 是不是明顯對不上
- 安全設定有沒有被改過
發現不對,直接處理:
- 登出所有裝置
- 改交易所密碼
- 改信箱密碼
- 檢查 2FA
- 檢查提幣地址和白名單
- 檢查 API
- 透過官方 App 或官網聯絡客服
不要相信 Telegram、LINE 群組、留言區裡主動私訊你的「客服」。
真正的客服,永遠不會跟你要密碼、驗證碼、助記詞。
6. 新手別碰 API
多數新手用不到 API。
它主要給量化工具、第三方交易工具、自動化程式用。
看不懂,就別開。
尤其別給陌生工具這些權限:
- 讀取帳戶
- 交易權限
- 提幣權限
最危險的是提幣權限。
檢查路徑一般是:
帳戶中心
API 管理
有不認識的 API,直接刪掉。
以前開過、現在不用的,也刪掉。
7. 信箱也要加固
別只顧交易所帳戶,信箱一樣重要。
登入提醒、密碼重設、提幣確認、安全通知,都很依賴信箱。
信箱這幾件事要做:
- 信箱密碼不要跟交易所一樣
- 信箱也開 2FA
- 留一個能長期使用的備用信箱
- 定期清理登入裝置
- 檢查有沒有陌生的自動轉寄規則
特別注意自動轉寄。
有些信箱是被動過手腳的——對方不急著改密碼,而是偷偷把你的交易所郵件轉出去。
這些細節,新手最容易漏。
我實際的設定順序
新註冊的交易所帳戶,我一般按這個順序走:
| 順序 | 動作 |
|---|---|
| 1 | 換成獨立密碼 |
| 2 | 信箱開 2FA |
| 3 | 交易所開 2FA |
| 4 | 保存驗證器備份金鑰 |
| 5 | 設防釣魚碼 |
| 6 | 檢查登入裝置 |
| 7 | 刪掉用不到的 API |
| 8 | 加常用提幣地址 |
| 9 | 小額測一次提幣 |
| 10 | 開啟提幣白名單 |
這些東西不用天天弄,但一開始就要設定對。
最容易踩的坑
| 情境 | 正確做法 |
|---|---|
| 收到「帳戶異常」郵件就點連結 | 自己打開官方 App 查看 |
| 群裡有人自稱客服 | 別信,走官方管道 |
| 只看手續費選提幣網路 | 先確認地址和網路 |
| 換手機前沒遷移 2FA | 換手機前先備份 |
| 第一次提幣就放很多資產 | 先小額測一次 |
| 把驗證碼告訴別人 | 誰都不給,永遠不給 |
| 下載了別人傳的安裝包 | 只用官網或應用商店 |
多數安全問題,不是技術多複雜。
更多是人心急、走捷徑,跳過了最基本的核對。
相關閱讀
FAQ:交易所帳戶安全常見問題
1. 交易所真的需要開 2FA 嗎?
強烈建議,尤其帳戶裡已經有資產之後。
只靠密碼風險太高。開了 2FA,登入、提幣、改安全設定都多一道確認。
新手至少開一個驗證器——別只靠簡訊。
2. 換手機時 Google 驗證器怎麼辦?
趁舊手機還能用,提前遷移。
順序是:
- 在舊手機打開驗證器
- 匯出帳戶
- 在新手機匯入
- 測試驗證碼
- 確認能用後,再處理舊手機
備份金鑰也要收好。
不然就得走平台的申訴流程,很麻煩。
3. 防釣魚碼有什麼用?
主要是幫你分辨真假官方郵件。
官方郵件會帶上你設定的防釣魚碼。
沒有帶、或帶錯,就別點任何連結。
尤其要小心「帳戶異常、提幣凍結、重新 KYC、安全升級」這類郵件。
4. 要不要開提幣白名單?
帳戶裡有打算長期持有的資產,就開。
但開之前,先確認地址和網路正確。
第一次加地址,先小額測一次。
5. 簡訊驗證和 Google 驗證器哪個好?
一般來說,驗證器更適合當主要的 2FA。
簡訊方便,但可能遇到延遲、丟號、SIM 卡劫持的風險。
不管用哪個,驗證碼都別給任何人。
6. 收到交易所的「帳戶異常」郵件該怎麼辦?
先別點連結。
自己打開官方 App,進帳戶中心,看是不是真有安全警示。
不要透過郵件、簡訊、Telegram、LINE 群組裡的連結登入帳戶。
7. 交易所帳戶被盜了怎麼辦?
先立刻做這幾件事:
- 改交易所密碼
- 改信箱密碼
- 登出所有裝置
- 檢查 2FA
- 檢查提幣地址和白名單
- 檢查 API
- 透過官方 App 或官網聯絡客服
別信主動私訊你的「客服」。
8. 安全設定做完,還需要定期檢查嗎?
要。
我建議每一兩個月檢查一次:
- 登入裝置
- 登入 IP
- 提幣地址
- API 權限
- 信箱安全
- 防釣魚碼
- 2FA 是否正常
換了手機、信箱、電腦之後,再查一次。
9. 交易所帳戶安全了,還需要錢包嗎?
看你怎麼用。
交易所適合註冊、兌換、P2P 和基礎操作。
錢包更適合自己管理鏈上資產,但也有助記詞、私鑰、授權、假網站這些風險。
別簡單化成「錢包一定比交易所安全」。
更準確的說法是:
交易所和錢包的風險不一樣。先搞清楚你真正在用什麼,再決定資產放哪裡。
用鏈上錢包之前,先看這篇:什麼是助記詞?為什麼丟了沒人能幫你找回資產。
剛註冊完,別急著存資產。
先把密碼、2FA、防釣魚碼、白名單這些基礎做完。
這些東西平常沒有存在感,但真出事的時候,能幫你省掉一大堆麻煩。
在搞懂帳戶安全之前,別在裡面放太多資產。
幣圈最怕的不是慢——是走捷徑。
數據核查說明
本文關鍵事實均於 2026-10-16 核對自幣安官方文件與 CISA 安全指引,逐條如下:
- 2FA 驗證方式:簡訊驗證碼有丟號、簡訊延遲、SIM 卡劫持等風險,優先使用驗證器。來源:CISA「More Than a Password」。
- 防釣魚碼:幣安防釣魚碼一般建議設一組 4–10 個字元、含大小寫字母和數字的組合。來源:幣安官方「What Is an Anti-Phishing Code」。
- 提幣白名單:開啟後,帳戶只能提到事先加入過的地址。來源:幣安官方「How to Manage Withdrawal Settings」。
作者聲明
本文基於 CoinTrailHub 編輯團隊的實操經驗,聚焦帳戶安全與新手避坑。不構成投資建議,也不代表任何交易所的官方立場。
交易所後台功能、按鈕名稱、安全規則可能隨版本更新而變動,操作前請以平台官方頁面為準。
- CISA:More Than a Password多因素認證與簡訊驗證碼風險
- 幣安官方:What Is an Anti-Phishing Code防釣魚碼設定規則
- 幣安官方:How to Manage Withdrawal Settings提幣白名單與提幣設定
- 2026-10-16更新補充證據鏈上標與「數據核查說明」,更新關鍵事實核驗日期。
CoinTrailHub 編輯團隊,專注加密貨幣新手教育、交易所安全與 P2P 交易風險研究。本文基於官方資料、公開鏈上資料與區塊瀏覽器資訊整理,內容經人工審核,力求準確但不構成投資建議。
最後更新:2026-07-10 · 內容經人工審核 · 了解更多
© 2026 CoinTrailHub · 本文為原創內容,未經授權禁止轉載、採集或改寫。