
Checklist de segurança da conta Binance/OKX: como ativar 2FA, código antiphishing e lista branca de saques (2026)
Índice

Benefícios para novos usuários Binance
20% de reembolso em taxas
Registro oficial da Binance. Complete a verificação de identidade (KYC) para negociar e sacar.
Depois de se cadastrar em uma exchange, o primeiro instinto da maioria é olhar o mercado e pensar no próximo movimento.
Sugiro que você pare um momento.
A conta acabou de ser criada — não se apresse em colocar ativos ainda. Termine primeiro a configuração de segurança.
Este artigo é para iniciantes em exchanges centralizadas como Binance, OKX e Bitget. Usa-se a Binance como exemplo principal; as entradas e a lógica na OKX e na Bitget são basicamente as mesmas, só os nomes dos botões podem variar um pouco. O essencial é: senha, 2FA, código antiphishing, lista branca de saques, dispositivos de login, API e segurança do e-mail.
Se você ainda não terminou o cadastro, leia primeiro:
- Como se cadastrar na Binance (2026)
- KYC da Binance: como verificar sua identidade — prazo de análise, motivos de reprovação e soluções (2026)
Os erros mais comuns que já vi são, na verdade, muito básicos:
Usar a mesma senha em várias plataformas, ativar o 2FA sem fazer backup da chave, clicar em links assim que chega um e-mail, e não restringir os endereços de saque. Parece que não acontece nada no dia a dia, mas quando algo dá errado de verdade, é uma dor de cabeça para resolver.
Este artigo não dá sermão — só vai passo a passo na ordem em que você deve fazer as coisas depois de se cadastrar.
Primeiro, veja esta lista de segurança
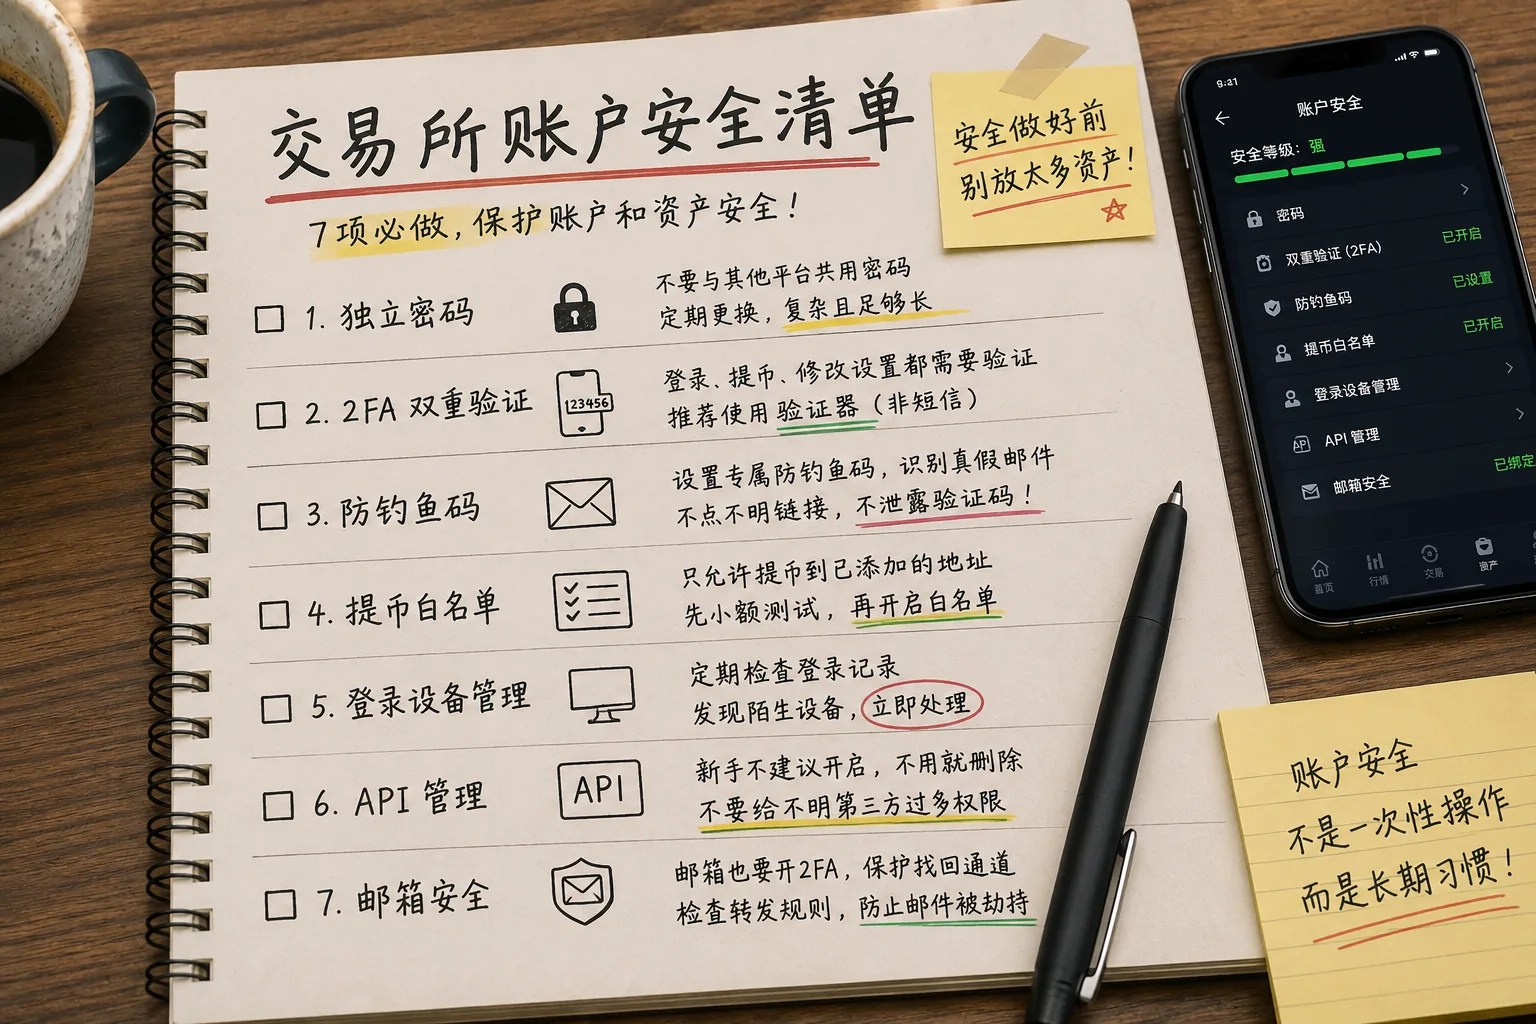
| Item | Recomendação | Erro mais comum |
|---|---|---|
| Senha única | Obrigatório | Reutilizar a mesma senha em várias plataformas |
| 2FA | Muito recomendado | Ativado mas sem fazer backup da chave |
| Código antiphishing | Recomendado | Clicar em links assim que chega um e-mail |
| Lista branca de saques | Recomendado ao ter ativos | Não configurar mesmo com ativos na conta |
| Dispositivos de login | Revisar com regularidade | Nunca olhar o histórico de logins |
| API | Iniciantes não devem tocar | Autorizar sem entender |
| Segurança do e-mail | Obrigatório | O e-mail não tem 2FA ativado |
Meu conselho é simples:
Não guarde ativos demais na conta até terminar os primeiros quatro itens.
Não é alarmismo — não faz sentido adicionar risco a você mesmo.
Deve levar cerca de 10 minutos para configurar, e os dois lugares mais fáceis de tropeçar são: reutilizar a mesma senha em várias plataformas, e ativar o 2FA sem fazer backup da chave do autenticador.
1. Troque sua senha por uma única primeiro
Não seja preguiçoso.
A senha da exchange não deve ser igual à do seu e-mail, WeChat, Telegram ou outras exchanges.
Meus requisitos são apenas três coisas:
Mais longa. Mais aleatória. Nunca reutilizada.
Não use esse tipo de senha:
| Tipo | Problema |
|---|---|
| Últimos dígitos do seu telefone | Fácil demais de adivinhar |
| Aniversário + nome | Óbvio demais |
| abc123456 | Comum demais |
| binance888 | Nome da plataforma + números, alto risco |
| A mesma em todo lugar | Um vazamento, perigo em todo lugar |
Também há uma prática que eu desaconselho com firmeza:
Anotar todas as suas senhas, a do e-mail e a chave do autenticador em texto puro nas notas do celular.
Parece cômodo, mas o risco é alto. Se você perder o celular ou sua conta na nuvem tiver problemas, ficará em uma posição muito passiva.
Se você não consegue lembrar senhas, use um gerenciador de senhas.
Mesmo sem ferramenta, faça pelo menos uma coisa:
A senha da exchange e a do e-mail devem ser diferentes.
A Binance Academy tem um artigo básico de segurança de conta que você pode usar de referência: Secure Your Binance Account in 7 Simple Steps.
2. Ative o 2FA e prefira um autenticador
2FA é autenticação de dois fatores.
A senha é uma porta; o 2FA é uma segunda porta.
Mesmo que alguém saiba sua senha, ainda precisa de um código de verificação para entrar, sacar ou mudar a configuração de segurança.
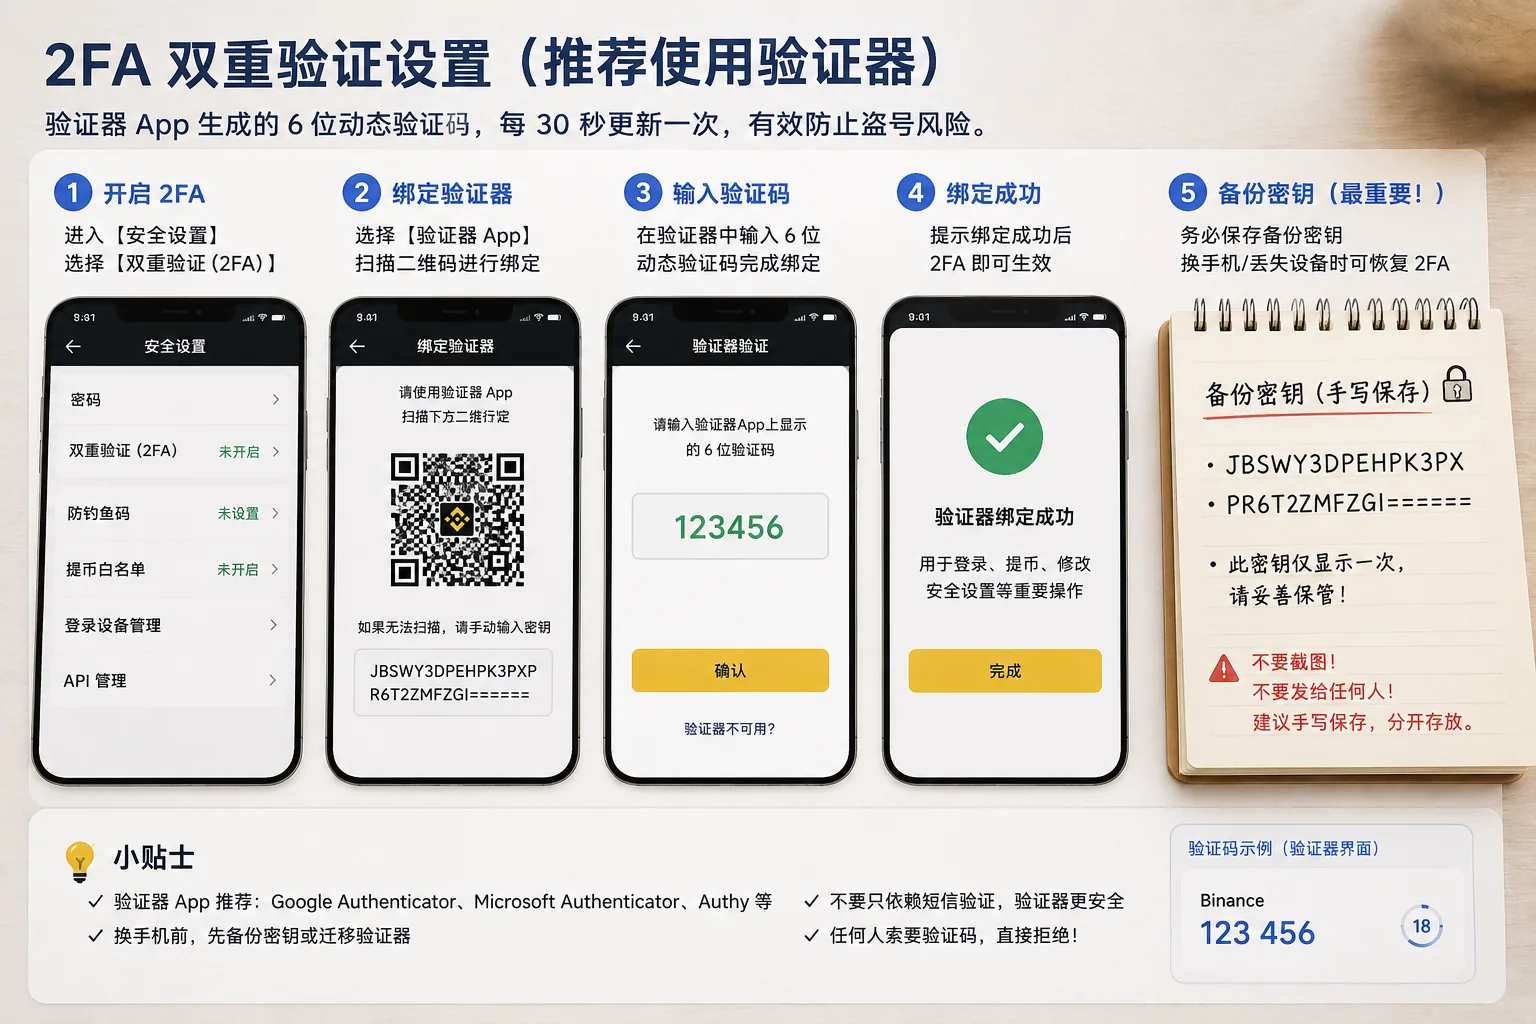
O caminho habitual é:
Central da conta
Configuração de segurança
Autenticação de dois fatores / 2FA
Vincular autenticador
Escanear o QR code
Digitar o código de verificação
Salvar a chave de backup
Na Binance, a entrada costuma ser [Conta] → [Segurança] → [Autenticação de dois fatores (2FA)] → [Google Authenticator]; no app é [Conta / Perfil] → [Segurança].
Os métodos de verificação comuns para iniciantes são:
- Código por e-mail: configuração básica, mas não dependa só dele
- Código SMS: cômodo, mas não recomendado como único método
- Google Authenticator / autenticador: a primeira opção recomendada para iniciantes
- Passkey / chave de segurança: para quem tem requisitos de segurança mais altos
Sugiro usar o Google Authenticator ou outro autenticador, não depender só do SMS.
O SMS é cômodo, mas há riscos como perder o número, atrasos do SMS e ataques de SIM-swap.[1] Sobre a autenticação multifator, você também pode ler a orientação da CISA: More Than a Password.
O passo mais importante aqui é:
Salve a chave de backup.
Muita gente só escaneia o QR code ao ativar o 2FA e pula a chave de backup.
É só quando perde, quebra ou troca o celular que percebe que o código não pode ser recuperado.
Minha abordagem é antiquada, mas prática:
Escreva a chave de backup à mão em duas cópias, guardadas separadamente.
Sem capturas de tela, sem enviar pelo WeChat, sem arquivos de texto puro na nuvem.
Ativar o 2FA não é o fim.
A chave de backup é a sua saída.
3. Configure um código antiphishing
Muitos iniciantes passam por cima do código antiphishing, mas eu acho muito útil.
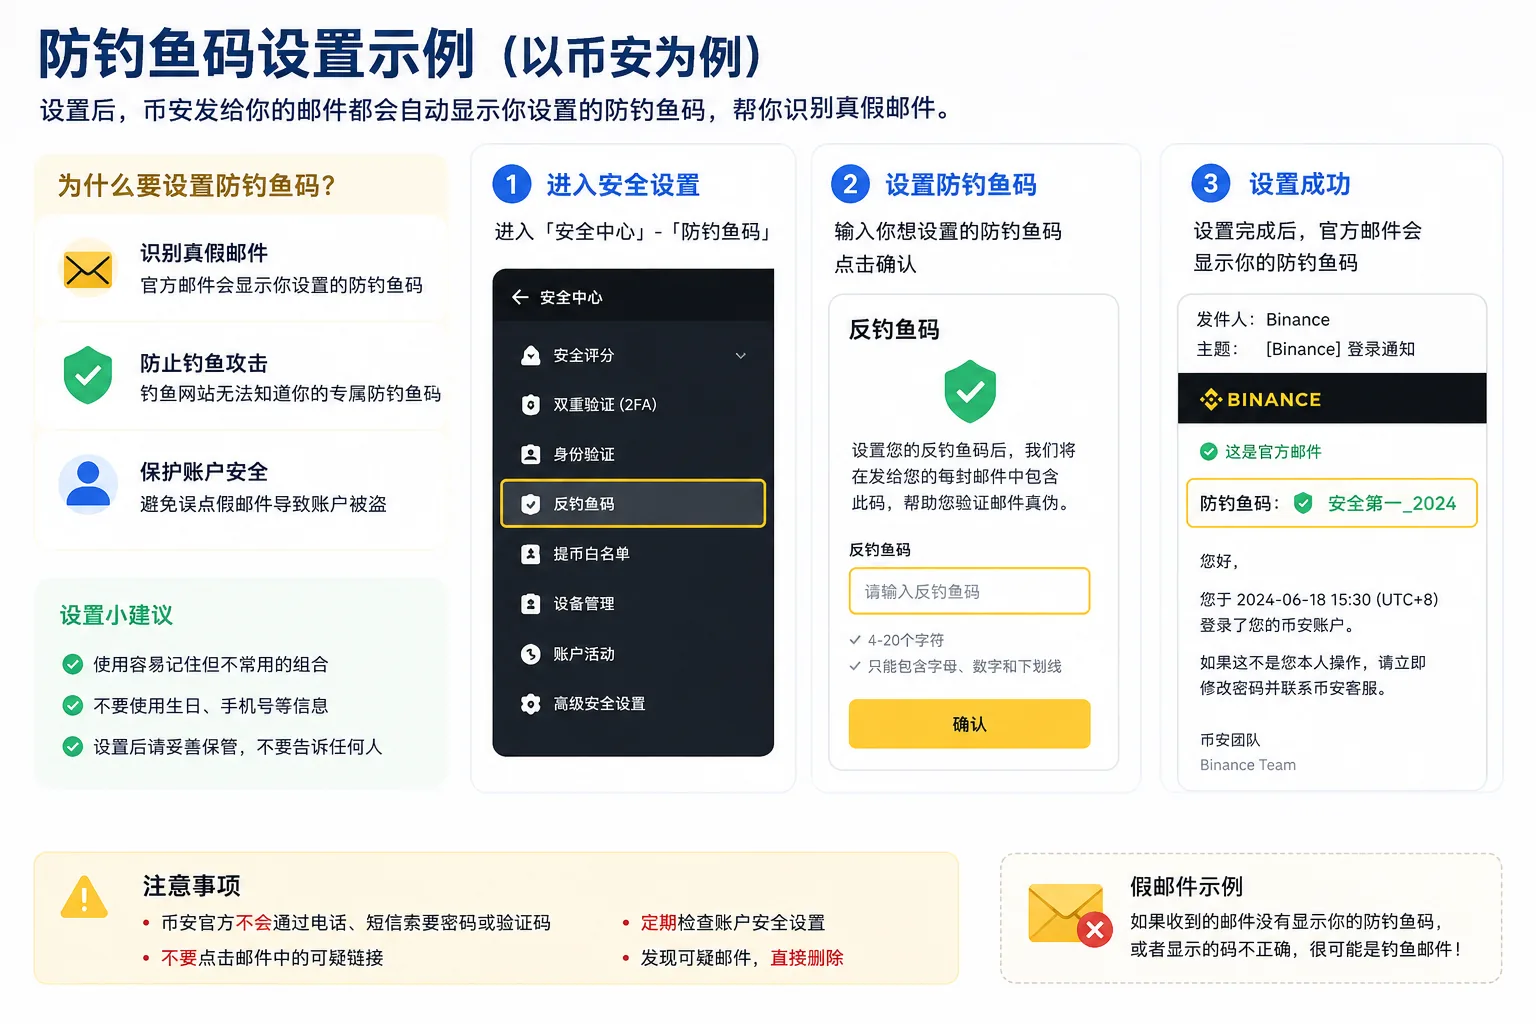
O que ele faz é simples:
Você define uma frase.
Os e-mails oficiais vão mostrar essa frase de agora em diante.
Se um e-mail não mostrar, ou mostrar errado, trate-o como suspeito.
Por exemplo:
Safe2026
OnlyMy2026
NoFakeLink
O caminho habitual é:
Central da conta
Configuração de segurança
Código antiphishing
Criar código antiphishing
Na Binance essa função se chama [Anti-Phishing Code], e em geral se recomenda uma combinação de 4–10 caracteres com letras maiúsculas, minúsculas e números.[2]
Não use nada simples demais, como:
- 123456
- password
- binance
- okx
- seu aniversário
Quando vir e-mails como estes, não se apresse em clicar:
| Conteúdo do e-mail | O que fazer |
|---|---|
| Conta anormal, verifique imediatamente | Abra o app oficial e revise você mesmo |
| Função de saque congelada | Revise primeiro as notificações do app |
| Re-KYC necessário | Entre na central da conta e confirme você mesmo |
| Suporte pedindo seu código de verificação | Recuse na hora |
| Pedindo sua frase-semente | Risco extremamente alto |
Lembre de uma linha:
Quanto mais o e-mail te apressa, te assusta ou te empurra a clicar em um link agora, menos você deve se apressar.
A explicação oficial do código antiphishing está aqui: What Is an Anti-Phishing Code and How to Set It up.
4. Uma vez que você tem ativos, configure a lista branca de saques
A lista branca de saques é ótima para iniciantes.
O que ela faz:
A conta só pode sacar para endereços que você adicionou com antecedência.[3]
Mesmo que a conta tenha um problema, isso adiciona uma barreira a mais contra saques para um endereço desconhecido.
Caminho comum:
Ativos
Sacar
Gestão de endereços
Adicionar endereço
Escolher moeda e rede
Digitar o endereço da wallet
Ativar lista branca
Na Binance, a entrada costuma ser [Central do usuário] → [Gestão de endereços de saque] (web), ou [Meu] → [Segurança] → [Gestão de endereços de saque] no app.
Para a configuração de saques da Binance, consulte: How to Manage Withdrawal Settings for My Binance Account.
Há dois lugares onde é mais fácil errar.
Primeiro, não copie o endereço errado.
Não olhe só os primeiros e últimos caracteres — verifique também o meio.
Se você não entende endereços de wallet, leia primeiro: O que é uma wallet de cripto? Endereços de wallet, frases-semente e segurança de ativos.
Segundo, não escolha a rede errada.
Ativos como USDT e USDC podem operar em muitas redes:
- ERC20
- TRC20
- BEP20
- Solana
- Polygon
- Arbitrum
- Base
Não escolha uma só porque a taxa é barata.
Se você escolher a rede errada, algumas dão para recuperar, outras são uma dor de cabeça, e outras podem se perder para sempre.
Se você não tem certeza das diferenças entre redes, leia: Dá para recuperar uma transferência na chain errada? Redes de saque e endereços de wallet.
Meu costume é:
- Adicionar primeiro o endereço comum
- Confirmar a moeda e a rede
- Testar com uma quantia pequena
- Salvar o endereço quando chegar
- Depois ativar a lista branca
Não se exiba no seu primeiro saque.
O teste com uma quantia pequena é um passo que você não pode pular.
Sobre guardar ativos na exchange ou em uma wallet, leia: Onde guardar o USDT que você comprou na Binance/OKX? Na exchange ou sacar para uma wallet.
5. Revise seu histórico de dispositivos com regularidade
Muita gente nunca olha o histórico de login.
Mas essa parte importa.
O caminho habitual é:
Central da conta
Configuração de segurança
Gestão de dispositivos / Histórico de logins
Na web da Binance costuma ficar em [Gestão de dispositivos] no fim da [Central do usuário].
Concentre-se nisto:
- Algum celular ou computador desconhecido
- Se a região de login é uma que você usa normalmente
- Algum login anormal no meio da noite
- Se o IP claramente não bate
- Se os ajustes de segurança foram alterados
Se algo parecer errado, aja diretamente:
- Saia de todos os dispositivos
- Troque a senha da exchange
- Troque a senha do e-mail
- Revise o 2FA
- Revise os endereços de saque e a lista branca
- Revise a API
- Fale com o suporte pelo app oficial ou pelo site
Não confie em "atendentes de suporte" que te escrevem primeiro pelo Telegram, grupos de WeChat ou comentários.
O suporte de verdade nunca vai pedir sua senha, código de verificação ou frase-semente.
6. Iniciantes não devem tocar na API
A maioria dos iniciantes não precisa da API.
Ela serve principalmente para ferramentas de trading quantitativo, ferramentas de terceiros e programas de automação.
Se você não entende, não ative.
Sobretudo não dê estas permissões a ferramentas desconhecidas:
- Ler conta
- Permissão de trading
- Permissão de saque
A mais perigosa é a permissão de saque.
O caminho de revisão costuma ser:
Central da conta
Gestão de API
Se houver uma API que você não reconhece, apague diretamente.
Se você ativou uma antes, mas não usa mais, apague também.
7. Reforce também seu e-mail
Não proteja só a conta da exchange — o e-mail importa igual.
Alertas de login, redefinição de senha, confirmações de saque e avisos de segurança dependem muito do e-mail.
Faça isto com seu e-mail:
- A senha do e-mail não deve coincidir com a da exchange
- Ative o 2FA também no e-mail
- Mantenha um e-mail de backup utilizável a longo prazo
- Limpe os dispositivos de login com regularidade
- Revise regras de encaminhamento automático desconhecidas
Preste atenção especial ao encaminhamento automático.
Alguns e-mails são manipulados — o atacante não troca a senha na hora, mas encaminha em segredo seus e-mails da exchange.
Esses detalhes são fáceis de passar despercebidos para iniciantes.
Minha ordem real de configuração
Para uma conta de exchange recém-cadastrada, geralmente sigo esta ordem:
| Ordem | Ação |
|---|---|
| 1 | Trocar para uma senha única |
| 2 | Ativar 2FA no e-mail |
| 3 | Ativar 2FA na exchange |
| 4 | Salvar a chave de backup do autenticador |
| 5 | Configurar o código antiphishing |
| 6 | Revisar os dispositivos de login |
| 7 | Apagar APIs desnecessárias |
| 8 | Adicionar um endereço de saque comum |
| 9 | Testar um saque pequeno |
| 10 | Ativar a lista branca de saques |
Você não precisa mexer nessas coisas todo dia, mas configure bem desde o início.
Os erros mais fáceis de cometer
| Cenário | A ação correta |
|---|---|
| Recebeu um e-mail de "conta anormal" e clicou no link | Abra o app oficial e revise você mesmo |
| Alguém em um grupo diz ser suporte | Não acredite, vá pelo canal oficial |
| Escolher a rede de saque só pela taxa | Confirme o endereço e a rede primeiro |
| Não migrou o 2FA antes de trocar de celular | Faça backup antes de trocar de celular |
| Colocou ativos demais no primeiro saque | Teste com uma quantia pequena primeiro |
| Deu seu código de verificação a alguém | Não dê a ninguém, nunca |
| Baixou um instalador que alguém enviou | Use só o site oficial ou a loja de apps |
A maioria dos problemas de segurança não é por tecnologia complexa demais.
Mais frequentemente, é gente se apressando e pegando atalhos, pulando as verificações mais básicas.
Leituras relacionadas
- Conta da Binance hackeada? Recuperação em 4 passos + 5 causas
- Como prevenir roubo de wallet? Frases-semente, transferências na chain errada e riscos de aprovação
- O que é uma cold wallet? Como guardar sua frase-semente com mais segurança
FAQ: Perguntas frequentes sobre segurança de contas de exchange
1. Eu realmente preciso de 2FA em uma exchange?
Muito recomendado, sobretudo quando a conta já tem ativos.
Depender só da senha é arriscado demais. Com o 2FA ativo, entrar, sacar e mudar a configuração de segurança ganham uma confirmação extra.
No mínimo, iniciantes devem ativar um autenticador — não dependa só do SMS.
2. O que faço com o Google Authenticator ao trocar de celular?
Migre com antecedência enquanto o celular velho ainda funciona.
A ordem é:
- Abra o autenticador no celular velho
- Exporte as contas
- Importe no celular novo
- Teste o código de verificação
- Uma vez confirmado que funciona, cuide do celular velho
Também guarde bem a chave de backup.
Caso contrário, você terá que passar pelo processo de apelação da plataforma, que é uma dor de cabeça.
3. Para que serve o código antiphishing?
Principalmente para te ajudar a distinguir e-mails oficiais reais de falsos.
Os e-mails oficiais vão mostrar o código antiphishing que você configurou.
Se faltar ou estiver errado, não clique em nenhum link.
Tenha cuidado especial com e-mails sobre "conta anormal, saque congelado, re-KYC, melhoria de segurança".
4. Devo ativar a lista branca de saques?
Se a conta tem ativos que você planeja manter a longo prazo, sim.
Mas antes de ativar, confirme que o endereço e a rede estão corretos.
Ao adicionar um endereço pela primeira vez, teste com uma quantia pequena primeiro.
5. O que é melhor, verificação por SMS ou Google Authenticator?
Em geral, um autenticador é melhor como 2FA principal.
O SMS é cômodo, mas você pode encontrar atrasos, perder o número ou sofrer riscos de SIM-swap.
Seja qual usar, nunca dê o código de verificação a ninguém.
6. O que faço se receber um e-mail de "conta anormal" da exchange?
Não clique no link primeiro.
Abra o app oficial você mesmo, entre na central da conta e revise se há mesmo um alerta de segurança.
Não entre na conta por links em e-mails, SMS, Telegram ou grupos de WeChat.
7. O que faço se hackearem minha conta da exchange?
Faça isto primeiro, imediatamente:
- Troque a senha da exchange
- Troque a senha do e-mail
- Saia de todos os dispositivos
- Revise o 2FA
- Revise os endereços de saque e a lista branca
- Revise a API
- Fale com o suporte pelo app oficial ou pelo site
Não confie em "atendentes de suporte" que te escrevem.
8. Depois de configurar a segurança, preciso revisar com regularidade?
Sim.
Sugiro revisar a cada um ou dois meses:
- Dispositivos de login
- IP de login
- Endereços de saque
- Permissões de API
- Segurança do e-mail
- Código antiphishing
- Se o 2FA está funcionando
Após trocar de celular, e-mail ou computador, revise de novo.
9. Se a conta da exchange é segura, ainda preciso de uma wallet?
Depende de como você usa.
Exchanges são boas para se cadastrar, converter, P2P e operações básicas.
Wallets são melhores para gerenciar ativos on-chain você mesmo, mas trazem riscos de frase-semente, chave privada, aprovações e sites falsos.
Não simplifique para "wallets são sempre mais seguras que exchanges".
Mais exatamente:
Exchanges e wallets têm riscos diferentes. Primeiro entenda o que você está usando de fato, e depois decida onde colocar seus ativos.
Antes de usar uma wallet on-chain, leia: O que é uma frase-semente? Por que ninguém pode te ajudar a recuperar ativos se você a perder.
Logo depois de se cadastrar, não se apresse em depositar ativos.
Primeiro termine o básico de senha, 2FA, código antiphishing e lista branca.
Essas coisas não têm presença no dia a dia, mas quando algo dá errado de verdade, te poupam muita dor de cabeça.
Até você entender a segurança da conta, não coloque ativos demais dentro.
O mais assustador em cripto não é ser lento — é pegar atalhos.
Notas de verificação de dados
Os dados-chave deste artigo foram verificados em 2026-10-16 contra os documentos oficiais da Binance e a orientação de segurança da CISA, ponto a ponto:
- Método de verificação 2FA: os códigos SMS trazem riscos de perder o número, atrasos do SMS e ataques de SIM-swap; prefira usar um autenticador. Fonte: CISA "More Than a Password".
- Código antiphishing: o Anti-Phishing Code da Binance se recomenda como uma combinação de 4–10 caracteres com letras maiúsculas, minúsculas e números. Fonte: Binance oficial "What Is an Anti-Phishing Code".
- Lista branca de saques: uma vez ativada, a conta só pode sacar para endereços adicionados com antecedência. Fonte: Binance oficial "How to Manage Withdrawal Settings".
Nota do autor
Este artigo se baseia na experiência prática da equipe editorial da CoinTrailHub, com foco em segurança de conta e erros de iniciantes. Não é aconselhamento de investimento e não representa a opinião oficial de nenhuma exchange.
As funções do backend, os nomes dos botões e as regras de segurança da exchange podem mudar com as atualizações — consulte as páginas oficiais da plataforma antes de agir.
- CISA — More Than a PasswordRiscos de MFA e códigos de verificação por SMS
- Binance oficial — What Is an Anti-Phishing CodeRegras de configuração do código antiphishing
- Binance oficial — How to Manage Withdrawal SettingsLista branca de saques e configuração de saques
- 2026-10-16AtualizaçãoAdicionados os sobrescritos de cadeia de evidência e as Notas de verificação de dados; atualizada a data de verificação.
Veja aPolítica editorial e o processo de correção naPolítica de correções.
A equipe editorial da CoinTrailHub foca em educação cripto para iniciantes, segurança em exchanges e riscos do trading P2P. Este artigo é compilado a partir de fontes oficiais e dados públicos, com revisão humana; busca precisão, mas não é recomendação de investimento.
Última atualização:2026-07-10 · Conteúdo revisado por humanos · Saiba mais
© 2026 CoinTrailHub · Conteúdo original. É proibida a reprodução ou reescrita sem autorização.