
Lista de seguridad de cuenta de Binance/OKX: cómo activar 2FA, código antifraude y lista blanca de retiros (2026)
Tabla de contenido

Beneficios para nuevos en Binance
20% de reembolso en comisiones
Registro oficial de Binance. Completa la verificación de identidad (KYC) para operar y retirar.
Después de registrarte en un exchange, el primer instinto de la mayoría es mirar el mercado y pensar el siguiente movimiento.
Te sugiero que pares un momento.
La cuenta acaba de crearse — no te apresures a meter activos todavía. Termina primero la configuración de seguridad.
Este artículo es para principiantes en exchanges centralizados como Binance, OKX y Bitget. Se usa Binance como ejemplo principal; las entradas y la lógica en OKX y Bitget son básicamente las mismas, solo los nombres de los botones pueden variar un poco. Lo esencial es: contraseña, 2FA, código antifraude, lista blanca de retiros, dispositivos de inicio de sesión, API y seguridad del correo.
Si aún no terminas el registro, lee primero:
- Cómo registrarse en Binance (2026)
- KYC de Binance: cómo verificar tu identidad — tiempos de revisión, motivos de rechazo y soluciones (2026)
Los errores más comunes que he visto son en realidad muy básicos:
Usar la misma contraseña en varias plataformas, activar 2FA sin respaldar la clave, hacer clic en enlaces apenas llega un correo, y no restringir las direcciones de retiro. Parece que no pasa nada en el día a día, pero cuando algo sale mal de verdad, es un lío arreglarlo.
Este artículo no da sermones — solo va paso a paso en el orden en que deberías hacer las cosas después de registrarte.
Primero, mira esta lista de seguridad
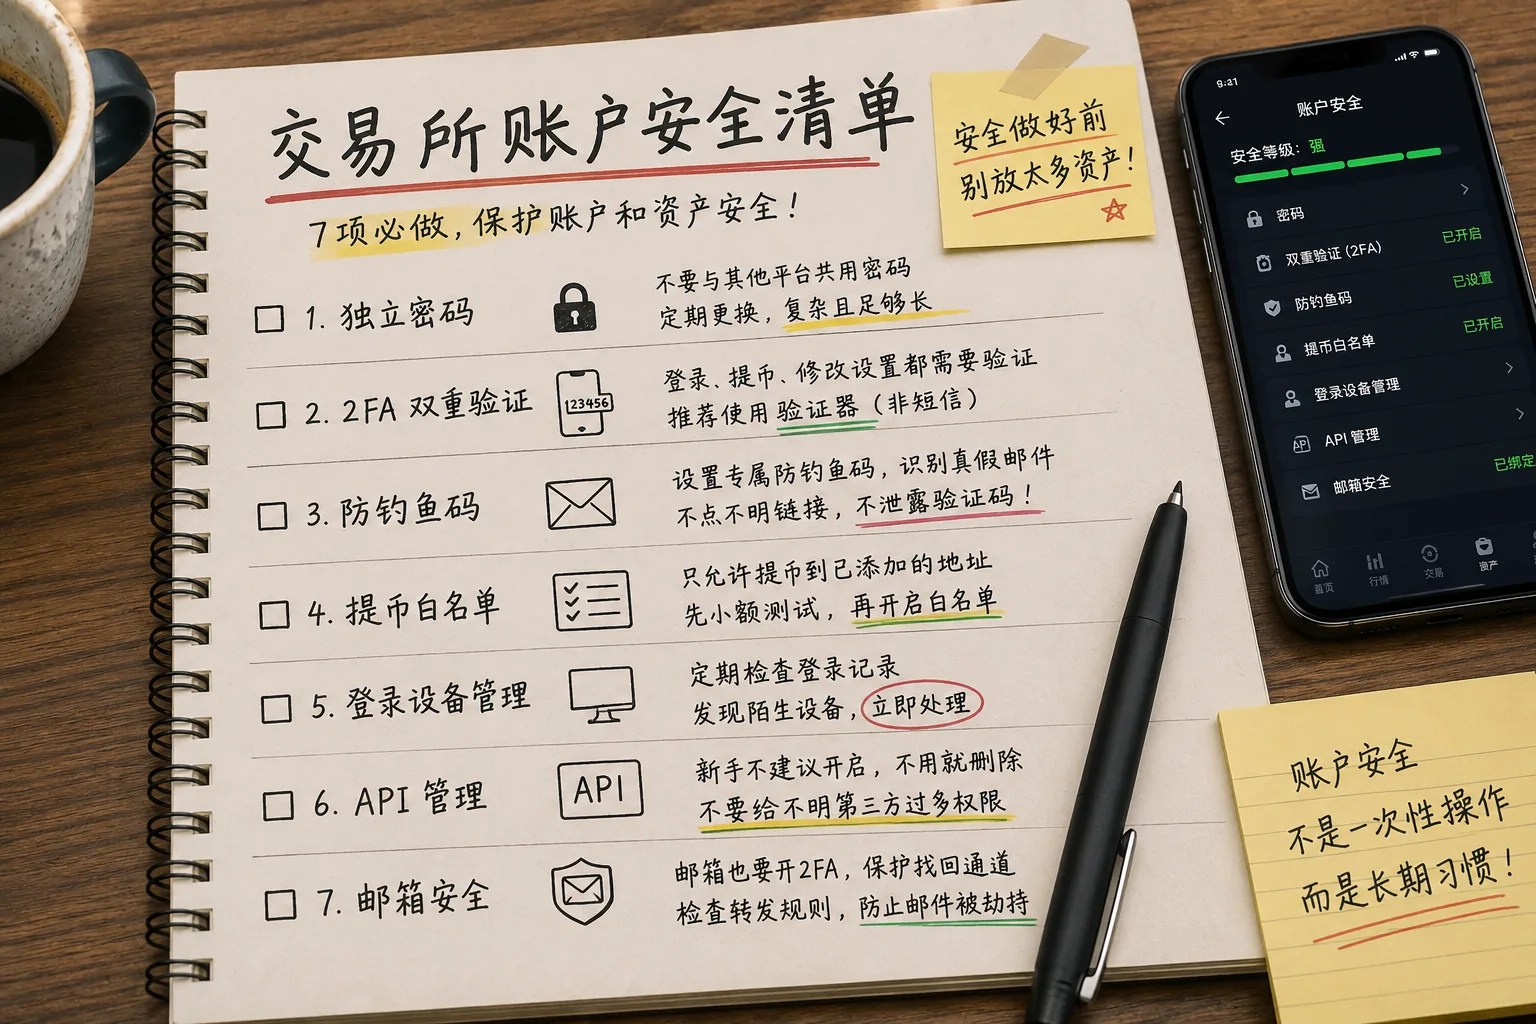
| Elemento | Recomendación | Error más común |
|---|---|---|
| Contraseña única | Obligatorio | Reutilizar la misma contraseña en varias plataformas |
| 2FA | Muy recomendado | Activado pero sin respaldar la clave |
| Código antifraude | Recomendado | Hacer clic en enlaces apenas llega un correo |
| Lista blanca de retiros | Recomendado al tener activos | No configurarla aun con activos en la cuenta |
| Dispositivos de inicio | Revisar con regularidad | Nunca mirar el historial de inicios |
| API | Los principiantes no deben tocarla | Autorizarla sin entenderla |
| Seguridad del correo | Obligatorio | El correo no tiene 2FA activado |
Mi consejo es simple:
No guardes demasiados activos en la cuenta hasta que termines los primeros cuatro puntos.
No es alarmismo — no hace falta añadirte riesgo.
Debería tomar unos 10 minutos configurarlo, y los dos lugares más fáciles de tropezar son: reutilizar la misma contraseña en varias plataformas, y activar 2FA sin respaldar la clave del autenticador.
1. Cambia tu contraseña a una única primero
No seas perezoso.
La contraseña del exchange no debe ser igual a la de tu correo, WeChat, Telegram u otros exchanges.
Mis requisitos son solo tres cosas:
Más larga. Más aleatoria. Nunca reutilizada.
No uses este tipo de contraseñas:
| Tipo | Problema |
|---|---|
| Últimos dígitos de tu teléfono | Demasiado fácil de adivinar |
| Cumpleaños + nombre | Demasiado obvio |
| abc123456 | Demasiado común |
| binance888 | Nombre de plataforma + números, alto riesgo |
| La misma en todas partes | Una filtración, peligro en todas partes |
También hay una práctica que desaconsejo con firmeza:
Anotar todas tus contraseñas, la del correo y la clave del autenticador en texto plano en las notas del teléfono.
Parece cómodo, pero el riesgo es alto. Si pierdes el teléfono o tu cuenta de la nube tiene problemas, quedarás en una posición muy pasiva.
Si no puedes recordar contraseñas, usa un gestor de contraseñas.
Aun sin herramienta, haz al menos una cosa:
La contraseña del exchange y la del correo deben ser diferentes.
Binance Academy tiene un artículo básico de seguridad de cuenta que puedes usar de referencia: Secure Your Binance Account in 7 Simple Steps.
2. Activa 2FA y prefiere un autenticador
2FA es autenticación de dos factores.
La contraseña es una puerta; el 2FA es una segunda puerta.
Aunque alguien sepa tu contraseña, aún necesita un código de verificación para iniciar sesión, retirar o cambiar la configuración de seguridad.
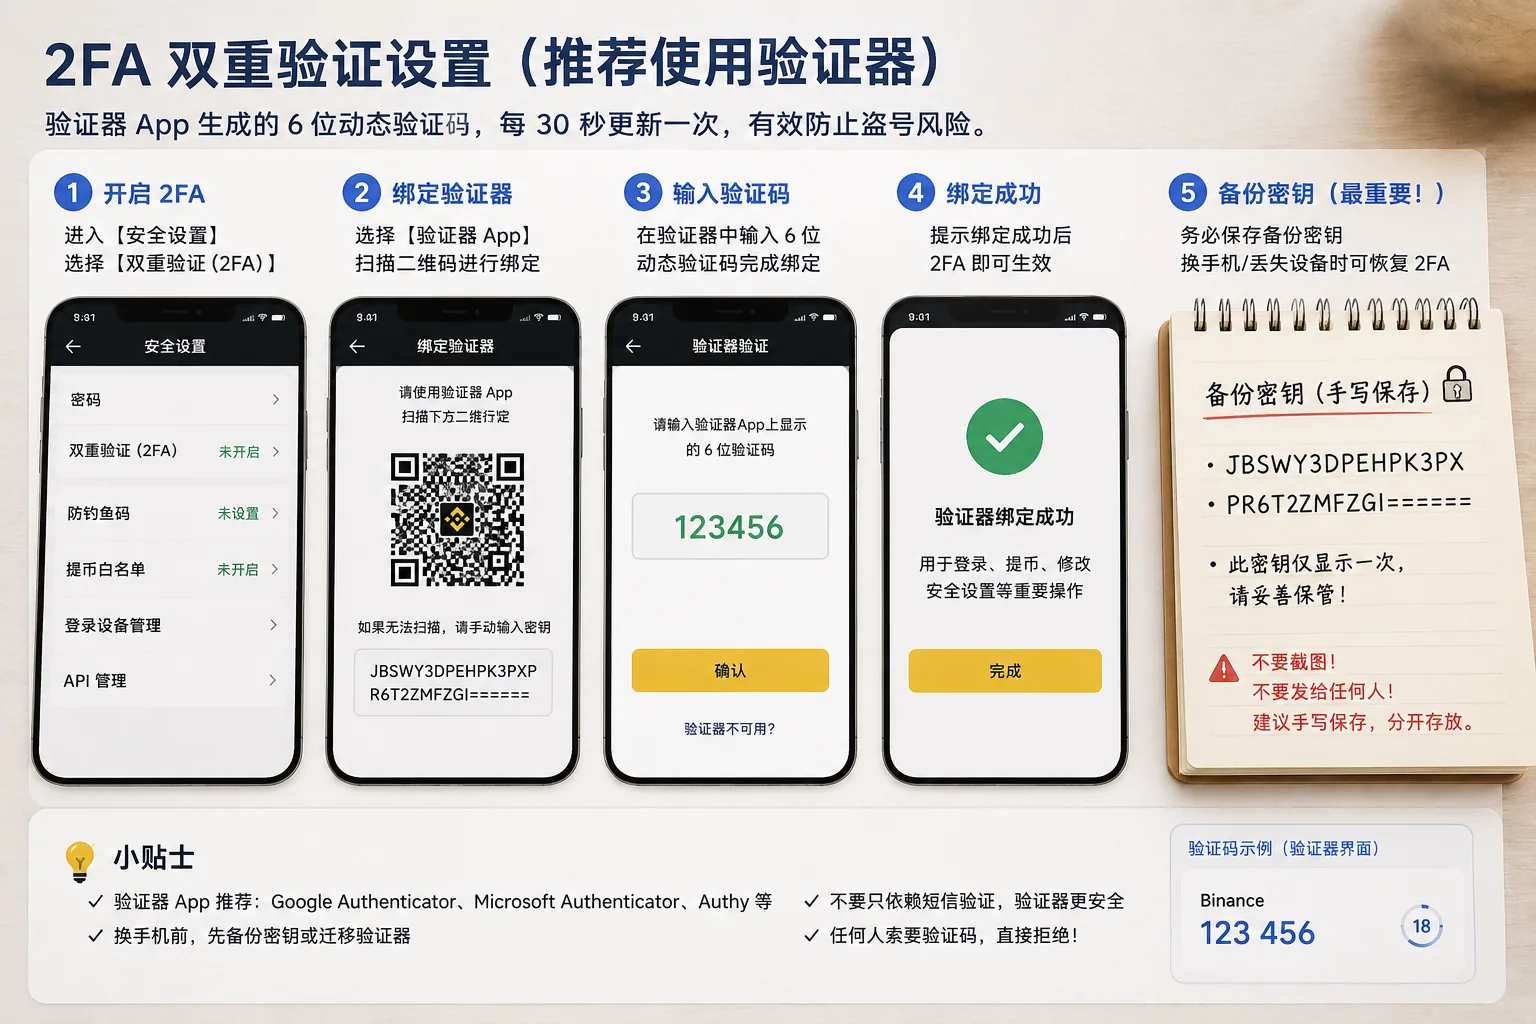
La ruta habitual es:
Centro de cuenta
Configuración de seguridad
Autenticación de dos factores / 2FA
Vincular autenticador
Escanear el QR
Ingresar el código de verificación
Guardar la clave de respaldo
En Binance, la entrada suele ser [Cuenta] → [Seguridad] → [Autenticación de dos factores (2FA)] → [Google Authenticator]; en la app es [Cuenta / Perfil] → [Seguridad].
Los métodos de verificación comunes para principiantes son:
- Código por correo: configuración básica, pero no dependas solo de él
- Código SMS: cómodo, pero no recomendado como único método
- Google Authenticator / autenticador: la primera opción recomendada para principiantes
- Passkey / clave de seguridad: para quienes tienen requisitos de seguridad más altos
Sugiero usar Google Authenticator u otro autenticador, no depender solo del SMS.
El SMS es cómodo, pero hay riesgos como perder el número, retrasos del SMS y ataques de SIM-swap.[1] Sobre la autenticación multifactor, también puedes leer la guía de CISA: More Than a Password.
El paso más importante aquí es:
Guarda la clave de respaldo.
Mucha gente solo escanea el QR al activar 2FA y se salta la clave de respaldo.
Es solo cuando pierden, rompen o cambian el teléfono que se dan cuenta de que el código no se puede recuperar.
Mi enfoque es anticuado pero práctico:
Escribe la clave de respaldo a mano en dos copias, guardadas por separado.
Sin capturas de pantalla, sin enviarla por WeChat, sin archivos de texto plano en la nube.
Activar 2FA no es el final.
La clave de respaldo es tu salida.
3. Configura un código antifraude
Muchos principiantes pasan por alto el código antifraude, pero a mí me parece muy útil.
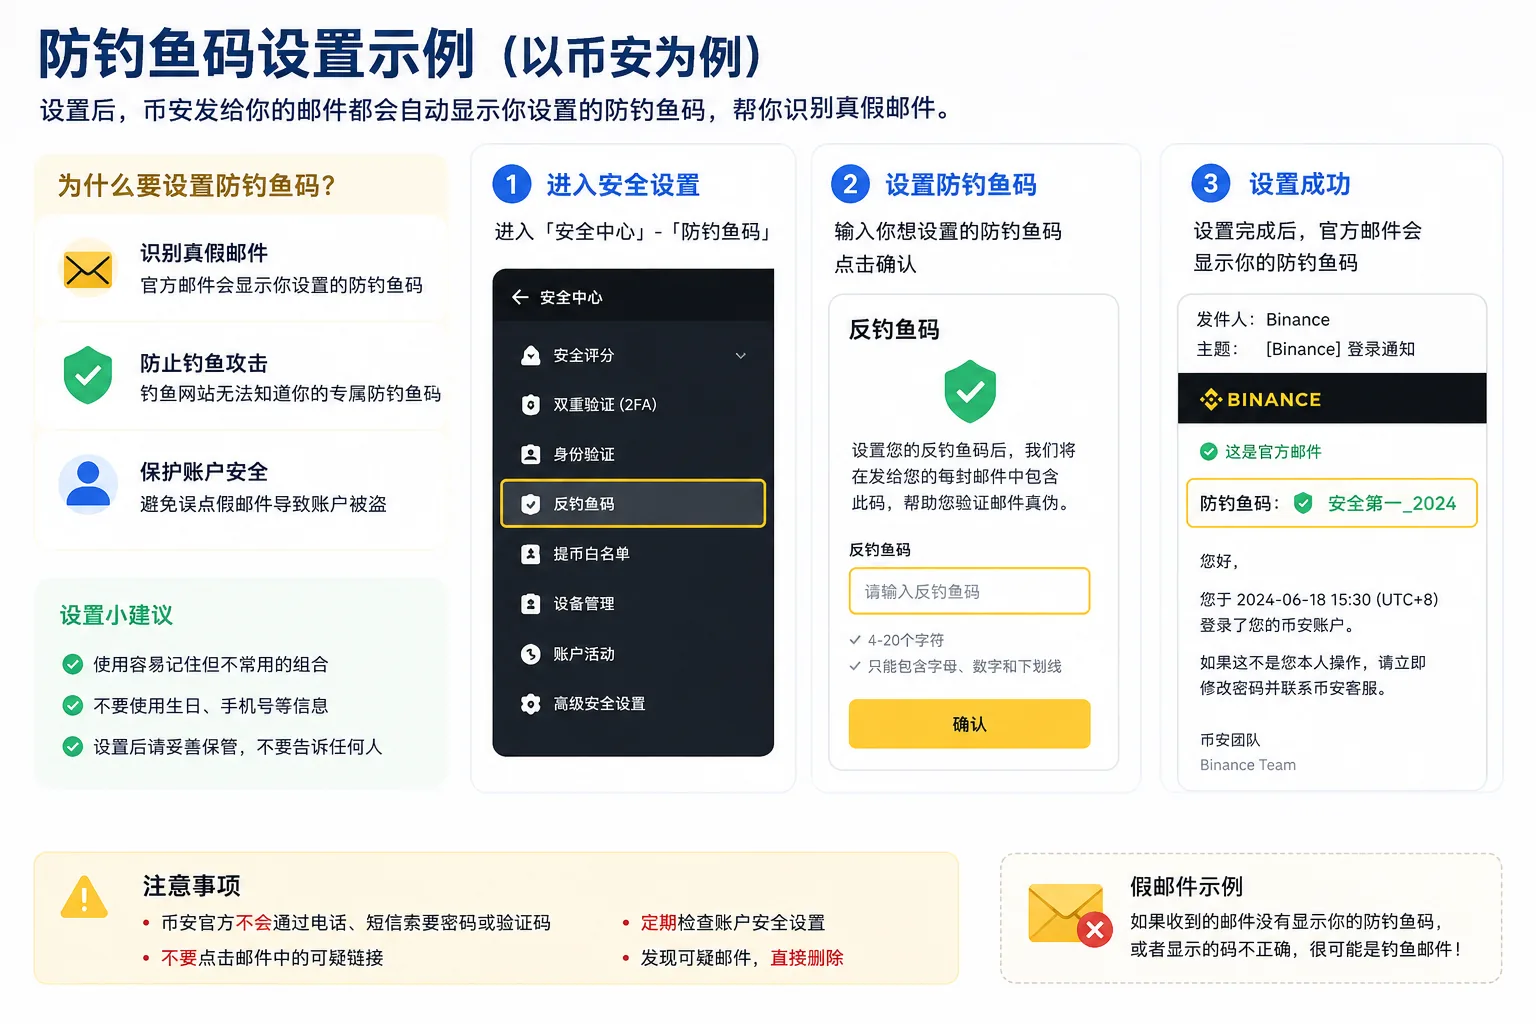
Lo que hace es simple:
Tú defines una frase.
Los correos oficiales mostrarán esa frase de ahora en adelante.
Si un correo no la muestra, o la muestra mal, trátalo como sospechoso.
Por ejemplo:
Safe2026
OnlyMy2026
NoFakeLink
La ruta habitual es:
Centro de cuenta
Configuración de seguridad
Código antifraude
Crear código antifraude
En Binance esta función se llama [Anti-Phishing Code], y en general se recomienda una combinación de 4–10 caracteres con mayúsculas, minúsculas y números.[2]
No uses nada demasiado simple, como:
- 123456
- password
- binance
- okx
- tu cumpleaños
Cuando veas correos como estos, no te apresures a hacer clic:
| Contenido del correo | Qué hacer |
|---|---|
| Cuenta anormal, verifica de inmediato | Abre la app oficial y revisa tú mismo |
| Función de retiro congelada | Revisa primero las notificaciones de la app |
| Re-KYC requerido | Entra al centro de cuenta y confirma tú mismo |
| Soporte pidiendo tu código de verificación | Rechaza de plano |
| Pidiéndote tu frase semilla | Riesgo extremadamente alto |
Recuerda una línea:
Cuanto más te apure, te asuste o te empuje a hacer clic en un enlace, menos debes apresurarte.
La explicación oficial del código antifraude está aquí: What Is an Anti-Phishing Code and How to Set It up.
4. Una vez que tienes activos, configura la lista blanca de retiros
La lista blanca de retiros es genial para principiantes.
Lo que hace:
La cuenta solo puede retirar a direcciones que hayas añadido de antemano.[3]
Aunque la cuenta tenga un problema, esto añade una barrera más contra retiros a una dirección desconocida.
Ruta común:
Activos
Retirar
Gestión de direcciones
Añadir dirección
Elegir moneda y red
Ingresar la dirección de wallet
Activar lista blanca
En Binance, la entrada suele ser [Centro de usuario] → [Gestión de direcciones de retiro] (web), o [Mi] → [Seguridad] → [Gestión de direcciones de retiro] en la app.
Para la configuración de retiros de Binance, consulta: How to Manage Withdrawal Settings for My Binance Account.
Hay dos lugares donde es más fácil equivocarse.
Primero, no copies mal la dirección.
No mires solo los primeros y últimos caracteres — verifica también el medio.
Si no entiendes las direcciones de wallet, lee primero: ¿Qué es una wallet de cripto? Direcciones de wallet, frases semilla y seguridad de activos.
Segundo, no elijas la red equivocada.
Activos como USDT y USDC pueden operar en muchas redes:
- ERC20
- TRC20
- BEP20
- Solana
- Polygon
- Arbitrum
- Base
No elijas una solo porque la comisión es barata.
Si eliges la red equivocada, algunas se pueden recuperar, otras son un lío, y otras pueden perderse para siempre.
Si no estás seguro de las diferencias entre redes, lee: ¿Se puede recuperar una transferencia a la cadena equivocada? Redes de retiro y direcciones de wallet.
Mi costumbre es:
- Añadir primero la dirección común
- Confirmar la moneda y la red
- Probar con una cantidad pequeña
- Guardar la dirección cuando llegue
- Luego activar la lista blanca
No presumas en tu primer retiro.
La prueba con una cantidad pequeña es un paso que no puedes saltar.
Sobre si guardar activos en el exchange o en una wallet, lee: ¿Dónde guardar el USDT que compraste en Binance/OKX? En el exchange o retirar a una wallet.
5. Revisa tu historial de dispositivos con regularidad
Mucha gente nunca mira su historial de inicio de sesión.
Pero esta parte importa.
La ruta habitual es:
Centro de cuenta
Configuración de seguridad
Gestión de dispositivos / Historial de inicios
En la web de Binance suele estar en [Gestión de dispositivos] al final del [Centro de usuario].
Concéntrate en esto:
- Algún teléfono o computadora desconocida
- Si la región de inicio es una que usas normalmente
- Algún inicio anormal a mitad de la noche
- Si la IP claramente no coincide
- Si se cambiaron los ajustes de seguridad
Si algo parece mal, actúa directamente:
- Cierra sesión en todos los dispositivos
- Cambia la contraseña del exchange
- Cambia la contraseña del correo
- Revisa el 2FA
- Revisa las direcciones de retiro y la lista blanca
- Revisa la API
- Contacta soporte por la app oficial o la web
No confíes en "personal de soporte" que te escribe primero por Telegram, grupos de WeChat o comentarios.
El soporte real nunca te pedirá tu contraseña, código de verificación o frase semilla.
6. Los principiantes no deben tocar la API
La mayoría de los principiantes no necesitan la API.
Sirve sobre todo para herramientas de trading cuantitativo, herramientas de terceros y programas de automatización.
Si no la entiendes, no la actives.
Sobre todo no des estos permisos a herramientas desconocidas:
- Leer cuenta
- Permiso de trading
- Permiso de retiro
El más peligroso es el permiso de retiro.
La ruta de revisión suele ser:
Centro de cuenta
Gestión de API
Si hay una API que no reconoces, elimínala directamente.
Si activaste una antes pero ya no la usas, elimínala también.
7. Refuerza también tu correo
No protejas solo la cuenta del exchange — el correo importa igual.
Las alertas de inicio, el restablecimiento de contraseña, las confirmaciones de retiro y los avisos de seguridad dependen mucho del correo.
Haz esto con tu correo:
- La contraseña del correo no debe coincidir con la del exchange
- Activa 2FA también en el correo
- Mantén un correo de respaldo utilizable a largo plazo
- Limpia los dispositivos de inicio con regularidad
- Revisa reglas de reenvío automático desconocidas
Presta especial atención al reenvío automático.
Algunos correos son manipulados — el atacante no cambia la contraseña de inmediato, sino que reenvía en secreto tus correos del exchange.
Estos detalles son fáciles de pasar por alto para principiantes.
Mi orden real de configuración
Para una cuenta de exchange recién registrada, generalmente sigo este orden:
| Orden | Acción |
|---|---|
| 1 | Cambiar a una contraseña única |
| 2 | Activar 2FA en el correo |
| 3 | Activar 2FA en el exchange |
| 4 | Guardar la clave de respaldo del autenticador |
| 5 | Configurar el código antifraude |
| 6 | Revisar los dispositivos de inicio |
| 7 | Eliminar APIs innecesarias |
| 8 | Añadir una dirección de retiro común |
| 9 | Probar un retiro pequeño |
| 10 | Activar la lista blanca de retiros |
No necesitas tocar estas cosas a diario, pero configúralas bien desde el principio.
Los errores más fáciles de cometer
| Escenario | La acción correcta |
|---|---|
| Recibiste un correo de "cuenta anormal" y hiciste clic | Abre la app oficial y revisa tú mismo |
| Alguien en un grupo dice ser soporte | No lo creas, ve por el canal oficial |
| Elegir la red de retiro solo por la comisión | Confirma la dirección y la red primero |
| No migraste el 2FA antes de cambiar de teléfono | Haz respaldo antes de cambiar de teléfono |
| Pusiste demasiados activos en el primer retiro | Prueba con una cantidad pequeña primero |
| Le diste tu código de verificación a alguien | No se lo des a nadie, nunca |
| Descargaste un instalador que alguien envió | Usa solo el sitio oficial o la tienda de apps |
La mayoría de los problemas de seguridad no son por tecnología demasiado compleja.
Más a menudo, es la gente apurándose y tomando atajos, saltándose las comprobaciones más básicas.
Lecturas relacionadas
- ¿Te hackearon la cuenta de Binance? Recuperación en 4 pasos + 5 causas
- ¿Cómo prevenir el robo de wallet? Frases semilla, transferencias a la cadena equivocada y riesgos de aprobación
- ¿Qué es una cold wallet? Cómo guardar tu frase semilla de forma más segura
FAQ: Preguntas frecuentes sobre seguridad de cuentas de exchange
1. ¿Realmente necesito 2FA en un exchange?
Muy recomendado, sobre todo cuando la cuenta ya tiene activos.
Depender solo de la contraseña es demasiado arriesgado. Con 2FA activo, iniciar sesión, retirar y cambiar la configuración de seguridad obtienen una confirmación extra.
Como mínimo, los principiantes deben activar un autenticador — no dependas solo del SMS.
2. ¿Qué hago con Google Authenticator al cambiar de teléfono?
Migra con anticipación mientras el teléfono viejo aún funciona.
El orden es:
- Abre el autenticador en el teléfono viejo
- Exporta las cuentas
- Importa en el teléfono nuevo
- Prueba el código de verificación
- Una vez confirmado que funciona, ocúpate del teléfono viejo
También guarda bien la clave de respaldo.
De lo contrario, tendrás que pasar por el proceso de apelación de la plataforma, que es un lío.
3. ¿Para qué sirve el código antifraude?
Principalmente te ayuda a distinguir correos oficiales reales de falsos.
Los correos oficiales mostrarán el código antifraude que configuraste.
Si falta o es incorrecto, no hagas clic en ningún enlace.
Ten especial cuidado con correos sobre "cuenta anormal, retiro congelado, re-KYC, mejora de seguridad".
4. ¿Debo activar la lista blanca de retiros?
Si la cuenta tiene activos que planeas mantener a largo plazo, sí.
Pero antes de activarla, confirma que la dirección y la red son correctas.
Al añadir una dirección por primera vez, prueba con una cantidad pequeña primero.
5. ¿Qué es mejor, verificación por SMS o Google Authenticator?
En general, un autenticador es mejor como 2FA principal.
El SMS es cómodo, pero puedes encontrar retrasos, perder el número o sufrir riesgos de SIM-swap.
Sea cual uses, nunca le des el código de verificación a nadie.
6. ¿Qué hago si recibo un correo de "cuenta anormal" del exchange?
No hagas clic en el enlace primero.
Abre la app oficial tú mismo, entra al centro de cuenta y revisa si de verdad hay una alerta de seguridad.
No inicies sesión a través de enlaces en correos, SMS, Telegram o grupos de WeChat.
7. ¿Qué hago si hackean mi cuenta del exchange?
Haz esto primero, de inmediato:
- Cambia la contraseña del exchange
- Cambia la contraseña del correo
- Cierra sesión en todos los dispositivos
- Revisa el 2FA
- Revisa las direcciones de retiro y la lista blanca
- Revisa la API
- Contacta soporte por la app oficial o la web
No confíes en "personal de soporte" que te escribe.
8. ¿Después de configurar la seguridad, necesito revisar con regularidad?
Sí.
Sugiero revisar cada mes o dos:
- Dispositivos de inicio
- IP de inicio
- Direcciones de retiro
- Permisos de API
- Seguridad del correo
- Código antifraude
- Si el 2FA funciona
Tras cambiar de teléfono, correo o computadora, revisa de nuevo.
9. Si la cuenta del exchange es segura, ¿aún necesito una wallet?
Depende de cómo la uses.
Los exchanges son buenos para registrarse, convertir, P2P y operaciones básicas.
Las wallets son mejores para gestionar activos on-chain tú mismo, pero conllevan riesgos de frase semilla, clave privada, aprobaciones y sitios falsos.
No lo simplifiques a "las wallets siempre son más seguras que los exchanges".
Más exactamente:
Los exchanges y las wallets tienen riesgos distintos. Primero entiende qué estás usando realmente, y luego decide dónde poner tus activos.
Antes de usar una wallet on-chain, lee: ¿Qué es una frase semilla? Por qué nadie puede ayudarte a recuperar tus activos si la pierdes.
Justo después de registrarte, no te apresures a depositar activos.
Primero termina lo básico de contraseña, 2FA, código antifraude y lista blanca.
Estas cosas no tienen presencia en el día a día, pero cuando algo sale mal de verdad, te ahorran mucho lío.
Hasta que entiendas la seguridad de la cuenta, no pongas demasiados activos dentro.
Lo más aterrador en cripto no es ser lento — es tomar atajos.
Notas de verificación de datos
Los datos clave de este artículo se verificaron el 2026-10-16 contra los documentos oficiales de Binance y la guía de seguridad de CISA, punto por punto:
- Método de verificación 2FA: los códigos SMS conllevan riesgos de perder el número, retrasos del SMS y ataques de SIM-swap; prefiere usar un autenticador. Fuente: CISA "More Than a Password".
- Código antifraude: el Anti-Phishing Code de Binance se recomienda como una combinación de 4–10 caracteres con mayúsculas, minúsculas y números. Fuente: Binance oficial "What Is an Anti-Phishing Code".
- Lista blanca de retiros: una vez activada, la cuenta solo puede retirar a direcciones añadidas de antemano. Fuente: Binance oficial "How to Manage Withdrawal Settings".
Nota del autor
Este artículo se basa en la experiencia práctica del equipo editorial de CoinTrailHub, enfocado en seguridad de cuenta y errores de principiantes. No es asesoramiento de inversión y no representa la opinión oficial de ningún exchange.
Las funciones del backend, los nombres de botones y las reglas de seguridad del exchange pueden cambiar con las actualizaciones — consulta las páginas oficiales de la plataforma antes de actuar.
- CISA — More Than a PasswordRiesgos de MFA y códigos de verificación por SMS
- Binance oficial — What Is an Anti-Phishing CodeReglas de configuración del código antifraude
- Binance oficial — How to Manage Withdrawal SettingsLista blanca de retiros y configuración de retiros
- 2026-10-16ActualizaciónAñadidos los sobrescritos de cadena de evidencia y las Notas de verificación de datos; actualizada la fecha de verificación.
Consulta laPolítica editorial y el proceso de corrección en laPolítica de correcciones.
El equipo editorial de CoinTrailHub se centra en educación cripto para principiantes, seguridad en exchanges y riesgos del trading P2P. Este artículo se elabora a partir de fuentes oficiales y datos públicos, con revisión humana; busca precisión pero no es asesoramiento de inversión.
Última actualización:2026-07-10 · Contenido revisado por humanos · Saber más
© 2026 CoinTrailHub · Contenido original. Prohibida su reproducción o reescritura sin autorización.