
¿Qué hacer si hackean tu cuenta de Binance? Rescate en 4 pasos + 5 causas
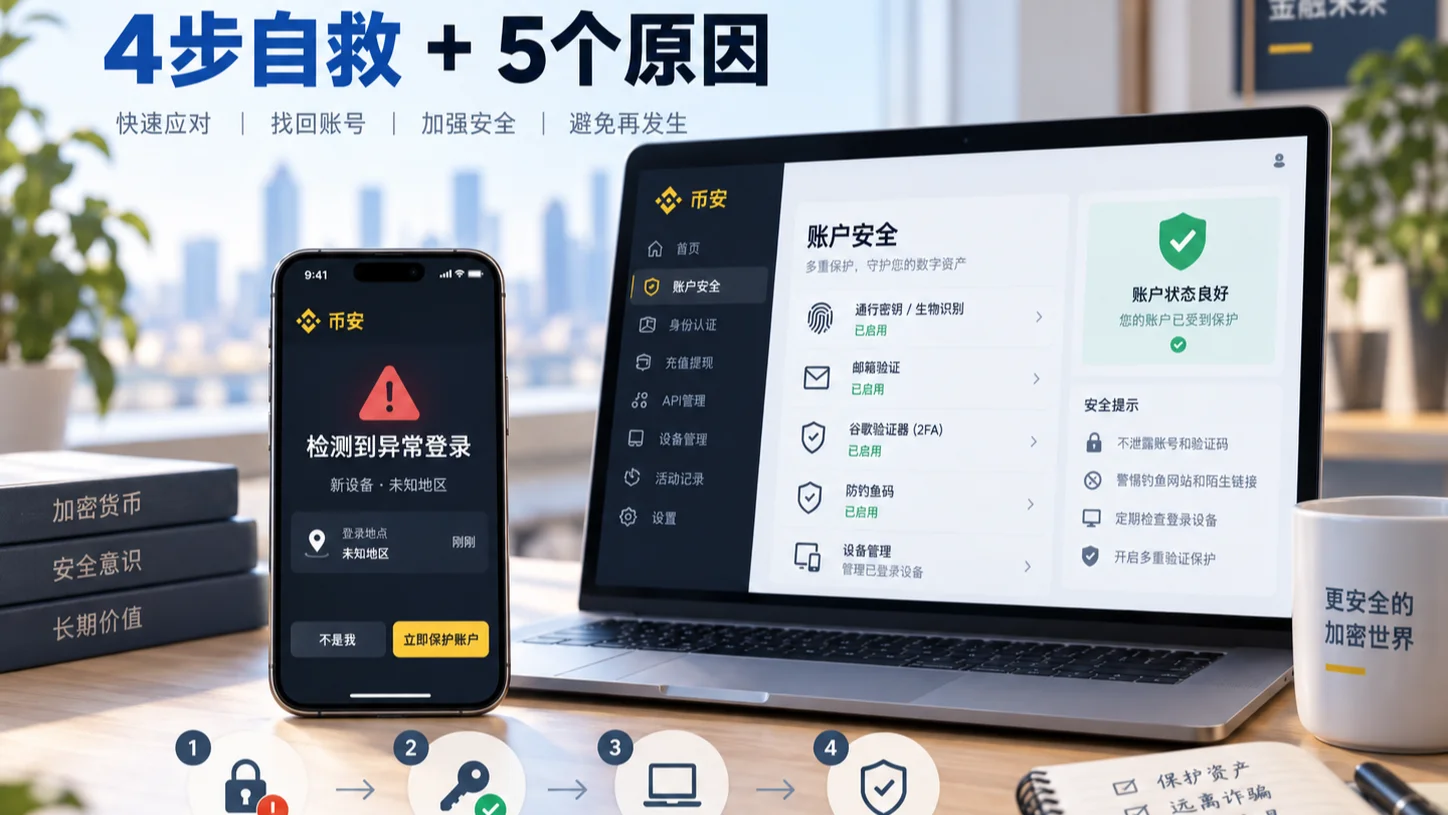
Tabla de contenido

Beneficios para nuevos en Binance
20% de reembolso en comisiones
Registro oficial de Binance. Completa la verificación de identidad (KYC) para operar y retirar.
Puntos clave: si tu cuenta de Binance muestra actividad inusual o fue hackeada, primero corta la pérdida con este orden — "desactivar la cuenta → cambiar contraseña y correo → limpiar dispositivos/API → contactar soporte oficial y guardar evidencia" —, luego revisa las 5 causas comunes y cómo juzgar si los fondos ya retirados aún pueden recuperarse.
Índice: Revisión en un minuto · Rescate en 4 pasos · ¿Aún se puede recuperar? · 5 causas · Ajustes de seguridad · Preguntas frecuentes
Primero la conclusión:
Un inicio de sesión desconocido, una transacción no autorizada o un activo transferido en tu cuenta de Binance no significa necesariamente que la propia Binance haya sido vulnerada. En la práctica, la apropiación de cuentas suele ser el resultado de ataques a nivel de cuenta, como sitios de phishing, soporte falso, códigos de verificación filtrados, un correo comprometido, SIM swapping, malware y permisos de API filtrados.
Si ya has notado:
- Inicios de sesión que no hiciste;
- Notificaciones de retiro desconocidas;
- 2FA, correo o contraseña cambiados;
- Una API que no creaste;
- Direcciones de retiro modificadas;
- Transacciones no autorizadas en la cuenta;
No empieces investigando lentamente de dónde vino el problema. Cuando claramente hubo actividad no autorizada, protege la cuenta primero y luego investiga la causa.
Binance actualmente ofrece una función directa de desactivación de cuenta. Tras notar actividad sospechosa, puedes ir a:
Cuenta → Seguridad → Administración de cuenta → Desactivar cuenta
para evitar que el ataque se extienda antes de ocuparte de la contraseña, el correo, los dispositivos y las apelaciones de soporte. La guía oficial de Binance también recomienda actualmente usar esta función para proteger tus activos al detectar actividad sospechosa en la cuenta.
Este artículo primero te da un orden de rescate en 4 pasos que puedes seguir directamente tras notar algo raro, luego desglosa las 5 causas más comunes y, por último, explica cómo prevenirlo en el día a día.
Si todo va bien, puedes completar los primeros 3 pasos de contención en 10 minutos. Los dos lugares donde es más probable que tropieces: entregar un código de verificación a alguien que se hace pasar por soporte, y depender solo de un 2FA por SMS, que no resiste el SIM swapping.
Revisión en un minuto: ¿tu cuenta de Binance tiene un problema?
Si aparece algo de lo siguiente, vale la pena revisarlo de inmediato:
| Situación inusual | Nivel de riesgo |
|---|---|
| Notificación de inicio de sesión que no hiciste | Alto |
| Aparece un dispositivo o IP desconocido | Alto |
| Código de verificación que no solicitaste | Revisar de inmediato |
| Contraseña, correo o teléfono cambiados | Muy alto |
| 2FA o Passkey eliminados/cambiados | Muy alto |
| Aparece una API Key desconocida | Muy alto |
| Dirección de retiro que no añadiste | Muy alto |
| Transacción o retiro no autorizado | Muy alto |
Si solo recibiste un SMS que dice "cuenta de Binance anómala" pero no hay ningún registro raro al iniciar sesión, no significa que tu cuenta haya sido hackeada con seguridad.
De hecho, es muy probable que sea un mensaje fraudulento.
No hagas clic en el enlace del SMS y no llames al número indicado. Abre tú mismo la App o el sitio oficial de Binance para revisar la actividad de la cuenta y, cuando sea necesario, usa Binance Verify para verificar la fuente.
¿Cuenta de Binance anómala o hackeada? Sigue estos 4 pasos
Si ya hay una anomalía clara, la prioridad no es investigar qué método usó el estafador.
Primero corta la pérdida para que no se extienda.
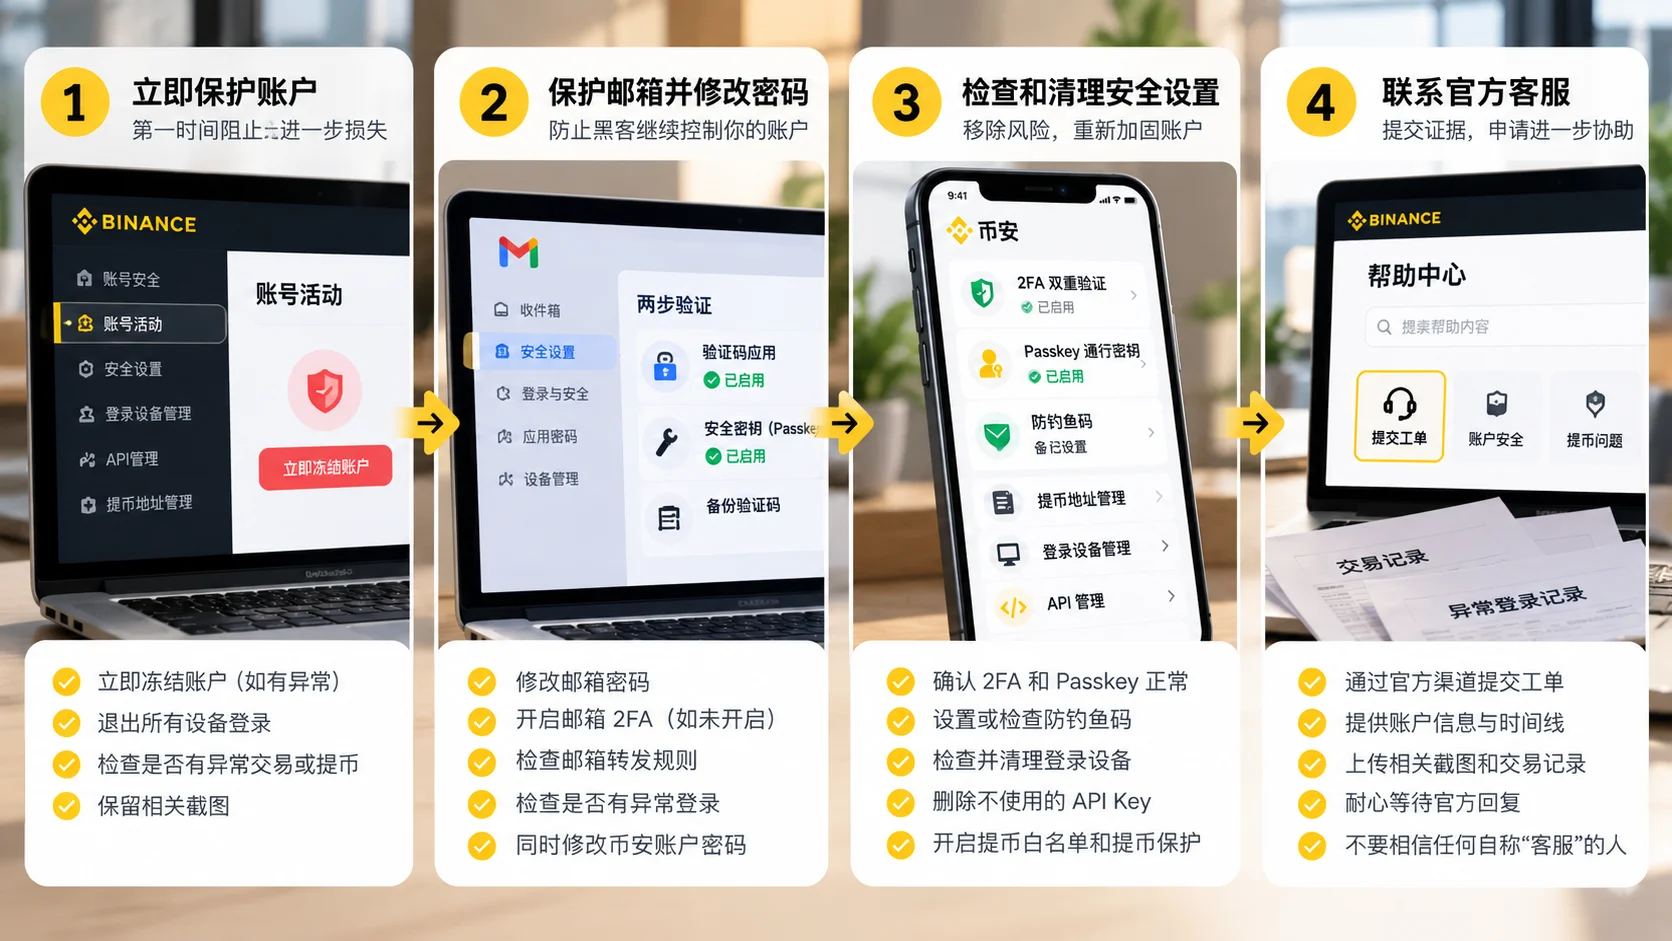
Paso 1: Desactiva la cuenta de inmediato
Si todavía puedes iniciar sesión en Binance y ya encontraste:
- Inicio de sesión no autorizado;
- Transacción no autorizada;
- Retiro anómalo;
- Ajustes de seguridad modificados;
prioriza desactivar la cuenta.
La entrada actual en la App es aproximadamente:
Información de cuenta → Seguridad → Administrar cuenta → Desactivar cuenta
Web:
Cuenta → Seguridad → Administración de cuenta → Desactivar cuenta
Los nombres exactos pueden variar levemente con la versión de la App y el idioma; usa la página real de la cuenta como referencia.
La guía oficial de Binance indica claramente que puedes desactivar la cuenta para proteger los activos cuando se detecta actividad sospechosa.
No asumas que tienes mucho tiempo para investigar solo porque todavía puedes iniciar sesión.
Si el atacante también tiene acceso, puede seguir operando mientras tú investigas.
Desactivar la cuenta no es lo mismo que un "cierre de sesión" normal. La guía oficial de Binance explica que desactivar pausa el trading y los retiros, y elimina las claves API y los dispositivos autorizados, por lo que sirve como medida de emergencia una vez confirmado un acceso anómalo.[1]
Paso 2: Protege tu correo y cambia la contraseña de la cuenta
A continuación, atiende ambos puntos de entrada a la vez:
Cuenta de Binance
Cambia a una contraseña nueva que no uses en ningún otro sitio.
Correo vinculado
Revisa también el correo:
- Si cambió la contraseña;
- Inicios de sesión desconocidos;
- Reglas de reenvío anómalas;
- Si el 2FA está normal;
- Si cambiaron el correo y el teléfono de recuperación.
Si tu antigua contraseña de Binance es igual o parecida a la del correo, cambia ambas.
No cambies solo la contraseña de Binance dejando un correo ya comprometido.
Paso 3: Limpia dispositivos, 2FA, Passkey, API y permisos de retiro
Una vez que la cuenta está temporalmente bajo control, empieza a revisar si el atacante dejó algún punto de entrada.
Concéntrate en:
Dispositivos de inicio de sesión
Ve a la página de seguridad y revisa Dispositivos y actividades.
Elimina los dispositivos que no reconozcas.
IPs de inicio de sesión
Revisa los registros recientes de inicio de sesión en busca de:
- Países desconocidos;
- Regiones desconocidas;
- IPs que no reconoces en absoluto;
- Horarios en los que no pudiste haber iniciado sesión.
Sin embargo, la IP es solo una señal complementaria, porque las redes móviles, las VPN y las redes de los operadores provocan cambios de IP.
2FA
Confirma:
- El Autenticador sigue siendo tuyo;
- El número de teléfono no cambió;
- El correo no cambió;
- No hay métodos de verificación desconocidos.
Passkey
Confirma que no haya Passkeys que no hayas añadido tú.
API Key
Si nunca usas la API:
Lo mejor es no conservar ninguna API.
Si sí la necesitas:
- Elimina las claves que no uses;
- Revisa los permisos;
- Revisa la lista blanca de IP;
- No otorgues permisos que no necesitas.
Direcciones de retiro
Revisa la libreta de direcciones y la lista blanca en busca de direcciones que no hayas añadido.
La guía oficial de Binance también recomienda actualmente revisar con regularidad la actividad de la cuenta y los dispositivos autorizados, y eliminar de inmediato los dispositivos desconocidos.
Paso 4: Contacta al soporte oficial de Binance y guarda evidencia
Por último, tramita por el canal de soporte oficial.
Concéntrate en guardar:
- La hora del inicio de sesión anómalo;
- La IP del inicio de sesión;
- Capturas de dispositivos desconocidos;
- Correos de notificación de seguridad;
- Órdenes de transacción anómalas;
- Registros de retiro;
- TXID;
- La dirección receptora;
- Chats con el estafador;
- El número de teléfono;
- La URL de phishing.
Si ya se retiraron activos en cadena, el TXID y la dirección receptora son especialmente importantes.
Cuando necesites soporte, entra solo desde:
- La App oficial de Binance;
- El sitio oficial de Binance.
No creas:
"Conozco a alguien dentro de Binance." "Págame 500 USDT y te lo recupero." "Paga un depósito primero y se descongelará." "Autoriza una wallet y recuperaré tus activos robados."
Después de un hackeo de cuenta, es muy probable que encuentres estafas secundarias.
Los estafadores saben que estás ansioso por recuperar fondos y seguirán haciéndose pasar por abogados, hackers, investigadores oficiales o supuestos "equipos de recuperación de activos".
¿Los fondos ya retirados aún pueden recuperarse?
Depende.
Aún dentro de Binance
Si los fondos aún están en el proceso interno de la plataforma y el sistema de seguridad o la revisión manual intervienen a tiempo, existe la posibilidad de que sean interceptados o investigados más a fondo.
Pero no hay garantía.
Ya retirados en cadena
Si la transacción ya está confirmada en la blockchain, normalmente no se puede revertir de forma sencilla como una transferencia bancaria.
En este punto, lo más importante es guardar:
- TXID;
- Dirección receptora;
- Hora;
- Moneda;
- Red;
- Monto.
Luego contacta de inmediato al soporte oficial de la plataforma y considera denunciar ante las autoridades competentes según corresponda.
No creas a nadie que prometa:
"Puedo hackearlo de vuelta al 100%."
Eso suele ser el comienzo de una segunda ronda de estafas.
Sobre SAFU y la "recuperación de pago"
El SAFU de Binance (Fondo de Activos Seguros para Usuarios) cubre principalmente las pérdidas de usuarios causadas por incidentes de seguridad a nivel de plataforma, y normalmente no cubre las pérdidas causadas por el phishing, la contraseña o la filtración de códigos de verificación del propio usuario.
Si alguien te contacta proactivamente diciendo "paga y te lo recupero", "conozco a alguien dentro de Binance" o "paga un depósito primero", básicamente puedes juzgarlo como una estafa secundaria. Los canales oficiales de Binance nunca te pedirán proactivamente tu contraseña, código de verificación o frase semilla, y nunca te pedirán transferir fondos a ninguna "cuenta segura".
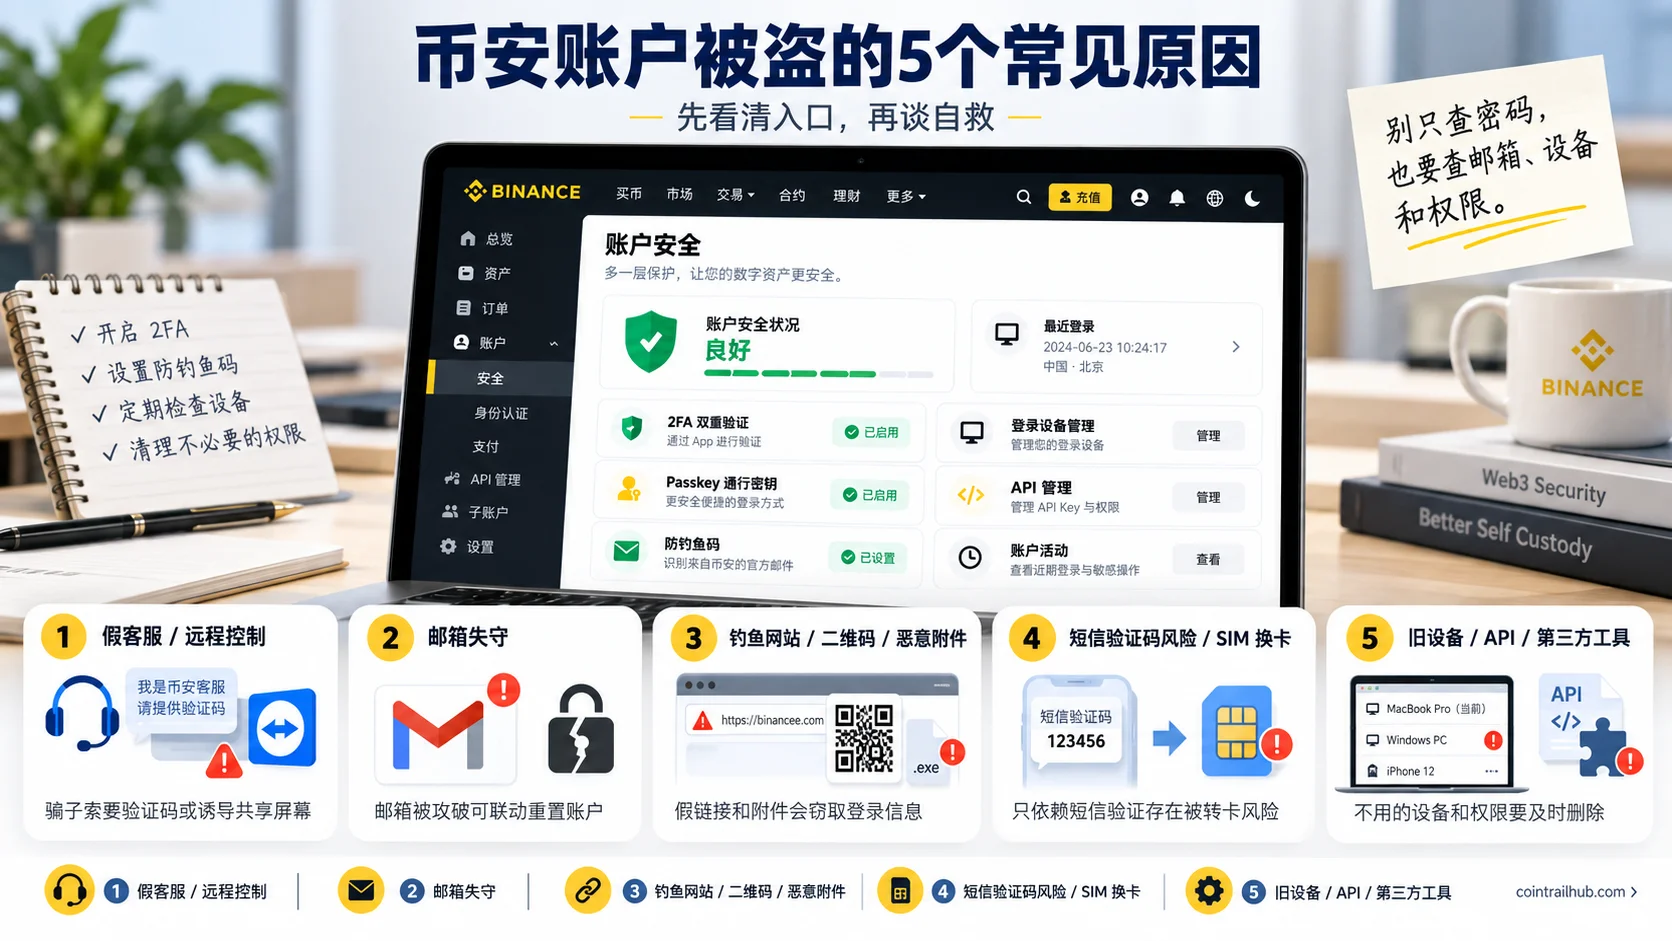
5 causas comunes de una cuenta de Binance hackeada
Causa 1: El soporte falso te saca los códigos de verificación o te engaña para instalar software de control remoto
Esta es una clase de ataque muy peligrosa.
El guion común es:
"Tu cuenta de Binance tiene una anomalía." "Detectamos un posible lavado de dinero y debes cooperar con el control de riesgos." "Tus activos están a punto de congelarse." "Soy soporte de Binance y te ayudaré a levantar la restricción ahora."
Luego la otra parte te pide además:
- Darles el código de verificación por SMS;
- Proporcionar el código de verificación del correo;
- Mostrar el código de Google Authenticator;
- Escanear un código QR;
- Instalar software de asistencia remota;
- Compartir la pantalla del teléfono o la computadora;
- Mover activos según sus instrucciones.
Lo verdaderamente peligroso es que muchas personas no entregaron directamente su contraseña al estafador.
Es posible que el atacante ya haya obtenido el usuario y la contraseña mediante un sitio de phishing, y ahora solo necesite el último código de verificación.
Entregar el código de verificación es, en la práctica, completar tú mismo el último paso de verificación para el atacante.
Un método aún más encubierto es el control remoto.
El estafador te hace instalar alguna App de asistencia remota y luego observa o incluso controla el dispositivo con el pretexto de "ayudarte a revisar la cuenta". Los códigos de verificación, el saldo, el correo y el estado de inicio de sesión pueden quedar expuestos como resultado.
Así que recuerda:
Nunca entregues códigos de verificación, contraseñas, Passkeys o códigos de Authenticator a nadie que te contacte primero.
Cuando encuentres una supuesta "anomalía de cuenta", cierra el chat tú mismo y vuelve a entrar al soporte desde la App o el sitio oficial de Binance.
Causa 2: La contraseña de Binance no se filtró, pero el correo fue vulnerado primero
Muchas personas solo protegen su cuenta de Binance e ignoran el correo vinculado.
Este es un gran hueco.
Si un atacante consigue tu correo, puede además:
- Recibir correos de verificación de Binance;
- Obtener notificaciones de seguridad;
- Intentar restablecer la contraseña de la cuenta;
- Completar la verificación de identidad combinando otros ataques;
- Borrar algunos correos de seguridad para que notes la anomalía más tarde.
Especialmente peligroso es:
Usar la misma contraseña de correo que la de Binance, o solo cambiarle unos pocos caracteres.
En cuanto un sitio tiene una filtración de contraseñas, el atacante puede hacer "credential stuffing": usar la combinación de correo y contraseña filtrada para probar en otras plataformas.
Así que mi consejo es:
- Usa una contraseña única y aleatoria para Binance;
- Usa una contraseña distinta para el correo vinculado;
- Activa el 2FA en el propio correo;
- No uses exactamente la misma contraseña para el correo y Binance;
- Si es posible, prepara un correo dedicado para cuentas financieras importantes.
El correo en sí es parte del sistema de seguridad de la cuenta; no protejas solo la App de Binance.
Causa 3: Hacer clic en un sitio falso, escanear un código QR falso o abrir un adjunto malicioso
Muchas páginas de phishing ahora parecen casi idénticas a la página real de inicio de sesión de Binance.
El logo, los colores, la página de código de verificación e incluso el dominio se hacen deliberadamente muy parecidos.
Las vías de entrada comunes incluyen:
- Sitios falsos en los resultados de búsqueda;
- "Enlaces de eventos" enviados en grupos;
- Páginas de "verificación de cuenta" enviadas por mensaje privado;
- Enlaces enviados por soporte falso;
- Airdrops falsos;
- Mejoras de reembolso falsas;
- KYC falso;
- Avisos de control de riesgos falsos.
El objetivo del atacante suele ser simple:
Hacer que escribas tu usuario, contraseña y código de verificación en una página falsa.
Hay dos cosas más de las que hay que desconfiar especialmente ahora.
Adjuntos maliciosos
Por ejemplo, la otra parte te envía:
.rar.zip.exe.docx- Instaladores desconocidos
y te dice que es:
"Un archivo de reembolso" "Materiales de verificación" "Una herramienta de prueba de fondos" "Un programa de actualización de Binance"
Abrirlo puede instalar malware, robar datos del navegador o incluso tomar el control del dispositivo.
Códigos QR falsos
Escanear un código no es intrínsecamente seguro.
Un estafador puede decirte:
"Escanea este código para verificar tu cuenta de Binance." "Escanea el código para contactar soporte." "Escanea el código para reclamar una recompensa."
Pero detrás del código QR puede haber un sitio de phishing, o incluso una autorización inducida de una sesión de inicio de sesión.
Así que las operaciones importantes deberían empezar preferiblemente desde la App oficial que ya tienes instalada.
No dejes de revisar la URL y el propósito de la operación solo porque el código QR parezca conveniente.
Causa 4: Depender solo de códigos SMS, con SIM swapping o el método de verificación roto
Activar el 2FA no significa seguridad absoluta.
Especialmente si solo usas códigos SMS, todavía hay un método de ataque:
SIM Swapping.
Mediante ingeniería social u otros medios, el atacante consigue que tu operador transfiera tu número de teléfono a otra tarjeta SIM.
Una vez logrado, puede recibir los códigos de verificación SMS que deberían haberte llegado a ti.
Los materiales de seguridad de Binance de 2026 también advierten claramente que, si bien el 2FA por SMS es mejor que no tener 2FA, sigue conllevando riesgo de SIM swapping en comparación con Authenticator o Passkey.[2]
Si mantienes activos a largo plazo, prefiero recomendar:
Contraseña única + Authenticator/Passkey + seguridad del correo
antes que depender del SMS para cada operación importante.
En 2026 puedes configurar además una estrategia de verificación 2FA
Binance ahora ofrece Estrategia de Verificación 2FA.
En términos simples:
Antes:
Inicio de sesión → código de verificación Retiro → código de verificación
Ahora puedes establecer distintos requisitos de verificación para distintos escenarios, por ejemplo:
- Inicio de sesión;
- Operaciones de activos;
- Ajustes de cuenta.
Y luego combinarlos por separado:
- Authenticator;
- Passkey;
- SMS;
- Correo.
El punto no es hacer la verificación lo más compleja posible, sino evitar que el atacante se mueva libremente una vez comprometido un método de verificación.
Causa 5: Dispositivos viejos, malware, claves API y herramientas de terceros que dejan puertas traseras
Hay otro riesgo de cuenta que los principiantes suelen ignorar:
El atacante no necesariamente necesita conocer tu contraseña.
Por ejemplo, anteriormente:
- Iniciaste sesión en Binance en una computadora vieja;
- Instalaste una extensión de navegador de origen desconocido;
- Usaste un bot de trading;
- Usaste una herramienta de copy-trading;
- Conectaste software de trading de terceros;
- Creaste una API Key;
- Enviaste una API Key a otra persona.
Cualquiera de estos puede convertirse en un punto de entrada de ataque.
Así que las revisiones de seguridad de la cuenta no pueden limitarse a:
"¿Se filtró mi contraseña?"
También debes revisar:
¿Hay dispositivos, IPs, APIs y conexiones de terceros que no reconozco?
Binance actualmente te permite ver los dispositivos autorizados y las IPs recientes de inicio de sesión en Dispositivos y actividades de la página de seguridad; elimina los dispositivos desconocidos con prontitud y, cuando haya una anomalía evidente, también puedes considerar desactivar la cuenta directamente.[3]
La API sigue la misma lógica.
Si una vez probaste un Bot y dejaste de usarlo, elimina la API.
No la conserves pensando:
"Quizá la vuelva a usar algún día."
Un principio importante de la seguridad de cuentas es:
Cuantos menos permisos, menor la superficie de ataque potencial.
Haz primero estos ajustes básicos de seguridad
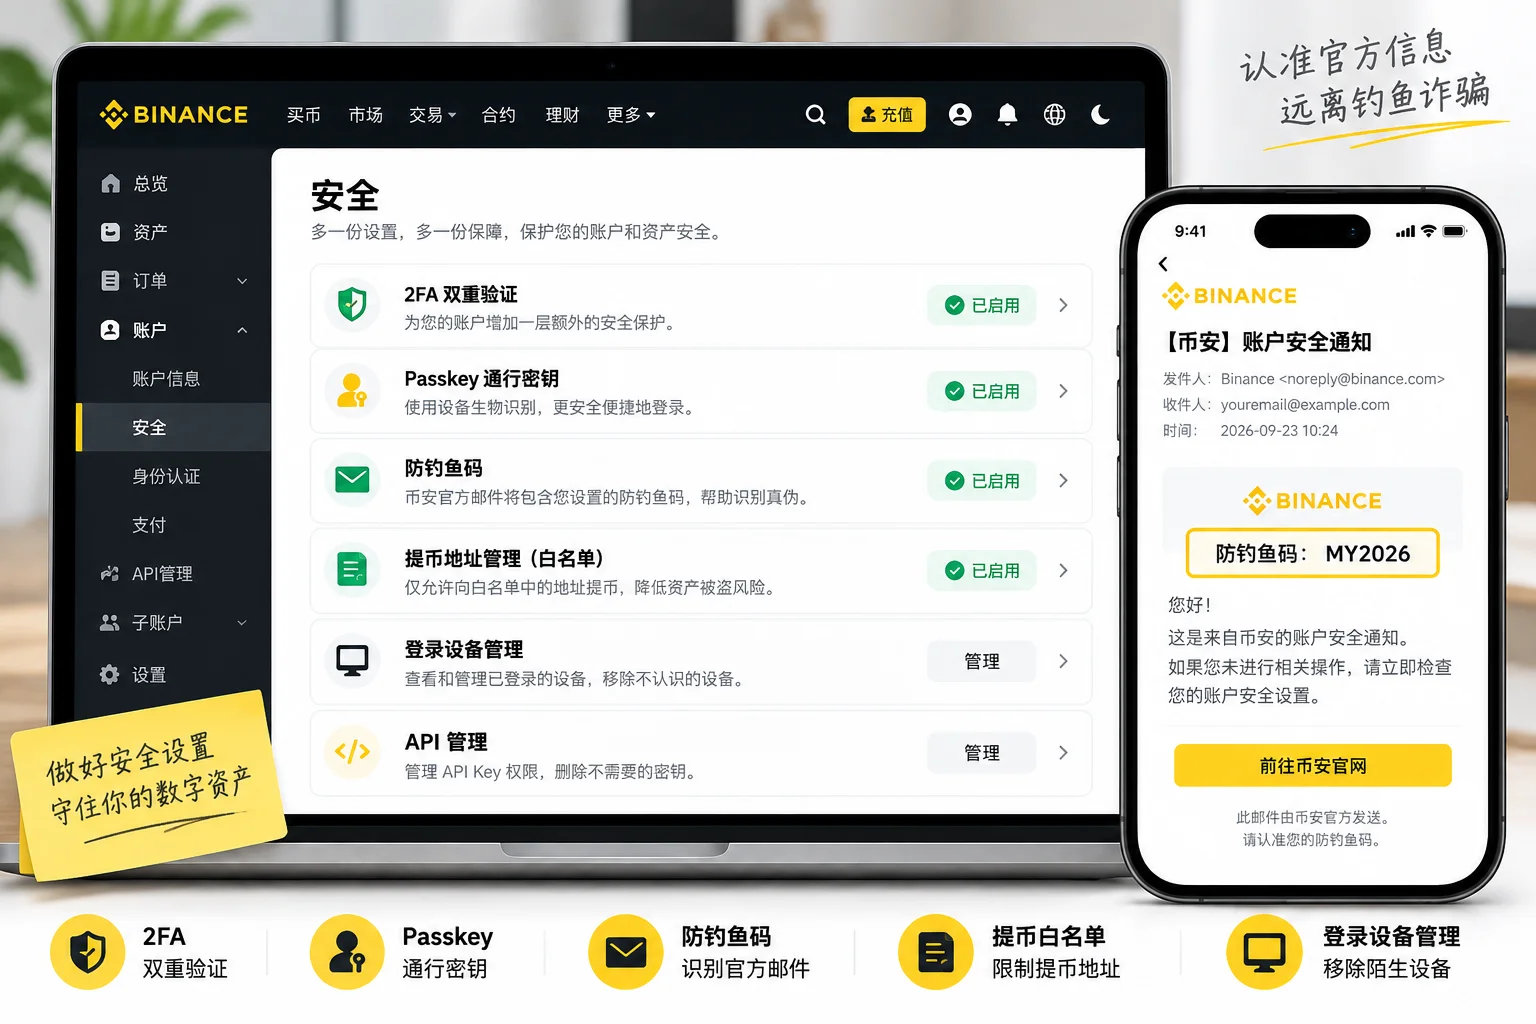
Antes de que ocurra algo anómalo, lo más valioso es reducir la probabilidad de una apropiación de cuenta.
| Ajuste | Recomendación |
|---|---|
| Contraseña única | Obligatorio |
| 2FA del correo | Obligatorio |
| 2FA de Binance | Muy recomendado |
| Passkey | Recomendado |
| Código Anti-Phishing | Recomendado |
| Lista blanca de retiros | Recomendado una vez que tengas activos |
| Protección de retiros | Considerar para cuentas con activos grandes |
| Dispositivos de inicio de sesión | Revisar con regularidad |
| Permisos de API | Eliminar si no se usan |
| Respaldo de 2FA | Guardar sin conexión |
Dos funciones merecen especial atención en 2026: Passkey y Estrategia de Verificación 2FA.
Binance actualmente permite a los usuarios elegibles configurar distintos métodos de verificación para el inicio de sesión, las operaciones de activos y los ajustes de cuenta, combinando la verificación por Authenticator, Passkey, SMS y correo en lugar de depender del mismo código único para cada operación sensible. La guía oficial indica actualmente que puedes usar la función si completaste la verificación de identidad o si los activos de tu cuenta superan 100 USDT; con cumplir una de las dos condiciones basta.[4]
Passkey usa credenciales cifradas almacenadas localmente en el dispositivo para completar la verificación, y resiste el robo de credenciales mediante páginas de inicio de sesión falsas mejor que las contraseñas y códigos de verificación tradicionales.
Para crear una passkey, consulta: Video tutorial práctico de Passkey de Binance
Novedad en 2026: también puedes configurar la Protección de retiros
Binance actualmente ofrece la Protección de retiros. Una vez activada, puedes establecer de forma activa un periodo de bloqueo de retiros en cadena de 1 a 7 días que bloquea los retiros en cadena durante ese tiempo.[5]Esta función es mejor para cuentas que mantienen activos a largo plazo y no necesitan retiros frecuentes; si tienes necesidades de retiro en cadena todos los días, quizá no te convenga activarla.
Para la entrada y los pasos completos de los ajustes de seguridad, consulta: Lista de ajustes de seguridad de la cuenta de Binance: cómo activar 2FA, código anti-phishing y lista blanca de retiros (2026)
Si recibes un correo o SMS de Binance, no te apresures a hacer clic
Los mensajes de phishing adoran crear urgencia:
"Tu cuenta se congelará en 24 horas." "Se detectó un inicio de sesión inusual, verifica de inmediato." "Tu KYC ha vencido." "Tus activos están en riesgo."
Al ver este tipo de mensaje, la primera reacción de muchas personas es hacer clic de inmediato.
El orden más seguro debería ser:
Primero abre la App oficial de Binance que ya tienes instalada y revisa si la cuenta tiene la anomalía correspondiente.
No entres directamente desde los botones del SMS o del correo.

Configurar un Código Anti-Phishing también es muy útil.
Muestra un identificador que solo tú configuraste en las comunicaciones oficiales de Binance, lo que te ayuda a reconocer mensajes que suplantan a Binance.
Pero ten en cuenta:
Tener un Código Anti-Phishing no significa que puedas dejar de revisar las URLs y la actividad de la cuenta por completo.
Es solo un mecanismo de reconocimiento complementario, no una prueba universal.
La guía de seguridad de cuenta de Binance de 2026 recomienda de forma similar combinar biometría, Passkey y Código Anti-Phishing, y usar Binance Verify para verificar más cuando dudes del origen de un mensaje.
Para configurar el Código Anti-Phishing, consulta: Video tutorial práctico del código anti-phishing de Binance
Más casos de estafa: Guía anti-estafas para principiantes en cripto: 5 estafas que he visto y 1 principio que salva vidas
Si ves una advertencia de riesgo de Binance antes de transferir, no fuerces "continuar"
No hace falta que hackeen tu cuenta para que pierdas activos por fraude.
Hay que distinguir dos cosas:
Apropiación de cuenta
El atacante obtiene acceso a la cuenta y luego mueve los activos sin tu autorización.
Transferencia por fraude
La cuenta sigue bajo tu control, pero el estafador te engaña para que confirmes la transferencia tú mismo.
El segundo caso es ahora muy común.
Los mecanismos de seguridad de Binance de 2026 no solo incluyen advertencias de riesgo antes de transferir. La guía oficial explica que, cuando las señales de riesgo son altas, el sistema también puede pausar temporalmente los retiros, reanudándolos tras una comprobación de seguridad y la confirmación del titular de la cuenta.[6]
Si, al prepararte para retirar o transferir, aparecen de repente:
- Dirección de riesgo;
- Riesgo de fraude;
- Plataforma de alto riesgo;
- Verificación de seguridad;
- Retiro pausado;
no sigas haciendo clic ni busques la forma de evitarlo solo para ahorrar tiempo.
Detente primero y revisa:
- ¿Quién te dio la dirección?
- ¿Conoces realmente al destinatario en persona?
- ¿Alguien por teléfono o en el chat te está presionando para actuar?
- ¿La otra parte prometió "ganancia garantizada", "levantar la congelación" o "pagar un depósito"?
- ¿Alguien te está pidiendo mover fondos a una supuesta "cuenta segura"?
Binance incluye las alertas tempranas como uno de los mecanismos de seguridad importantes para reducir las pérdidas por fraude en su guía de seguridad de cuenta de 2026.
Una dirección de retiro nueva debería probarse primero con un monto pequeño
Aunque "un primer retiro grande" no es una causa de hackeo de cuenta, sigue siendo un hábito de seguridad de activos muy importante.
Al usar una dirección por primera vez, confirma primero:
- La moneda es correcta;
- La dirección es correcta;
- La red es correcta;
- Si se necesita Memo/Tag;
- Si la plataforma receptora admite la red correspondiente.
Puedes hacer primero una prueba pequeña y continuar solo tras confirmar la llegada.
Las transferencias de cripto en cadena normalmente no se pueden revertir de forma sencilla.
Para saber qué hacer tras una transferencia a red equivocada o con una dirección mal escrita, consulta:
La seguridad de la cuenta de exchange y la seguridad de la wallet no son lo mismo
Muchos principiantes asumen:
"Mover las monedas a una wallet debe ser seguro."
No lo es.
| Tipo | Riesgos principales |
|---|---|
| Cuenta de exchange | Contraseña, correo, 2FA, dispositivo, API, riesgo de plataforma |
| Wallet de autocustodia | Frase semilla, clave privada, aprobaciones maliciosas, wallet falsa, firmas de phishing |
Una cuenta de Binance no te hace guardar una "frase semilla de cuenta de Binance".
Las frases semilla pertenecen principalmente a la categoría de seguridad de las wallets de autocustodia.
Si usas MetaMask, Trust Wallet, hardware wallets y productos similares, necesitas aprender por separado a proteger la frase semilla y la clave privada.
Mover las monedas a una wallet solo te entrega más control y riesgo de los activos; no significa que el riesgo desaparezca automáticamente.
Prefiero que desarrolles estos 5 hábitos de seguridad de cuenta
1. Haz primero los ajustes de seguridad en una cuenta nueva y luego deposita
No deposites justo después de registrarte.
Primero ocúpate de:
- Una contraseña única;
- 2FA;
- Passkey;
- Seguridad del correo;
- Código Anti-Phishing.
2. No reutilices contraseñas en cuentas importantes
No compartas la misma contraseña entre el exchange, el correo y las cuentas de redes sociales.
3. Prueba una dirección nueva con un monto pequeño en la primera transferencia
Confirma que la dirección y la red sean correctas antes de transferir un monto grande.
4. Elimina con regularidad dispositivos y APIs que no uses
No dejes permisos a largo plazo para teléfonos viejos, computadoras viejas, bots de trading y plataformas de terceros.
5. No aceptes "guía remota" de desconocidos
Para asuntos que involucren cuentas y activos, abre tú mismo la App oficial y busca soporte.
No sigas las operaciones de desconocidos por teléfono, Telegram, WeChat, WhatsApp o SMS.
Preguntas frecuentes
¿Qué es lo primero que debo hacer si hackean mi cuenta de Binance?
Si ya encontraste inicios de sesión, transacciones, retiros o cambios de ajustes de seguridad claramente no autorizados, debes priorizar proteger la cuenta. Mientras aún puedas iniciar sesión, ve a la página de seguridad de Binance y busca la función "Desactivar cuenta", y luego continúa con la contraseña, el correo, los dispositivos, la API y las apelaciones de soporte.
¿Recibir un SMS de inicio de sesión desconocido significa que mi cuenta de Binance fue hackeada?
No necesariamente.
Los estafadores también envían SMS masivos de "cuenta anómala", "inicio de sesión desconocido" y "activos congelados" para engañar a los usuarios y hacerlos clic en enlaces de phishing.
No hagas clic en el enlace del SMS. Abre tú mismo la App oficial de Binance y revisa los dispositivos y la actividad de la cuenta.
¿Puedo darle mi código de verificación a una persona de soporte de Binance?
No entregues códigos SMS, códigos de correo, códigos de Authenticator, contraseñas o Passkeys a desconocidos que te contacten primero.
Cuando necesites soporte, entra al soporte de forma proactiva desde la App o el sitio oficial de Binance.
El hacker ya cambió mi contraseña y no puedo iniciar sesión. ¿Qué hago?
No sigas probando "enlaces de recuperación de cuenta" de fuentes desconocidas.
Entra al flujo de recuperación de cuenta y soporte desde el sitio o la App oficial de Binance, y prepara los materiales de verificación de identidad, las notificaciones de anomalía y la evidencia relevante de las transacciones.
¿Basta con un 2FA solo por SMS?
Es más seguro que no tener 2FA, pero la verificación por SMS aún conlleva riesgos como el SIM swapping.
Binance actualmente admite Authenticator, Passkey y otros métodos, y ofrece una Estrategia de Verificación 2FA que permite a los usuarios elegibles configurar distintas combinaciones de verificación para distintos escenarios.
¿Por qué Passkey resiste más el phishing que una contraseña sola?
Passkey completa la autenticación usando credenciales cifradas en el dispositivo, sin enviar una contraseña tradicional o un código de un solo uso al sitio web, por lo que tiene mayor resistencia a las páginas de inicio de sesión falsas y al phishing tradicional.
Pero aún necesitas gestionar tu propio dispositivo y el método de recuperación de la cuenta.
Tras un hackeo de cuenta, ¿aún se pueden recuperar los activos?
No hay una única respuesta.
Si los fondos aún están en el proceso interno de la plataforma, pueden ser manejados por el control de riesgos o la revisión manual; si ya se completó una transferencia en cadena irreversible, la recuperación se vuelve notablemente más difícil.
Cuanto antes bloquees la cuenta, contactes soporte y guardes evidencia tras notar una anomalía, mejor.
¿Es necesariamente más seguro mover a una wallet personal que mantener fondos en un exchange?
No.
Un exchange y una wallet de autocustodia solo tienen modelos de riesgo distintos.
Un exchange enfrenta principalmente riesgos de inicio de sesión de cuenta, plataforma y permisos; una wallet personal te exige asumir tú mismo los riesgos de clave privada, frase semilla y aprobaciones maliciosas.
Resumen final
Lo que la seguridad de la cuenta de Binance debería realmente proteger no es solo "que adivinen la contraseña".
Las vías de ataque más comunes incluyen:
Soporte falso que saca códigos de verificación, un correo comprometido, sitios de phishing, adjuntos maliciosos, SIM swapping, dispositivos viejos, claves API y herramientas de terceros.
Si ya encontraste una anomalía clara, recuerda este orden:
Desactiva la cuenta primero → luego protege el correo y la contraseña → limpia dispositivos, 2FA, Passkey, API y permisos de retiro → finalmente tramítalo por soporte oficial y guarda evidencia.
En el día a día, no dependas de un solo método de protección.
Una contraseña única, 2FA del correo, Authenticator, Passkey, Código Anti-Phishing y revisiones regulares de la actividad de la cuenta son más efectivas que "recuperar después de que ocurra algo".
Notas de verificación de datos
Los hechos clave de este artículo se verificaron el 2026-10-16 contra materiales públicos del centro de ayuda oficial de Binance, Binance Academy y el Blog de Binance, punto por punto:
- Qué hace la desactivación de cuenta: la guía oficial de Binance explica que desactivar la cuenta pausa el trading y los retiros, y elimina las claves API y los dispositivos autorizados, por lo que sirve como medida de emergencia una vez confirmado un acceso anómalo. Fuente: Binance oficial: Cómo desactivar tu cuenta de Binance.
- Riesgo residual del 2FA solo por SMS: los materiales de seguridad de Binance advierten que, si bien el 2FA por SMS es mejor que no tener 2FA, sigue conllevando riesgo de SIM swapping en comparación con Authenticator o Passkey. Fuente: Binance Academy: Qué es la autenticación de dos factores (2FA).
- Dónde revisar los dispositivos e IPs de inicio de sesión: la página de seguridad Dispositivos y actividades de Binance permite ver los dispositivos autorizados y las IPs recientes de inicio de sesión; elimina los dispositivos desconocidos con prontitud. Fuente: Binance Academy: Protege tu cuenta de Binance en 7 pasos sencillos.
- Umbral de elegibilidad de la estrategia de verificación 2FA: la guía oficial de Binance indica que completar la verificación de identidad o tener activos en la cuenta por encima de 100 USDT — con cumplir una de las dos — basta para usar la Estrategia de Verificación 2FA. Fuente: Binance Academy: Cómo usar la estrategia de verificación 2FA de Binance.
- Periodo de bloqueo de la Protección de retiros: tras activar la Protección de retiros, puedes establecer un periodo de bloqueo de retiros en cadena de 1 a 7 días que bloquea los retiros en cadena durante ese tiempo. Fuente: Binance oficial: Cómo configurar la Protección de retiros.
- Los retiros de alto riesgo pueden pausarse temporalmente: los materiales de seguridad de cuenta de Binance de 2026 explican que, cuando las señales de riesgo son altas, el sistema puede pausar temporalmente los retiros, reanudándolos tras una comprobación de seguridad y la confirmación del titular de la cuenta. Fuente: Binance Blog: Seguridad de cuenta, edición 2026.
Artículos relacionados
- Lista de ajustes de seguridad de la cuenta de Binance: cómo activar 2FA, código anti-phishing y lista blanca de retiros (2026)
- Guía anti-estafas para principiantes en cripto: 5 estafas que he visto y 1 principio que salva vidas
- Cómo prevenir el robo de wallet: frase semilla, transferencias a cadena equivocada y riesgos de aprobación (2026)
- ¿Qué es una cold wallet? Cómo guardar una frase semilla de la forma más segura (2026, 5 métodos comparados)
- Cómo configurar Google 2FA: pasos para vincular Binance / OKX (2026)
- Video tutorial práctico de Passkey de Binance
- Video tutorial práctico del código anti-phishing de Binance
Nota de riesgo: este artículo presenta conocimientos sobre seguridad de cuentas de criptomonedas y no es asesoramiento de inversión, legal ni de recuperación de activos. Cuando haya anomalías de cuenta y pérdidas de activos de por medio, verifica y tramita primero por los canales oficiales de Binance.
- Binance oficial: Cómo desactivar tu cuenta de Binance
- Binance Academy: Cómo usar la estrategia de verificación 2FA de Binance
- Binance Academy: Qué es la autenticación de dos factores (2FA)
- Binance Academy: Protege tu cuenta de Binance en 7 pasos sencillos
- Binance Blog: Seguridad de cuenta, edición 2026
- Binance oficial: Cómo configurar la Protección de retiros
- 2026-10-16ActualizaciónSe añadieron superíndices de cadena de evidencia y notas de verificación de datos; se actualizó la fecha de verificación de los hechos clave.
- 2026-09-23ActualizaciónSe reescribió con la estructura de "rescate en 4 pasos + 5 causas", añadiendo SIM swapping, correo comprometido, adjuntos maliciosos, estrategia de verificación 2FA, alertas tempranas y estafas secundarias.
Consulta laPolítica editorial y el proceso de corrección en laPolítica de correcciones.
El equipo editorial de CoinTrailHub se centra en educación cripto para principiantes, seguridad en exchanges y riesgos del trading P2P. Este artículo se elabora a partir de fuentes oficiales y datos públicos, con revisión humana; busca precisión pero no es asesoramiento de inversión.
Última actualización:2026-09-23 · Contenido revisado por humanos · Saber más
© 2026 CoinTrailHub · Contenido original. Prohibida su reproducción o reescritura sin autorización.