
¿Cómo configurar Google 2FA? Pasos para vincular Binance/OKX (2026)
Tabla de contenido

Beneficios para nuevos en Binance
20% de reembolso en comisiones
Registro oficial de Binance. Completa la verificación de identidad (KYC) para operar y retirar.
¿Acabas de registrarte en Binance o en OKX? El sistema no dejará de pedirte que "actives 2FA".
Muchos principiantes lo saltan en este punto. Les parece una molestia. Piensan: "no tengo mucho en mi cuenta — ¿quién va a robarme?".
Pero hay una diferencia fundamental entre la seguridad de una cuenta cripto y la de una app normal: tu cuenta del exchange no guarda puntos ni niveles de membresía — guarda activos digitales que se pueden retirar en cualquier momento y que son casi imposibles de recuperar una vez que se van.
2FA es la primera línea de defensa de un principiante para proteger una cuenta — y la más efectiva.
Índice
- ¿Qué es Google 2FA?
- ¿Por qué Google 2FA en vez de SMS?
- Paso 1: descargar Google Authenticator
- Paso 2: activar Google 2FA en Binance
- Paso 3: activar Google 2FA en OKX
- ¿Qué pasa si cambias de teléfono?
- Preguntas frecuentes
Si todo va bien, se hace en menos de 5 minutos. Los dos lugares donde es más fácil equivocarse: no anotar la clave de respaldo de 16 caracteres en papel de inmediato, y no migrar antes de cambiar de teléfono — vende primero el teléfono viejo y quizá nunca vuelvas a entrar a tu 2FA.
¿Qué es Google 2FA?
Google 2FA (Google Authenticator) es una app de autenticación gratuita.
Su función es simple: aunque alguien sepa tu contraseña de acceso, no puede entrar a tu cuenta. Porque cada vez que inicias sesión o retiras, el sistema también pide un código de 6 dígitos que cambia cada 30 segundos.[1]
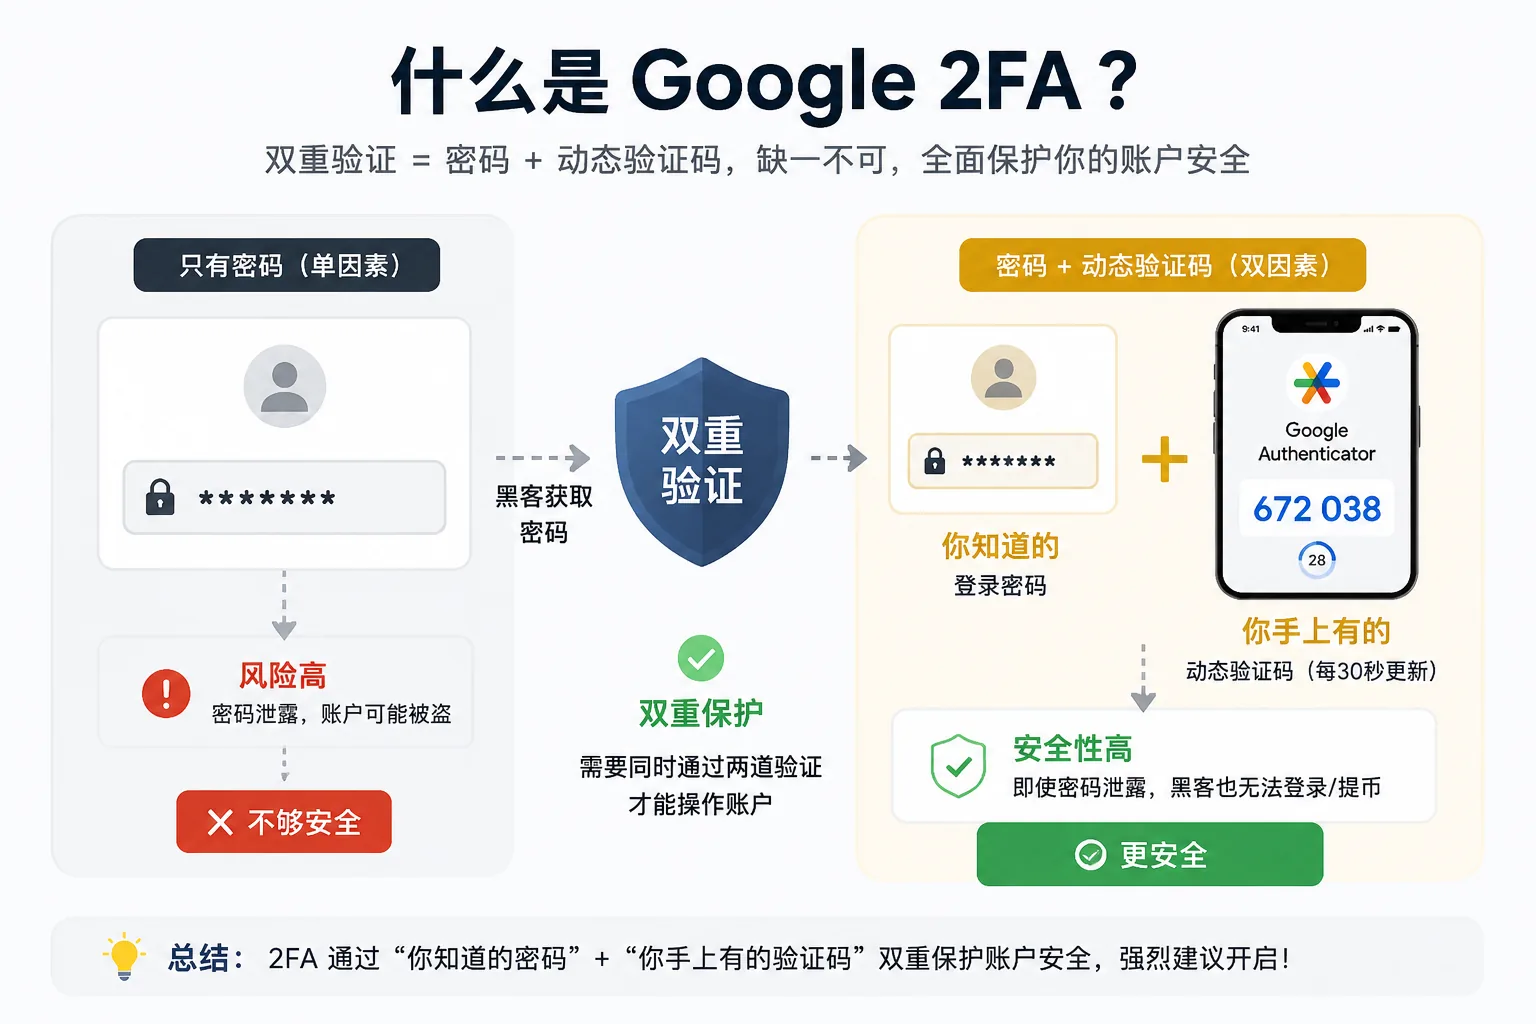
Este código solo existe en tu teléfono. Aunque un hacker consiga tu contraseña, tu correo y tu SMS, no puede conseguir este código.
Eso es lo que significa "autenticación de dos factores" (Two-Factor Authentication):
- Primer factor: algo que sabes (contraseña)
- Segundo factor: algo que tienes (código del teléfono)
Ambos deben pasar antes de que puedas operar la cuenta.
¿Por qué usar Google 2FA en vez de SMS?
Muchos principiantes preguntan: ¿el exchange no tiene ya verificación por SMS? ¿Para qué instalar una app?
| Método | Riesgo |
|---|---|
| Código SMS | Clonado de SIM (ataque SIM Swap)[2], vulnerabilidades del operador, SMS internacional retrasado/no entregado |
| Código de correo | Una vez hackeado el correo, el código queda expuesto al mismo tiempo |
| Google 2FA | Funciona sin conexión, no depende de red ni operador, código nuevo cada 30 segundos, la mayor seguridad |
Conclusión simple: si puedes usar Google 2FA, no uses verificación por SMS.
Tanto Binance como OKX admiten Google Authenticator y lo hacen obligatorio para retiros y cambios de configuración de seguridad. Para más ajustes de seguridad, mira Lista de seguridad de cuenta de Binance/OKX: 2FA, código antiphishing y lista blanca de retiros (2026).
Paso 1: descargar Google Authenticator
Usuarios de iOS
Abre la App Store y busca "Google Authenticator" — el desarrollador es Google LLC.
Usuarios de Android
- Con Google Play: busca "Google Authenticator" directamente
- Sin Google Play (por ejemplo, algunos dispositivos Android de China continental): guía de descarga e instalación de Binance para Android → la app de Binance tiene una función 2FA integrada llamada Binance Authenticator que puede reemplazar a la de Google
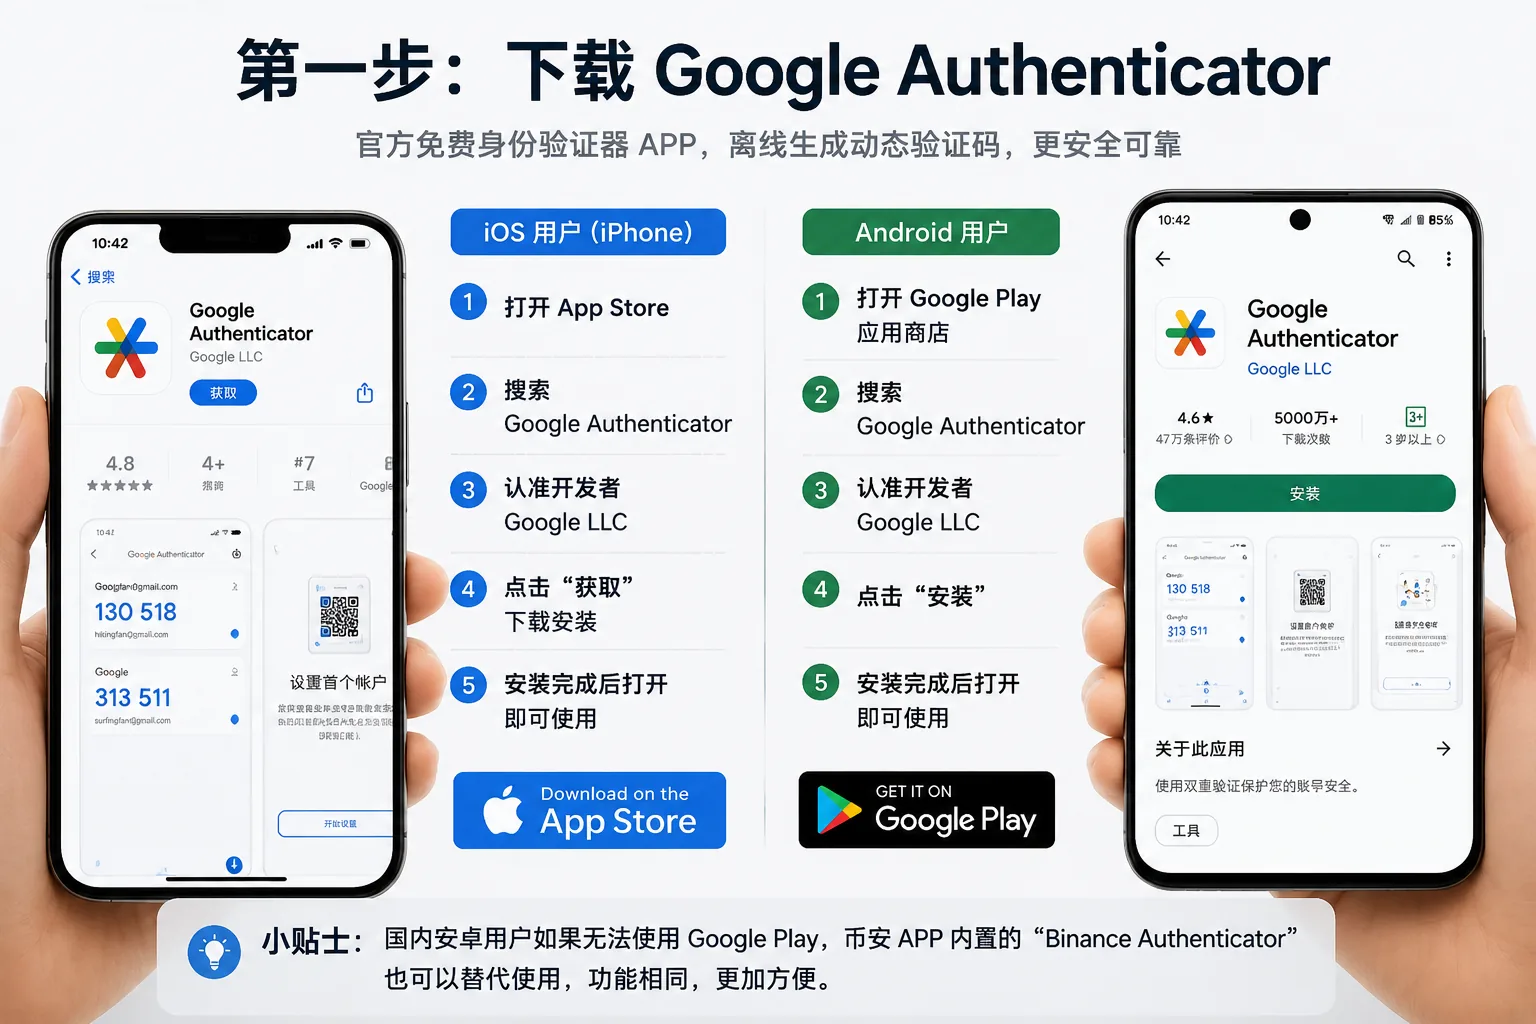
Recomendado: si no puedes conseguir Google Authenticator fácilmente, usa el Binance Authenticator integrado en la app de Binance.
Cualquiera que uses, el proceso es el mismo.
Paso 2: activar Google 2FA en Binance
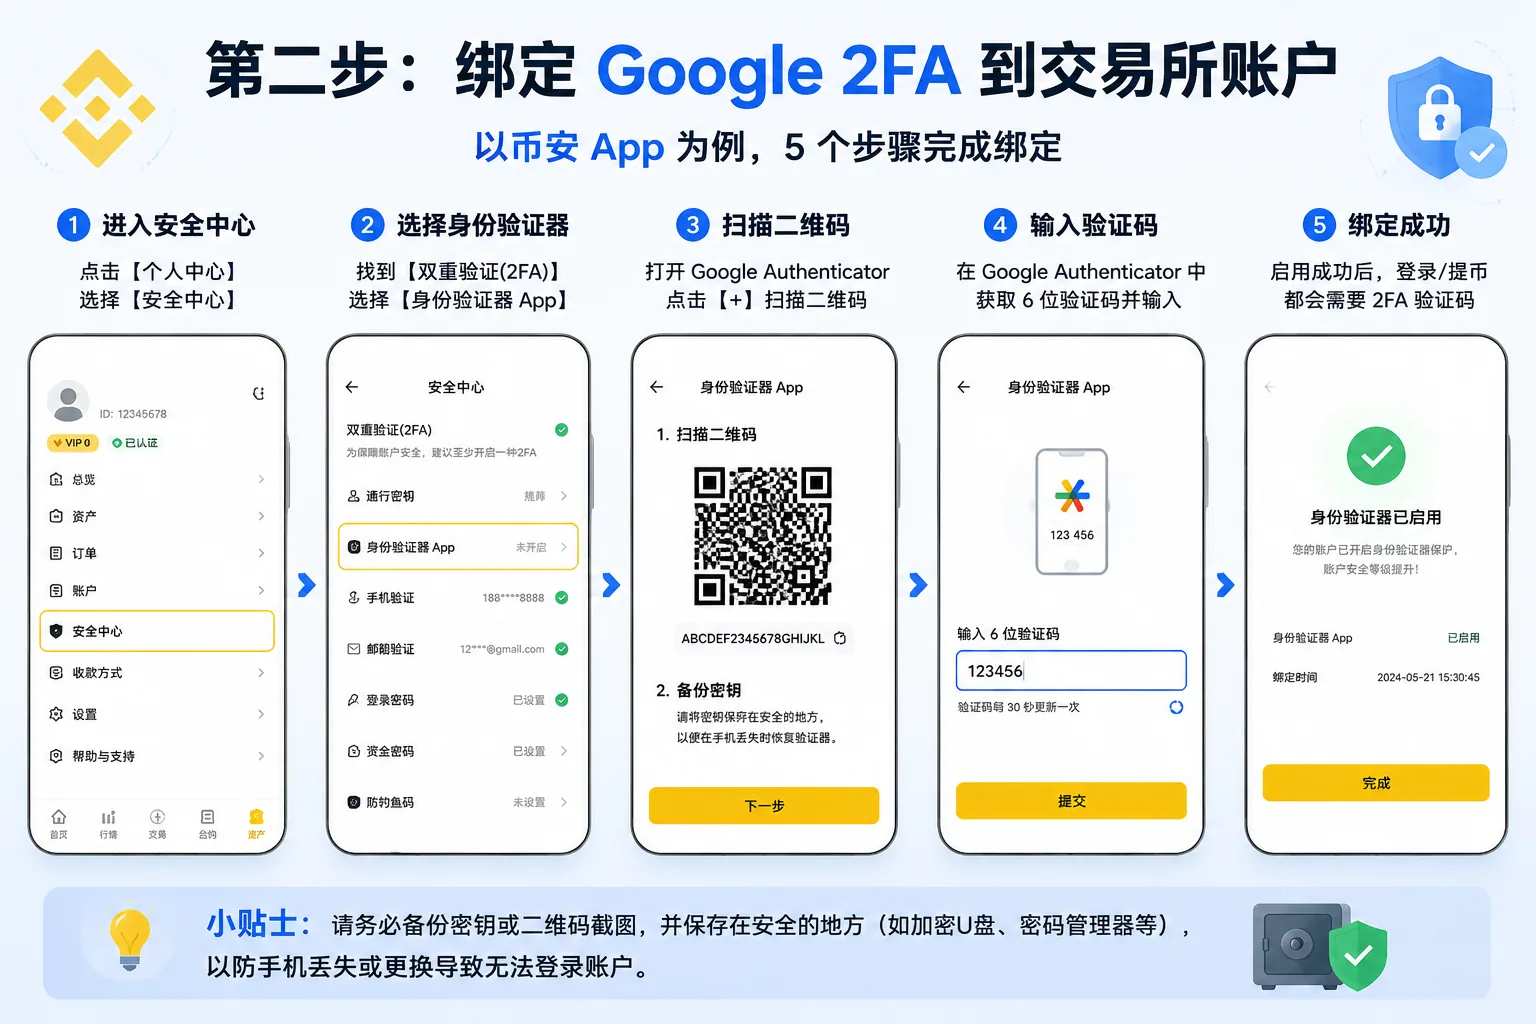
1. Entra al Centro de seguridad
Abre la app de Binance (si todavía no terminaste la verificación KYC, lee eso primero) → icono de perfil arriba a la izquierda de la pantalla de inicio → Seguridad → Google Authenticator
2. Copia la clave de respaldo (¡el paso más importante!)
El sistema mostrará una clave de 16 caracteres (letras + números).
Anota esta clave en papel de inmediato — no fotos, no capturas de pantalla.
La función de esta clave: si tu teléfono se rompe, se pierde o lo cambias, puedes usarla para restaurar 2FA en un teléfono nuevo.
Sin clave = si pierdes el teléfono, quizá nunca vuelvas a entrar.
3. Abre Google Authenticator
Toca el + abajo a la derecha → Introducir clave de configuración → pega la clave de 16 caracteres que acabas de anotar
4. Introduce el código para terminar la vinculación
Google Authenticator empezará a generar códigos de 6 dígitos.
Vuelve a la app de Binance, introduce el código de 6 dígitos que se muestra ahora → toca activar.
Vinculación completa.
5. Confirma que esté activado
Vuelve al Centro de seguridad de Binance — si Google Authenticator muestra "Activado", funcionó.
Paso 3: activar Google 2FA en OKX
Los pasos son casi iguales:
- App de OKX → icono de perfil arriba a la izquierda → Centro de seguridad → Google Authenticator
- El sistema muestra la clave — anótala de inmediato
- En Google Authenticator, toca + e introduce la clave
- Vuelve a OKX, introduce el código de 6 dígitos → vinculación completa
¿Qué pasa si cambias de teléfono?
Aquí es donde más tropiezan los principiantes.
Mucha gente vende o restablece de fábrica el teléfono viejo antes de darse cuenta de que el 2FA ya no está en el nuevo — y no puede entrar al exchange.
El flujo correcto para cambiar de teléfono:
Si todavía tienes el teléfono viejo
- Abre Google Authenticator en el teléfono viejo
- Menú arriba a la derecha → Transferir cuentas → Exportar cuentas
- Selecciona la(s) cuenta(s) a transferir → genera un código QR
- En el Google Authenticator del teléfono nuevo → + → Escanear código QR
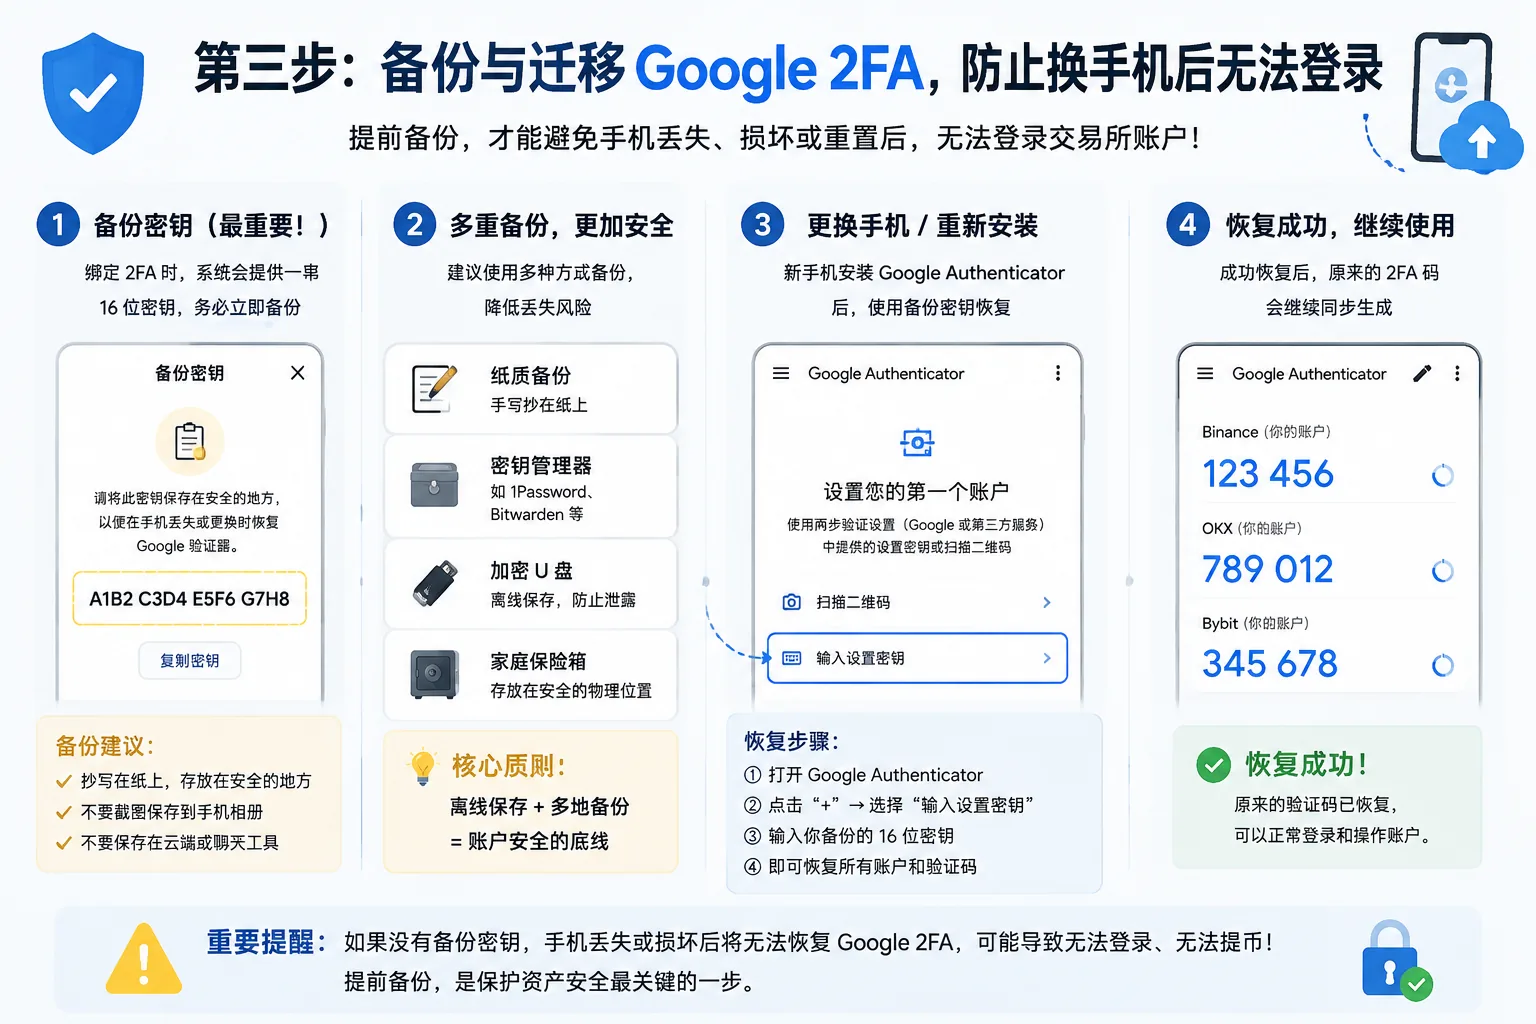
Si el teléfono viejo ya no está
Usa la clave de 16 caracteres que anotaste antes en papel.
En el teléfono nuevo, abre Google Authenticator → + → Introducir clave de configuración → escribe la clave → restaurado.
Por eso el Paso 2 insiste en "anotar la clave de inmediato" — es tu último salvavidas.
Preguntas frecuentes
¿Google Authenticator cuesta dinero?
Completamente gratis. No requiere registro de cuenta, no requiere internet, funciona sin conexión.
¿Puedo usar un mini-programa de WeChat en su lugar?
No se recomienda. El autenticador del mini-programa y Google 2FA usan el mismo protocolo (TOTP), pero la seguridad de tu cuenta de WeChat se convierte en el punto débil. Si hackean tu WeChat, los códigos pueden filtrarse al mismo tiempo. Un Google Authenticator independiente es más seguro.
¿Cuál es mejor, Binance Authenticator o Google Authenticator?
Misma funcionalidad. La diferencia:
- Google Authenticator: funciona globalmente, admitido por todas las plataformas
- Binance Authenticator: integrado en la app de Binance, sin descarga adicional, más cómodo en algunos dispositivos Android
Si solo vas a vincular Binance y OKX, con Binance Authenticator alcanza.
El código 2FA no deja de cambiar, ¿cuál introduzco?
Introduce el número de 6 dígitos que se muestra ahora en pantalla. Si el código está por expirar (quedan pocos segundos), espera al siguiente.
¿Puedo usarlo en varios dispositivos a la vez?
Google Authenticator ahora admite sincronización en la nube (requiere iniciar sesión en una cuenta de Google)[3], así que puedes sincronizarlo en varios dispositivos. Pero el método más seguro sigue siendo anotar la clave — siempre puedes restaurar manualmente.
Además de los exchanges, ¿dónde más debería activar 2FA?
- Tu correo principal (Gmail, Outlook, etc.)
- Telegram (la plataforma principal de las comunidades cripto)
- Cualquier cuenta relacionada con dinero
El correo es el eslabón más débil de la cadena de seguridad. Porque la "recuperación de contraseña" suele depender del correo. Un correo inseguro = todas las cuentas vinculadas inseguras. Es igual que la protección de la frase semilla — la fuerza de una cadena de seguridad depende de su eslabón más débil.
Notas de verificación de datos
Los hechos clave de este artículo se verificaron el 2026-10-16 contra fuentes oficiales de Google y la FCC, punto por punto:
- Mecanismo del autenticador: Google Authenticator genera un código de 6 dígitos nuevo cada 30 segundos, sirviendo como segundo factor de verificación para el inicio de sesión y los retiros. Fuente: documentación oficial de "Google Authenticator" de Google.
- Riesgo de la verificación por SMS: los códigos SMS conllevan riesgos como el clonado de SIM (SIM Swap), por lo que se prefiere un autenticador. Fuente: FCC "SIM Swapping".
- Sincronización en la nube: Google Authenticator admite sincronización en la nube tras iniciar sesión en una cuenta de Google, pero anotar la clave sigue siendo el método de recuperación más fiable. Fuente: documentación oficial de "Google Authenticator" de Google.
¿Qué deben recordar los principiantes al final?
2FA no es un ajuste de "actívalo y olvídate".
Es un conjunto de hábitos:
- Guarda la clave anotada en papel
- Migra primero antes de cambiar de teléfono
- Activa 2FA también en tu correo
Dedicar 10 minutos a configurar todo esto puede bloquear el 99% de los riesgos de seguridad de la cuenta.
Siguiente ajuste de seguridad: Lista de seguridad de cuenta de Binance/OKX: 2FA, código antiphishing y lista blanca de retiros (2026)
- Google: documentación oficial de Google Authenticatorcódigos de 6 dígitos cambian cada 30 segundos, sincronización en la nube
- FCC: SIM Swappinglos códigos SMS conllevan riesgo de clonado de SIM
- 2026-10-16ActualizaciónAñadidos superíndices de cadena de evidencia y Notas de verificación de datos, actualizada la fecha de verificación de hechos clave
Consulta laPolítica editorial y el proceso de corrección en laPolítica de correcciones.
El equipo editorial de CoinTrailHub se centra en educación cripto para principiantes, seguridad en exchanges y riesgos del trading P2P. Este artículo se elabora a partir de fuentes oficiales y datos públicos, con revisión humana; busca precisión pero no es asesoramiento de inversión.
Última actualización:2026-08-01 · Contenido revisado por humanos · Saber más
© 2026 CoinTrailHub · Contenido original. Prohibida su reproducción o reescritura sin autorización.