
O que fazer se sua conta Binance for hackeada? Resgate em 4 passos + 5 causas
Índice

Benefícios para novos usuários Binance
20% de reembolso em taxas
Registro oficial da Binance. Complete a verificação de identidade (KYC) para negociar e sacar.
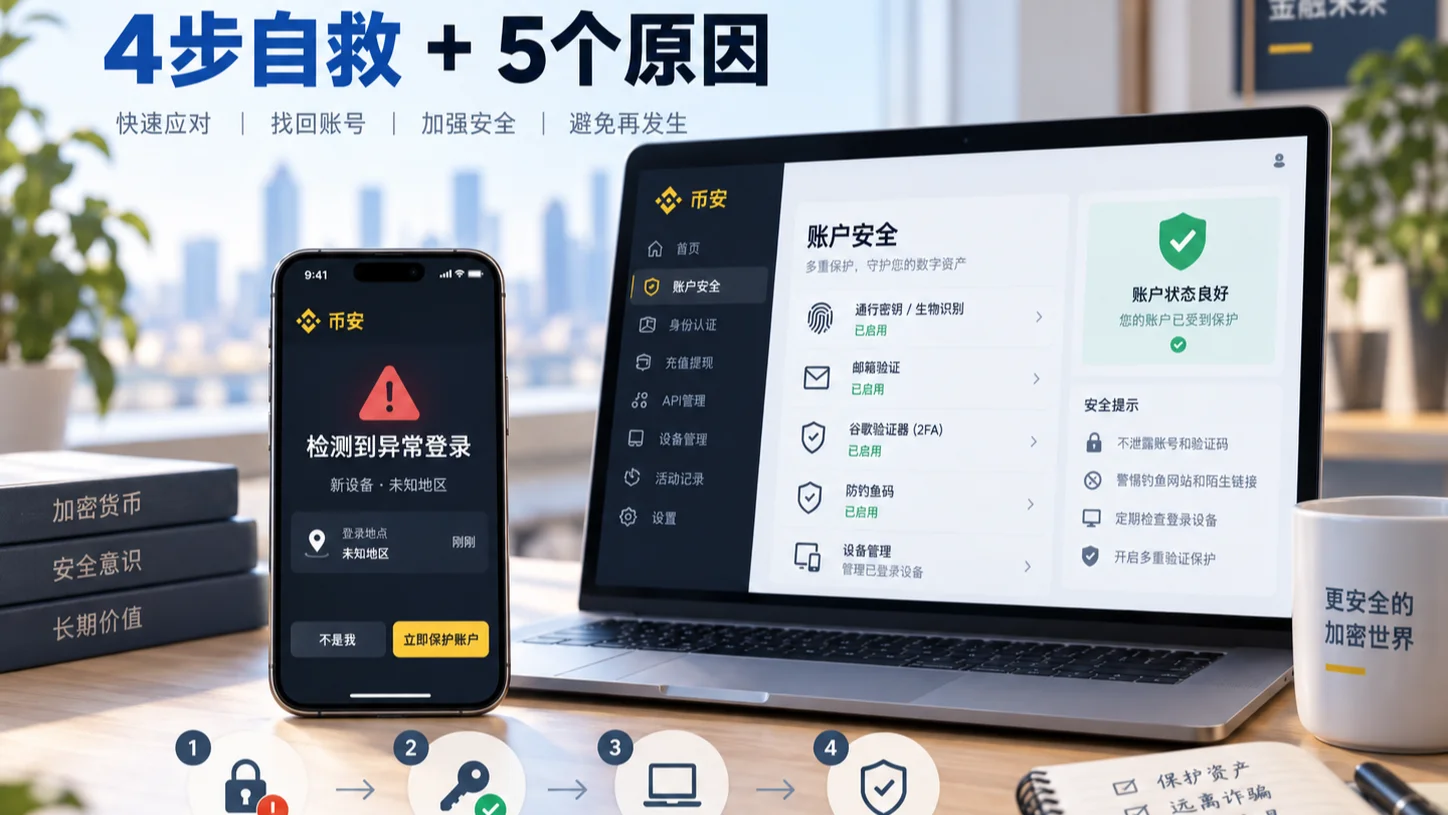
Pontos-chave: se sua conta Binance mostra atividade incomum ou foi hackeada, primeiro corte a perda nesta ordem — "desativar a conta → trocar senha e e-mail → limpar dispositivos/API → contatar o suporte oficial e guardar evidências" —, depois veja as 5 causas comuns e como avaliar se os fundos já sacados ainda podem ser recuperados.
Índice: Verificação em um minuto · Resgate em 4 passos · Ainda dá para recuperar? · 5 causas · Configurações de segurança · Perguntas frequentes
Primeiro a conclusão:
Um login desconhecido, uma transação não autorizada ou um ativo transferido na sua conta Binance não significa necessariamente que a própria Binance foi invadida. Na prática, a apropriação de contas costuma ser resultado de ataques em nível de conta, como sites de phishing, suporte falso, códigos de verificação vazados, um e-mail comprometido, SIM swapping, malware e permissões de API vazadas.
Se você já notou:
- Logins que você não fez;
- Notificações de saque desconhecidas;
- 2FA, e-mail ou senha alterados;
- Uma API que você não criou;
- Endereços de saque modificados;
- Transações não autorizadas na conta;
Não comece investigando devagar de onde veio o problema. Quando claramente houve atividade não autorizada, proteja a conta primeiro e depois investigue a causa.
A Binance atualmente oferece um recurso direto de desativação de conta. Após notar atividade suspeita, você pode ir em:
Conta → Segurança → Gerenciamento de conta → Desativar conta
para impedir que o ataque se espalhe antes de lidar com a senha, o e-mail, os dispositivos e as solicitações de suporte. O guia oficial da Binance também recomenda atualmente usar esse recurso para proteger seus ativos ao detectar atividade suspeita na conta.
Este artigo primeiro dá uma ordem de resgate em 4 passos que você pode seguir diretamente após notar algo errado, depois detalha as 5 causas mais comuns e, por fim, explica como se prevenir no dia a dia.
Se tudo correr bem, você consegue concluir os 3 primeiros passos de contenção em 10 minutos. Os dois pontos onde é mais provável tropeçar: entregar um código de verificação a alguém que se passa por suporte, e depender só de um 2FA por SMS, que não resiste ao SIM swapping.
Verificação em um minuto: sua conta Binance tem algum problema?
Se qualquer um dos itens abaixo aparecer, vale revisar na hora:
| Situação incomum | Nível de risco |
|---|---|
| Notificação de login que você não fez | Alto |
| Aparece um dispositivo ou IP desconhecido | Alto |
| Código de verificação que você não solicitou | Verificar imediatamente |
| Senha, e-mail ou telefone alterados | Muito alto |
| 2FA ou Passkey removidos/alterados | Muito alto |
| Aparece uma API Key desconhecida | Muito alto |
| Endereço de saque que você não adicionou | Muito alto |
| Transação ou saque não autorizado | Muito alto |
Se você só recebeu um SMS dizendo "conta Binance anormal" mas não há nenhum registro estranho ao entrar, isso não significa que sua conta foi hackeada com certeza.
Na verdade, é muito provável que seja uma mensagem fraudulenta.
Não clique no link do SMS e não ligue para o número indicado. Abra você mesmo o App ou o site oficial da Binance para revisar a atividade da conta e, quando necessário, use o Binance Verify para verificar a origem.
Conta Binance anormal ou hackeada? Siga estes 4 passos
Se já há uma anomalia clara, a prioridade não é pesquisar qual método o golpista usou.
Primeiro corte a perda para que não se espalhe.
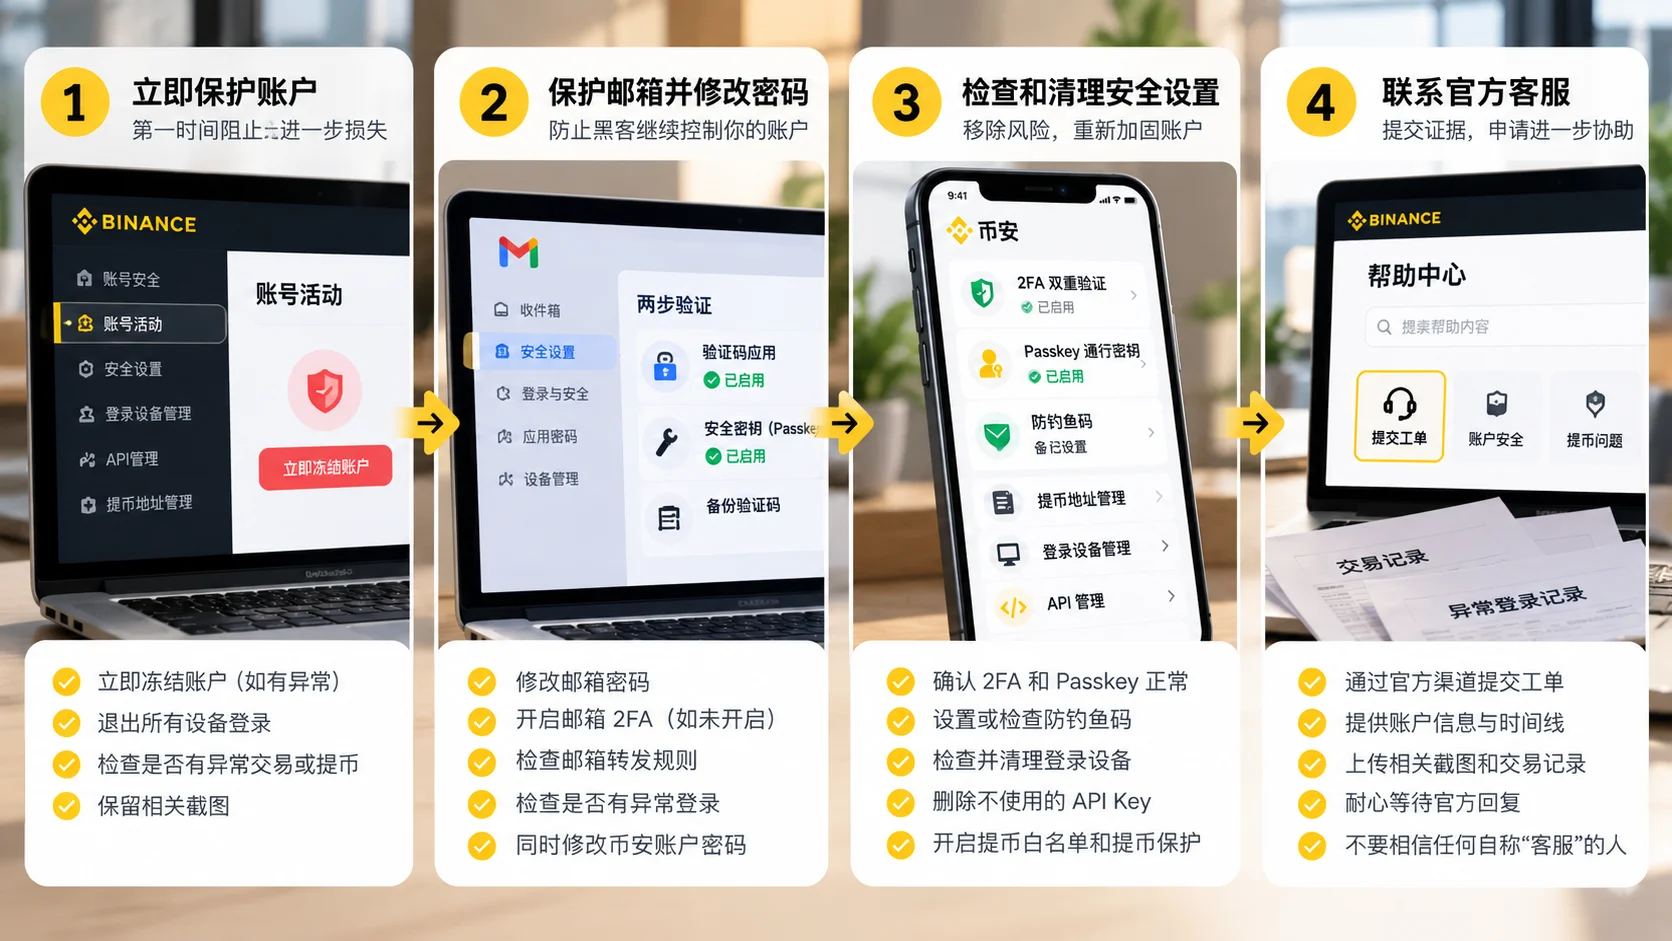
Passo 1: Desative a conta imediatamente
Se você ainda consegue entrar na Binance e já encontrou:
- Login não autorizado;
- Transação não autorizada;
- Saque anormal;
- Configurações de segurança alteradas;
priorize desativar a conta.
A entrada atual no App é aproximadamente:
Informações da conta → Segurança → Gerenciar conta → Desativar conta
Web:
Conta → Segurança → Gerenciamento de conta → Desativar conta
Os nomes exatos podem variar um pouco com a versão do App e o idioma; use a página real da conta como referência.
O guia oficial da Binance afirma claramente que você pode desativar a conta para proteger os ativos quando detecta atividade suspeita.
Não presuma que você tem muito tempo para investigar só porque ainda consegue entrar.
Se o atacante também tem acesso, ele pode continuar operando enquanto você investiga.
Desativar a conta não é o mesmo que um "logout" normal. O guia oficial da Binance explica que desativar pausa as negociações e os saques, e remove as chaves de API e os dispositivos autorizados, servindo como medida de emergência uma vez confirmado um acesso anormal.[1]
Passo 2: Proteja seu e-mail e troque a senha da conta
Em seguida, cuide dos dois pontos de entrada ao mesmo tempo:
Conta Binance
Troque para uma senha nova que você não use em nenhum outro site.
E-mail vinculado
Revise também o e-mail:
- Se a senha foi alterada;
- Logins desconhecidos;
- Regras de encaminhamento anormais;
- Se o 2FA está normal;
- Se o e-mail e o telefone de recuperação mudaram.
Se sua senha antiga da Binance for igual ou parecida com a do e-mail, troque as duas.
Não troque só a senha da Binance deixando um e-mail já comprometido no lugar.
Passo 3: Limpe dispositivos, 2FA, Passkey, API e permissões de saque
Uma vez que a conta está temporariamente sob controle, comece a revisar se o atacante deixou algum ponto de entrada.
Foque em:
Dispositivos de login
Vá à página de segurança e revise Dispositivos e atividades.
Remova os dispositivos que você não reconhece.
IPs de login
Revise os registros recentes de login em busca de:
- Países desconhecidos;
- Regiões desconhecidas;
- IPs que você não reconhece;
- Horários em que você não poderia ter feito login.
No entanto, o IP é só um sinal complementar, porque redes móveis, VPNs e redes de operadoras provocam mudanças de IP.
2FA
Confirme:
- O Authenticator ainda é seu;
- O número de telefone não mudou;
- O e-mail não mudou;
- Não há métodos de verificação desconhecidos.
Passkey
Confirme que não há Passkeys que você não adicionou.
API Key
Se você nunca usa a API:
O melhor é não manter nenhuma API.
Se precisar:
- Exclua as chaves que não usa;
- Revise as permissões;
- Revise a lista de IPs permitidos;
- Não conceda permissões de que não precisa.
Endereços de saque
Revise o livro de endereços e a lista de permissões em busca de endereços que você não adicionou.
O guia oficial da Binance também recomenda atualmente revisar regularmente a atividade da conta e os dispositivos autorizados, e remover imediatamente dispositivos desconhecidos.
Passo 4: Contate o suporte oficial da Binance e guarde evidências
Por fim, resolva pelo canal de suporte oficial.
Foque em guardar:
- O horário do login anormal;
- O IP do login;
- Capturas de dispositivos desconhecidos;
- E-mails de notificação de segurança;
- Ordens de transação anormais;
- Registros de saque;
- TXID;
- O endereço de destino;
- Conversas com o golpista;
- O número de telefone;
- A URL de phishing.
Se os ativos já foram sacados on-chain, o TXID e o endereço de destino são especialmente importantes.
Quando precisar de suporte, entre apenas por:
- O App oficial da Binance;
- O site oficial da Binance.
Não acredite em:
"Conheço alguém dentro da Binance." "Me pague 500 USDT e eu recupero para você." "Pague um depósito primeiro e será descongelado." "Autorize uma carteira e eu recupero seus ativos roubados."
Após um hack de conta, é muito provável que você encontre golpes secundários.
Os golpistas sabem que você está ansioso para recuperar fundos e continuarão se passando por advogados, hackers, investigadores oficiais ou supostas "equipes de recuperação de ativos".
Os fundos já sacados ainda podem ser recuperados?
Depende.
Ainda dentro da Binance
Se os fundos ainda estão no processo interno da plataforma e o sistema de segurança ou a revisão manual intervém a tempo, há chance de serem interceptados ou investigados mais a fundo.
Mas não há garantia.
Já sacados on-chain
Se a transação já está confirmada na blockchain, normalmente não dá para simplesmente reverter como uma transferência bancária.
Nesse ponto, o mais importante é guardar:
- TXID;
- Endereço de destino;
- Horário;
- Moeda;
- Rede;
- Valor.
Depois contate imediatamente o suporte oficial da plataforma e considere registrar a ocorrência junto às autoridades competentes, conforme o caso.
Não acredite em ninguém que prometa:
"Consigo hackear de volta 100%."
Isso costuma ser o começo de uma segunda rodada de golpes.
Sobre o SAFU e a "recuperação paga"
O SAFU da Binance (Fundo de Ativos Seguros para Usuários) cobre principalmente perdas de usuários causadas por incidentes de segurança no nível da plataforma, e normalmente não cobre perdas causadas por phishing, senha ou vazamento de códigos de verificação do próprio usuário.
Se alguém contatar você proativamente dizendo "pague e eu recupero", "conheço alguém dentro da Binance" ou "pague um depósito primeiro", você basicamente pode julgar como golpe secundário. Os canais oficiais da Binance nunca pedirão proativamente sua senha, código de verificação ou frase-semente, e nunca pedirão que você transfira fundos para nenhuma "conta segura".
5 causas comuns de uma conta Binance hackeada
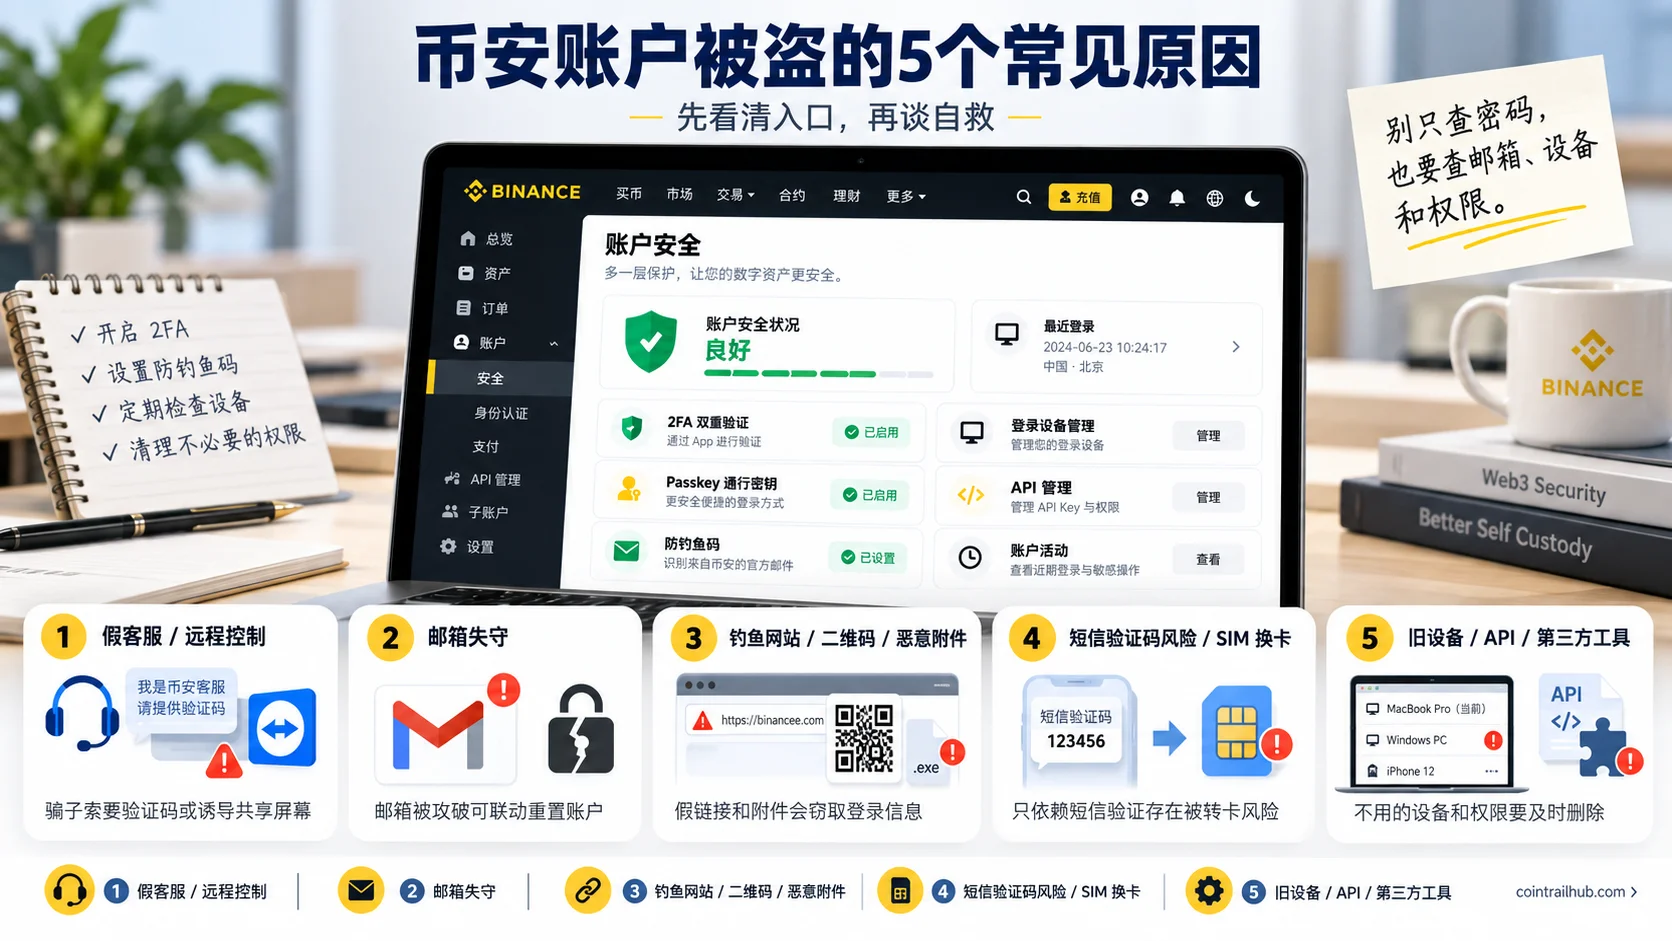
Causa 1: O suporte falso arranca seus códigos de verificação ou engana você para instalar software de controle remoto
Esta é uma classe de ataque muito perigosa.
O roteiro comum é:
"Sua conta Binance tem uma anomalia." "Detectamos possível lavagem de dinheiro e você precisa cooperar com o controle de risco." "Seus ativos estão prestes a ser congelados." "Sou suporte da Binance e vou ajudar a liberar a restrição agora."
Então a outra parte pede ainda:
- Dar o código de verificação por SMS;
- Fornecer o código de verificação do e-mail;
- Mostrar o código do Google Authenticator;
- Escanear um QR code;
- Instalar software de assistência remota;
- Compartilhar a tela do celular ou do computador;
- Mover ativos conforme as instruções deles.
O que é realmente perigoso é que muitas pessoas não entregaram diretamente a senha ao golpista.
O atacante pode já ter obtido o usuário e a senha por um site de phishing, e agora só precisa do último código de verificação.
Entregar o código de verificação é, na prática, completar você mesmo o último passo de verificação para o atacante.
Um método ainda mais encoberto é o controle remoto.
O golpista faz você instalar algum App de assistência remota e depois observa ou até controla o dispositivo sob o pretexto de "ajudar a revisar a conta". Códigos de verificação, saldo, e-mail e estado de login podem ficar expostos como resultado.
Então lembre-se:
Nunca entregue códigos de verificação, senhas, Passkeys ou códigos de Authenticator a ninguém que contate você primeiro.
Ao encontrar uma suposta "anomalia de conta", feche o chat você mesmo e entre novamente no suporte pelo App ou site oficial da Binance.
Causa 2: A senha da Binance não vazou, mas o e-mail foi invadido primeiro
Muitas pessoas só protegem a conta Binance e ignoram o e-mail vinculado.
Este é um grande buraco.
Se um atacante conseguir seu e-mail, ele pode ainda:
- Receber e-mails de verificação da Binance;
- Obter notificações de segurança;
- Tentar redefinir a senha da conta;
- Completar a verificação de identidade combinando outros ataques;
- Apagar alguns e-mails de segurança para você notar a anomalia mais tarde.
Especialmente perigoso é:
Usar a mesma senha do e-mail que a da Binance, ou só mudar alguns caracteres.
Assim que um site tem vazamento de senhas, o atacante pode fazer "credential stuffing": usar a combinação de e-mail e senha vazada para tentar em outras plataformas.
Então meu conselho é:
- Use uma senha única e aleatória para a Binance;
- Use uma senha diferente para o e-mail vinculado;
- Ative o 2FA no próprio e-mail;
- Não use exatamente a mesma senha no e-mail e na Binance;
- Se possível, prepare um e-mail dedicado para contas financeiras importantes.
O e-mail em si faz parte do sistema de segurança da conta; não proteja só o App da Binance.
Causa 3: Clicar em um site falso, escanear um QR code falso ou abrir um anexo malicioso
Muitas páginas de phishing agora parecem quase idênticas à página real de login da Binance.
O logo, as cores, a página de código de verificação e até o domínio são feitos deliberadamente muito parecidos.
As vias de entrada comuns incluem:
- Sites falsos nos resultados de busca;
- "Links de eventos" enviados em grupos;
- Páginas de "verificação de conta" enviadas por mensagem privada;
- Links enviados por suporte falso;
- Airdrops falsos;
- Upgrades de reembolso falsos;
- KYC falso;
- Avisos de controle de risco falsos.
O objetivo do atacante costuma ser simples:
Fazer você digitar usuário, senha e código de verificação em uma página falsa.
Há mais duas coisas com as quais desconfiar especialmente agora.
Anexos maliciosos
Por exemplo, a outra parte envia:
.rar.zip.exe.docx- Instaladores desconhecidos
e diz que é:
"Um arquivo de reembolso" "Materiais de verificação" "Uma ferramenta de comprovação de fundos" "Um programa de atualização da Binance"
Abrir isso pode instalar malware, roubar dados do navegador ou até tomar o controle do dispositivo.
QR codes falsos
Escanear um código não é intrinsecamente seguro.
Um golpista pode dizer:
"Escanee este código para verificar sua conta Binance." "Escanee o código para contatar o suporte." "Escanee o código para resgatar uma recompensa."
Mas por trás do QR code pode haver um site de phishing, ou até uma autorização induzida de uma sessão de login.
Então operações importantes devem preferencialmente começar pelo App oficial que você já tem instalado.
Não deixe de conferir a URL e o propósito da operação só porque o QR code parece conveniente.
Causa 4: Depender só de códigos SMS, com SIM swapping ou o método de verificação quebrado
Ativar o 2FA não significa segurança absoluta.
Especialmente se você só usa códigos SMS, ainda há um método de ataque:
SIM Swapping.
Por engenharia social ou outros meios, o atacante faz sua operadora transferir seu número de telefone para outro chip.
Uma vez bem-sucedido, ele pode receber os códigos de verificação SMS que deveriam chegar a você.
Os materiais de segurança de 2026 da Binance também avisam claramente que, embora o 2FA por SMS seja melhor que não ter 2FA, ele ainda traz risco de SIM swapping em comparação com Authenticator ou Passkey.[2]
Se você mantém ativos a longo prazo, prefiro recomendar:
Senha única + Authenticator/Passkey + segurança do e-mail
em vez de depender do SMS para cada operação importante.
Em 2026 você pode configurar ainda uma estratégia de verificação 2FA
A Binance agora oferece Estratégia de Verificação 2FA.
Em termos simples:
Antes:
Login → código de verificação Saque → código de verificação
Agora você pode definir requisitos de verificação diferentes para cenários diferentes, por exemplo:
- Login;
- Operações de ativos;
- Configurações da conta.
E combiná-los separadamente:
- Authenticator;
- Passkey;
- SMS;
- E-mail.
O ponto não é tornar a verificação o mais complexa possível, mas evitar que o atacante se mova livremente uma vez que um método de verificação esteja comprometido.
Causa 5: Dispositivos antigos, malware, chaves de API e ferramentas de terceiros deixando portas dos fundos
Há outro risco de conta que iniciantes costumam ignorar:
O atacante não necessariamente precisa conhecer sua senha.
Por exemplo, você anteriormente:
- Fez login na Binance em um computador antigo;
- Instalou uma extensão de navegador de origem desconhecida;
- Usou um bot de trading;
- Usou uma ferramenta de copy-trading;
- Conectou software de trading de terceiros;
- Criou uma API Key;
- Enviou uma API Key para outra pessoa.
Qualquer um desses pode virar um ponto de entrada de ataque.
Então as revisões de segurança da conta não podem olhar só para:
"Minha senha vazou?"
Você também deve revisar:
Há dispositivos, IPs, APIs e conexões de terceiros que eu não reconheço?
A Binance atualmente permite ver os dispositivos autorizados e os IPs recentes de login em Dispositivos e atividades na página de segurança; remova dispositivos desconhecidos com prontidão e, quando houver uma anomalia evidente, você também pode considerar desativar a conta diretamente.[3]
A API segue a mesma lógica.
Se você testou um Bot uma vez e parou de usar, exclua a API.
Não a mantenha pensando:
"Talvez eu volte a usar algum dia."
Um princípio importante da segurança de contas é:
Quanto menos permissões, menor a superfície de ataque potencial.
Faça primeiro estas configurações básicas de segurança
Antes de qualquer coisa anormal acontecer, o mais valioso é reduzir a chance de uma apropriação de conta.
| Configuração | Recomendação |
|---|---|
| Senha única | Obrigatório |
| 2FA do e-mail | Obrigatório |
| 2FA da Binance | Muito recomendado |
| Passkey | Recomendado |
| Código Anti-Phishing | Recomendado |
| Lista de permissões de saque | Recomendado assim que tiver ativos |
| Proteção de saques | Considerar para contas com ativos grandes |
| Dispositivos de login | Revisar regularmente |
| Permissões de API | Excluir se não usar |
| Backup de 2FA | Guardar offline |
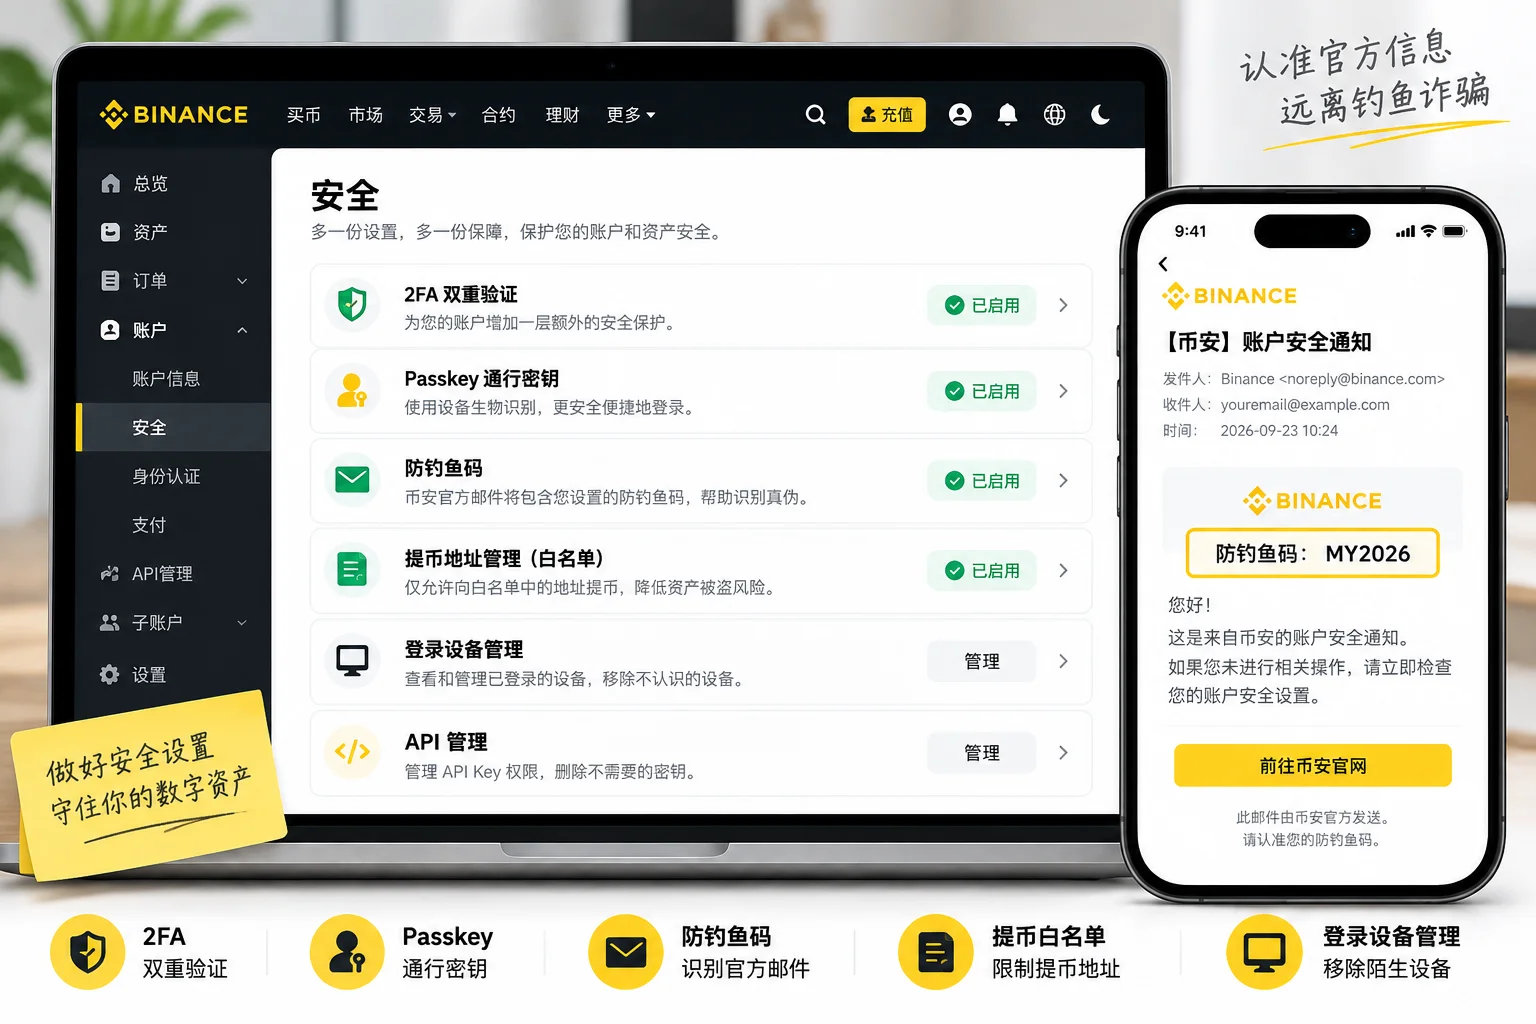
Duas funções merecem atenção especial em 2026: Passkey e Estratégia de Verificação 2FA.
A Binance atualmente permite que usuários elegíveis configurem métodos de verificação diferentes para login, operações de ativos e configurações da conta, combinando verificação por Authenticator, Passkey, SMS e e-mail em vez de depender do mesmo código único para cada operação sensível. O guia oficial afirma atualmente que você pode usar a função se concluiu a verificação de identidade ou se os ativos da sua conta ultrapassam 100 USDT — cumprir uma das duas condições basta.[4]
Passkey usa credenciais criptografadas armazenadas localmente no dispositivo para concluir a verificação, e resiste ao roubo de credenciais por páginas de login falsas melhor do que senhas e códigos de verificação tradicionais.
Para criar uma passkey, veja: Tutorial em vídeo prático de Passkey da Binance
Novidade em 2026: você também pode configurar a Proteção de saques
A Binance atualmente oferece a Proteção de saques. Uma vez ativada, você pode definir ativamente um período de bloqueio de saque on-chain de 1 a 7 dias que bloqueia os saques on-chain durante esse tempo.[5]Essa função é melhor para contas que mantêm ativos a longo prazo e não precisam de saques frequentes; se você tem necessidade de saque on-chain todos os dias, pode não valer a pena ativar.
Para a entrada e os passos completos das configurações de segurança, veja: Checklist de configurações de segurança da conta Binance: como ativar 2FA, código anti-phishing e lista de permissões de saque (2026)
Se você receber um e-mail ou SMS da Binance, não se apresse em clicar
Mensagens de phishing adoram criar urgência:
"Sua conta será congelada em 24 horas." "Login incomum detectado, verifique imediatamente." "Seu KYC expirou." "Seus ativos estão em risco."
Ao ver esse tipo de mensagem, a primeira reação de muitas pessoas é clicar na hora.
A ordem mais segura deve ser:
Primeiro abra o App oficial da Binance que você já tem instalado e verifique se a conta tem a anomalia correspondente.
Não entre diretamente pelos botões do SMS ou do e-mail.

Configurar um Código Anti-Phishing também é muito útil.
Ele mostra um identificador que só você configurou nas comunicações oficiais da Binance, ajudando a reconhecer mensagens que se passam pela Binance.
Mas note:
Ter um Código Anti-Phishing não significa que você possa parar de conferir URLs e a atividade da conta por completo.
É só um mecanismo de reconhecimento complementar, não uma prova universal.
O guia de segurança de conta de 2026 da Binance recomenda de forma semelhante combinar biometria, Passkey e Código Anti-Phishing, e usar o Binance Verify para verificar mais quando você duvidar da origem de uma mensagem.
Para configurar o Código Anti-Phishing, veja: Tutorial em vídeo prático do código anti-phishing da Binance
Mais casos de golpe: Guia anti-golpes para iniciantes em cripto: 5 golpes que já vi e 1 princípio que salva vidas
Se você vir um aviso de risco da Binance antes de transferir, não force "continuar"
Não é preciso ter a conta hackeada para você perder ativos por fraude.
É preciso distinguir duas coisas:
Apropriação de conta
O atacante obtém acesso à conta e depois move os ativos sem sua autorização.
Transferência por fraude
A conta continua sob seu controle, mas o golpista engana você para confirmar a transferência você mesmo.
O segundo caso agora é muito comum.
Os mecanismos de segurança de 2026 da Binance não incluem só avisos de risco antes de transferir. O guia oficial explica que, quando os sinais de risco são altos, o sistema também pode pausar temporariamente os saques, retomando após uma checagem de segurança e a confirmação do titular da conta.[6]
Se, ao se preparar para sacar ou transferir, aparecerem de repente:
- Endereço de risco;
- Risco de fraude;
- Plataforma de alto risco;
- Verificação de segurança;
- Saque pausado;
não continue clicando nem procure formas de contornar só para economizar tempo.
Pare primeiro e revise:
- Quem te deu o endereço?
- Você realmente conhece o destinatário pessoalmente?
- Alguém por telefone ou no chat está te pressionando para agir?
- A outra parte prometeu "lucro garantido", "liberar o congelamento" ou "pagar um depósito"?
- Alguém está pedindo para você mover fundos para uma suposta "conta segura"?
A Binance lista os alertas antecipados como um dos mecanismos de segurança importantes para reduzir perdas por fraude em seu guia de segurança de conta de 2026.
Um novo endereço de saque ainda deve ser testado com um valor pequeno
Embora "um primeiro saque grande" não seja causa de hack de conta, ainda é um hábito de segurança de ativos muito importante.
Ao usar um endereço pela primeira vez, confirme primeiro:
- A moeda está certa;
- O endereço está certo;
- A rede está certa;
- Se é preciso Memo/Tag;
- Se a plataforma de destino suporta a rede correspondente.
Você pode fazer primeiro um teste pequeno e continuar só após confirmar a chegada.
Transferências de cripto on-chain normalmente não podem ser simplesmente revertidas.
Para saber o que fazer após uma transferência para a rede errada ou com endereço digitado errado, veja:
Dá para recuperar transferências para a cadeia errada? Rede de saque e endereço de carteira (2026)
Segurança de conta de exchange e segurança de carteira não são a mesma coisa
Muitos iniciantes assumem:
"Mover as moedas para uma carteira deve ser seguro."
Não é.
| Tipo | Riscos principais |
|---|---|
| Conta de exchange | Senha, e-mail, 2FA, dispositivo, API, risco de plataforma |
| Carteira de autocustódia | Frase-semente, chave privada, aprovações maliciosas, carteira falsa, assinaturas de phishing |
Uma conta Binance não faz você guardar uma "frase-semente de conta Binance".
Frases-semente pertencem principalmente à categoria de segurança das carteiras de autocustódia.
Se você usa MetaMask, Trust Wallet, hardware wallets e produtos semelhantes, precisa aprender separadamente a proteger a frase-semente e a chave privada.
Mover as moedas para uma carteira só entrega mais do controle e do risco dos ativos para você; não significa que o risco desapareça automaticamente.
Prefiro que você desenvolva estes 5 hábitos de segurança de conta
1. Faça primeiro as configurações de segurança em uma conta nova e depois deposite
Não deposite logo após se cadastrar.
Primeiro cuide de:
- Uma senha única;
- 2FA;
- Passkey;
- Segurança do e-mail;
- Código Anti-Phishing.
2. Não reutilize senhas em contas importantes
Não compartilhe a mesma senha entre exchange, e-mail e contas de redes sociais.
3. Teste um endereço novo com um valor pequeno na primeira transferência
Confirme que o endereço e a rede estão certos antes de transferir um valor grande.
4. Exclua regularmente dispositivos e APIs que você não usa
Não deixe permissões de longo prazo para celulares antigos, computadores antigos, bots de trading e plataformas de terceiros.
5. Não aceite "orientação remota" de desconhecidos
Para assuntos envolvendo contas e ativos, abra você mesmo o App oficial e procure o suporte.
Não siga as operações de desconhecidos por telefone, Telegram, WeChat, WhatsApp ou SMS.
Perguntas frequentes
Qual é a primeira coisa a fazer se minha conta Binance for hackeada?
Se você já encontrou logins, transações, saques ou alterações de configurações de segurança claramente não autorizados, deve priorizar proteger a conta. Enquanto ainda conseguir entrar, vá à página de segurança da Binance e procure a função "Desativar conta", e depois continue com senha, e-mail, dispositivos, API e solicitações de suporte.
Receber um SMS de login desconhecido significa que minha conta Binance foi hackeada?
Não necessariamente.
Golpistas também enviam SMS em massa de "conta anormal", "login desconhecido" e "ativos congelados" para enganar usuários a clicarem em links de phishing.
Não clique no link do SMS. Abra você mesmo o App oficial da Binance e revise os dispositivos e a atividade da conta.
Posso passar meu código de verificação a uma pessoa do suporte da Binance?
Não entregue códigos SMS, códigos de e-mail, códigos de Authenticator, senhas ou Passkeys a desconhecidos que contatem você primeiro.
Quando precisar de suporte, entre no suporte de forma proativa pelo App ou site oficial da Binance.
O hacker já mudou minha senha e não consigo entrar. O que faço?
Não fique tentando "links de recuperação de conta" de fontes desconhecidas.
Entre no fluxo de recuperação de conta e suporte pelo site ou App oficial da Binance e prepare os materiais de verificação de identidade, as notificações de anomalia e as evidências relevantes das transações.
Um 2FA só por SMS é suficiente?
É mais seguro que não ter 2FA, mas a verificação por SMS ainda traz riscos como o SIM swapping.
A Binance atualmente suporta Authenticator, Passkey e outros métodos, e oferece uma Estratégia de Verificação 2FA que permite a usuários elegíveis configurar combinações de verificação diferentes para cenários diferentes.
Por que Passkey resiste mais ao phishing que uma senha sozinha?
Passkey conclui a autenticação usando credenciais criptografadas no dispositivo, sem enviar uma senha tradicional ou código de uso único ao site, por isso tem resistência maior a páginas de login falsas e ao phishing tradicional.
Mas você ainda precisa gerenciar seu próprio dispositivo e o método de recuperação da conta.
Após um hack de conta, os ativos ainda podem ser recuperados?
Não há uma única resposta.
Se os fundos ainda estão no processo interno da plataforma, podem ser tratados pelo controle de risco ou pela revisão manual; se já foi concluída uma transferência on-chain irreversível, a recuperação fica notavelmente mais difícil.
Quanto antes você bloquear a conta, contatar o suporte e guardar evidências após notar uma anomalia, melhor.
Mover para uma carteira pessoal é necessariamente mais seguro que manter fundos em uma exchange?
Não.
Uma exchange e uma carteira de autocustódia só têm modelos de risco diferentes.
Uma exchange enfrenta principalmente riscos de login de conta, plataforma e permissões; uma carteira pessoal exige que você assuma os riscos de chave privada, frase-semente e aprovações maliciosas.
Resumo final
O que a segurança da conta Binance deveria realmente proteger não é só "a senha ser adivinhada".
As vias de ataque mais comuns incluem:
Suporte falso arrancando códigos de verificação, um e-mail comprometido, sites de phishing, anexos maliciosos, SIM swapping, dispositivos antigos, chaves de API e ferramentas de terceiros.
Se você já encontrou uma anomalia clara, lembre-se desta ordem:
Desative a conta primeiro → depois proteja o e-mail e a senha → limpe dispositivos, 2FA, Passkey, API e permissões de saque → por fim resolva pelo suporte oficial e guarde evidências.
No dia a dia, não dependa de um único método de proteção.
Senha única, 2FA do e-mail, Authenticator, Passkey, Código Anti-Phishing e revisões regulares da atividade da conta são mais eficazes do que "recuperar depois que algo acontece".
Notas de verificação de dados
Os fatos-chave deste artigo foram verificados em 2026-10-16 contra materiais públicos da central de ajuda oficial da Binance, da Binance Academy e do Blog da Binance, item por item:
- O que a desativação de conta faz: o guia oficial da Binance explica que desativar a conta pausa as negociações e os saques, e remove as chaves de API e os dispositivos autorizados, servindo como medida de emergência uma vez confirmado um acesso anormal. Fonte: Binance oficial: Como desativar sua conta Binance.
- Risco residual do 2FA só por SMS: os materiais de segurança da Binance avisam que, embora o 2FA por SMS seja melhor que não ter 2FA, ele ainda traz risco de SIM swapping em comparação com Authenticator ou Passkey. Fonte: Binance Academy: O que é autenticação de dois fatores (2FA).
- Onde revisar os dispositivos e IPs de login: a página de segurança Dispositivos e atividades da Binance permite ver os dispositivos autorizados e os IPs recentes de login; remova dispositivos desconhecidos com prontidão. Fonte: Binance Academy: Proteja sua conta Binance em 7 passos simples.
- Limite de elegibilidade da estratégia de verificação 2FA: o guia oficial da Binance afirma que concluir a verificação de identidade ou ter ativos na conta acima de 100 USDT — cumprir uma das duas — basta para usar a Estratégia de Verificação 2FA. Fonte: Binance Academy: Como usar a estratégia de verificação 2FA da Binance.
- Período de bloqueio da Proteção de saques: após ativar a Proteção de saques, você pode definir um período de bloqueio de saque on-chain de 1 a 7 dias que bloqueia os saques on-chain durante esse tempo. Fonte: Binance oficial: Como configurar a Proteção de saques.
- Saques de alto risco podem ser pausados temporariamente: os materiais de segurança de conta de 2026 da Binance explicam que, quando os sinais de risco são altos, o sistema pode pausar temporariamente os saques, retomando após uma checagem de segurança e a confirmação do titular da conta. Fonte: Binance Blog: Segurança da conta, edição 2026.
Artigos relacionados
- Checklist de configurações de segurança da conta Binance: como ativar 2FA, código anti-phishing e lista de permissões de saque (2026)
- Guia anti-golpes para iniciantes em cripto: 5 golpes que já vi e 1 princípio que salva vidas
- Como prevenir o roubo de carteira: frase-semente, transferências para a cadeia errada e riscos de aprovação (2026)
- O que é uma cold wallet? Como guardar uma frase-semente da forma mais segura (2026, 5 métodos comparados)
- Como configurar Google 2FA: passos para vincular Binance / OKX (2026)
- Tutorial em vídeo prático de Passkey da Binance
- Tutorial em vídeo prático do código anti-phishing da Binance
Nota de risco: este artigo apresenta conhecimentos sobre segurança de contas de criptomoedas e não é aconselhamento de investimento, jurídico ou de recuperação de ativos. Quando houver anomalias de conta e perdas de ativos envolvidas, verifique e resolva primeiro pelos canais oficiais da Binance.
- Binance oficial: Como desativar sua conta Binance
- Binance Academy: Como usar a estratégia de verificação 2FA da Binance
- Binance Academy: O que é autenticação de dois fatores (2FA)
- Binance Academy: Proteja sua conta Binance em 7 passos simples
- Binance Blog: Segurança da conta, edição 2026
- Binance oficial: Como configurar a Proteção de saques
- 2026-10-16AtualizaçãoAdicionados sobrescritos de cadeia de evidências e notas de verificação de dados; atualizada a data de verificação dos fatos-chave.
- 2026-09-23AtualizaçãoReescrevido na estrutura de "resgate em 4 passos + 5 causas", adicionando SIM swapping, e-mail comprometido, anexos maliciosos, estratégia de verificação 2FA, alertas antecipados e golpes secundários.
Veja aPolítica editorial e o processo de correção naPolítica de correções.
A equipe editorial da CoinTrailHub foca em educação cripto para iniciantes, segurança em exchanges e riscos do trading P2P. Este artigo é compilado a partir de fontes oficiais e dados públicos, com revisão humana; busca precisão, mas não é recomendação de investimento.
Última atualização:2026-09-23 · Conteúdo revisado por humanos · Saiba mais
© 2026 CoinTrailHub · Conteúdo original. É proibida a reprodução ou reescrita sem autorização.